








为什么登录态下的CSRF比未登录危害更大
因为攻击者利用的是用户已建立的信任会话,能够以受害者的身份执行敏感操作。在未登录状态下,恶意请求通常会被服务器拒绝或仅产生无意义的副作用;而在登录态下,csrf可以导致资金转移、权限修改等严重后果。
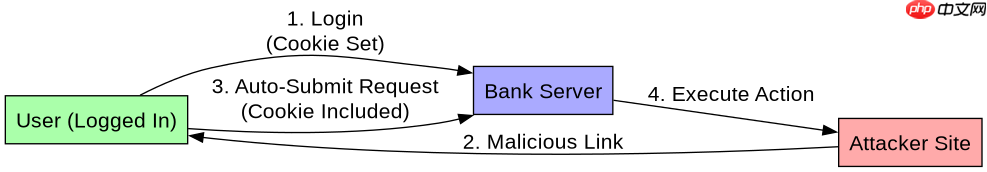
如何验证CSRF对已登录用户的影响
通过构造包含目标网站Cookie的跨站请求,可以观察到服务器接受了该请求并执行了操作。这证明了只要用户处于登录状态,浏览器自动携带的凭证就会让恶意请求生效。
<html>
<body>
  <!-- 模拟一个恶意的表单提交 -->
  <form action="https://bank.com/transfer" method="POST">
    <input type="hidden" name="to_account" value="attacker_account">
    <input type="hidden" name="amount" value="1000">
    <input type="submit" value="Click me">
  </form>
</body>
</html>
基于程序中某个输入、条件或结果的具体问题
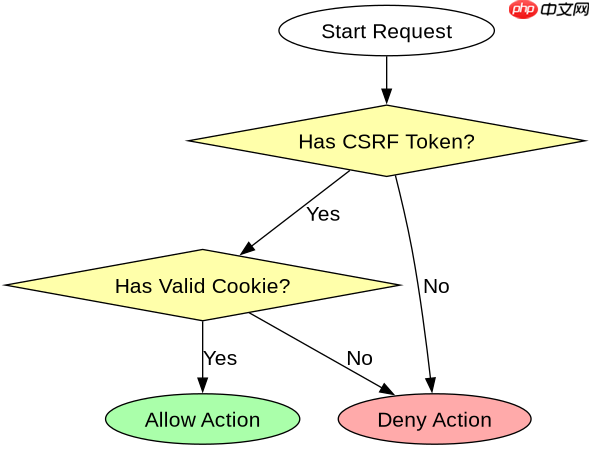
如果程序中没有实现CSRF Token校验,那么任何来自同一域名下的Cookie都会被视为合法。这意味着攻击者无需知道用户的密码,只需诱导用户点击链接或访问恶意页面,即可触发敏感操作。





















