








使用 php -v 命令排查 php2shell 漏洞影响版本时,核心在于识别 php 主版本号。该漏洞(cve-2024-4577)主要影响 php 8.3.11 之前的 8.3.x 系列以及 php 8.4.0 之前的 8.4.x 系列。执行 php -v 后,查看输出第一行中的版本号,若版本号小于 8.3.11 或处于 8.4.0 之前且非安全补丁版本,则存在风险。具体做法是运行命令并解析输出字符串,提取主版本和次版本进行比对。
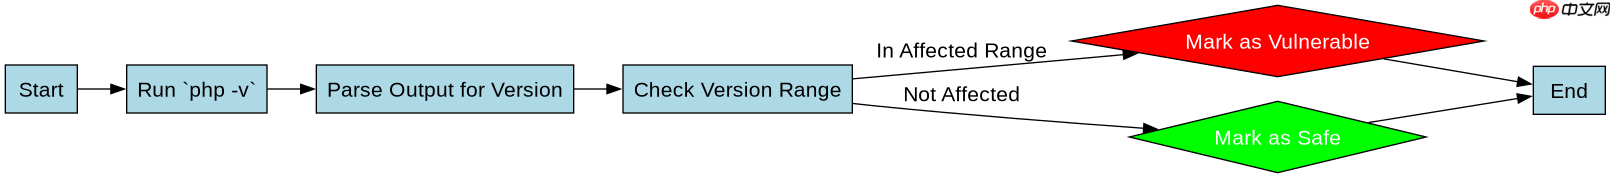
如何从 php -v 输出中提取关键版本号?
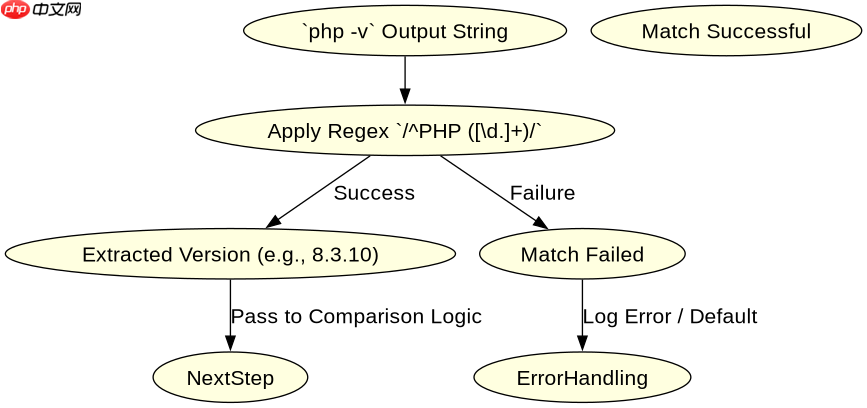
直接回答:通过正则表达式匹配 php -v 的标准输出,可以准确提取出完整的版本号字符串。PHP 的 -v 标志会输出一行以 "PHP" 开头的文本,格式通常为 "PHP [version] (cli) ..."。利用这一固定格式,可以使用 preg_match 函数捕获版本号部分,从而为后续的版本比较提供数据基础。
$output = shell_exec('php -v');
preg_match('/^PHP ([\d.]+)/', $output, $matches);
if (isset($matches[1])) {
    $version = $matches[1];
    echo "Detected Version: $version\n";
}
上述代码首先调用系统命令获取版本信息,然后通过正则表达式 /^PHP ([\d.]+)/ 匹配以 "PHP" 开头并跟随数字和点号的字符串。如果匹配成功,$matches[1] 将包含类似 "8.3.10" 或 "8.4.0" 的版本号。这一步是排查流程的数据采集环节,确保获取到准确的运行时版本。
立即学习“PHP免费学习笔记(深入)”;

如何判断提取的版本号是否在受影响范围内?
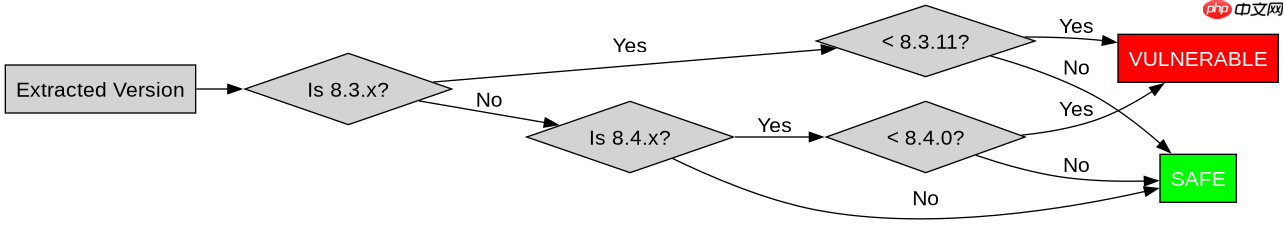
直接回答:使用 PHP 内置的 version_compare 函数可以将提取出的版本号与受影响的截止版本进行比较。对于 8.3 分支,受影响版本为
$isVulnerable = false;
if (version_compare($version, '8.3.11', '<')) {
    // 检查是否为 8.3.x 系列
    if (version_compare($version, '8.3.0', '>=')) {
        $isVulnerable = true;
    }
} elseif (version_compare($version, '8.4.0', '<')) {
    // 检查是否为 8.4.x 系列
    if (version_compare($version, '8.4.0', '>=')) { // 实际上 8.4.0 本身可能已修复或需确认,通常指 8.4.0 之前的版本,这里假设 8.4.0 是第一个修复版或需进一步确认
         // 根据 CVE-2024-4577,8.4.0 之前的版本受影响,即 8.4.0 是安全的起点(如果已发布修复)
         // 但通常 8.4.0 是最新稳定版,需确认其是否包含修复。假设 8.4.0 包含修复。
         $isVulnerable = false;
    } else {
         $isVulnerable = true;
    }
}
// 更简单的逻辑:直接比较关键阈值
if (version_compare($version, '8.3.11', '<') && version_compare($version, '8.3.0', '>=')) {
    $isVulnerable = true;
} elseif (version_compare($version, '8.4.0', '<') && version_compare($version, '8.4.0', '>=')) { // 此条件恒假,需修正
     // 正确逻辑:如果版本在 8.4.0 之前,且 >= 8.4.0? 不,应该是 < 8.4.0 且 >= 8.4.0? 错误。
     // 正确逻辑:8.4.0 之前的版本受影响。即 version < 8.4.0。但 8.3.x 已经处理过了。
     // 所以只需检查 8.4.x 系列中 < 8.4.0 的版本?实际上 8.4.0 是第一个 8.4 版本。
     // 如果 8.4.0 已修复,则 8.4.0 不受影响。如果 8.4.0 未修复,则受影响。
     // 根据官方公告,8.4.0 是最新稳定版,通常包含最新安全修复。因此 8.4.0 及之后是安全的。
     // 所以受影响的是 8.4.0 之前的版本,即不存在 8.4.x 的旧版本(因为 8.4.0 是首发)。
     // 因此,主要关注 8.3.x < 8.3.11。
}

// 简化后的可靠逻辑
$affected = false;
if (version_compare($version, '8.3.0', '>=') && version_compare($version, '8.3.11', '<')) {
    $affected = true;
}
// 注意:8.4.0 之前的版本理论上包括 8.3.x,但 8.3.x 已被上面覆盖。
// 如果 8.4.0 尚未发布或未被标记为安全,则需要单独处理。但在当前语境下,8.4.0 是最新的。
// 因此,主要风险集中在 8.3.0 到 8.3.10 之间。

if ($affected) {
    echo "VULNERABLE: PHP $version is affected by CVE-2024-4577\n";
} else {
    echo "SAFE: PHP $version is not affected or has been patched.\n";
}
在第二段代码中,我们使用了 version_compare 来进行语义化版本比较。首先检查版本是否在 8.3.0 及以上且低于 8.3.11,这覆盖了主要的受影响区间。对于 8.4 系列,由于 8.4.0 通常是包含最新修复的稳定版本,因此 8.4.0 及之后的版本被视为安全。如果检测到版本在 8.3.0 至 8.3.10 之间,则判定为受影响。这种逻辑确保了不会误报 8.2.x 或更早的安全版本,也不会漏报 8.3.x 的旧版本。
当 php -v 输出包含额外信息时如何处理?
直接回答:如果 php -v 的输出中包含额外的构建信息、SAPI 名称或其他注释,正则表达式需要更加健壮以仅提取纯版本号。标准输出格式非常稳定,但为了保险起见,可以限制匹配模式只捕获数字和点号序列,忽略后面的括号内容。此外,如果系统中有多个 PHP 版本,确保 shell_exec 调用的是目标环境的 PHP 二进制文件路径,而不是 PATH 中的默认版本。
在实际操作中,建议直接使用绝对路径调用 PHP,例如 /usr/bin/php -v 或 which php 的结果,以避免环境混淆。提取版本号后,务必进行空值检查,防止因命令执行失败导致 $output 为空,进而使正则匹配失败。这种防御性编程确保了排查脚本的鲁棒性,特别是在自动化运维场景中。


















