








node.js于2026年11月11日披露并修复多项tls身份校验问题。其中,多主机客户端证书认证和https agent会话缓存涉及不同的安全边界。官方将相关mtls、ca上下文及跨策略会话复用问题的受影响范围列为22、24和26分支,修复已随对应安全版本提供。
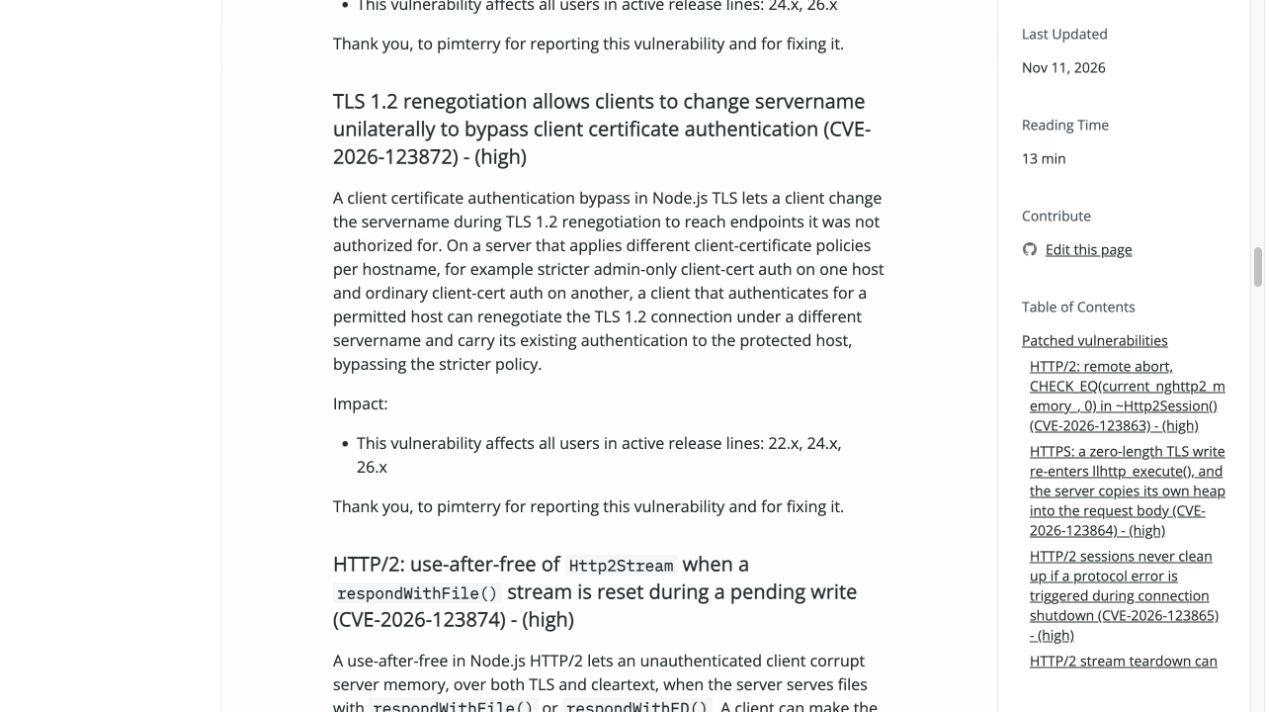
Node.js官方说明的多主机mTLS校验问题
主机名变化不能沿用其他主机的认证结果
CVE-2026-123872涉及TLS 1.2重新协商时改变servername的情况。当不同主机要求不同客户端证书策略时,旧行为可能将一个主机已通过的认证带到另一个主机。CVE-2026-123867则涉及只设置客户端CA、未设置服务端证书的SNI上下文,可能错误回退到默认CA。
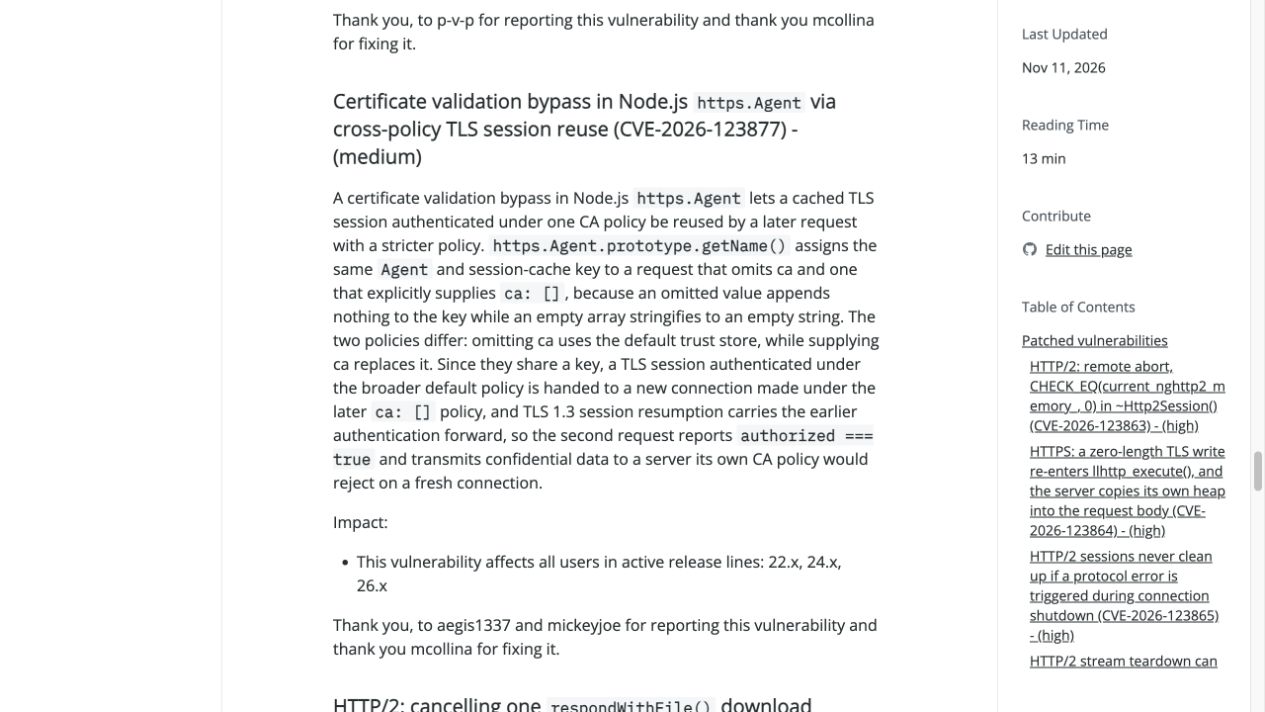
Node.js官方说明的HTTPS Agent跨策略会话复用问题
连接复用也要区分证书策略
CVE-2026-123877针对https.Agent缓存键:未指定ca与明确传入空数组ca: []原本可能使用同一个会话键,但二者的信任策略并不等价。先前在较宽松策略下建立的TLS会话,可能被后续更严格的请求复用。

这些公告描述的是特定配置和连接处理方式,并不意味着所有HTTPS请求都会绕过验证。使用自定义CA、多域名mTLS或共享Agent的应用,应核对对应条件,更新运行时并重新建立进程及连接,避免通过关闭证书验证来处理升级兼容问题。

















