








node.js在11月11日的安全更新中修复多类http/2缺陷,涉及流销毁、会话关闭和内存预算统计。部分问题可由远端连接触发进程退出、持续占用内存或泄露响应缓冲区;这些属于不同缺陷,官方分别给出了版本和处理条件。
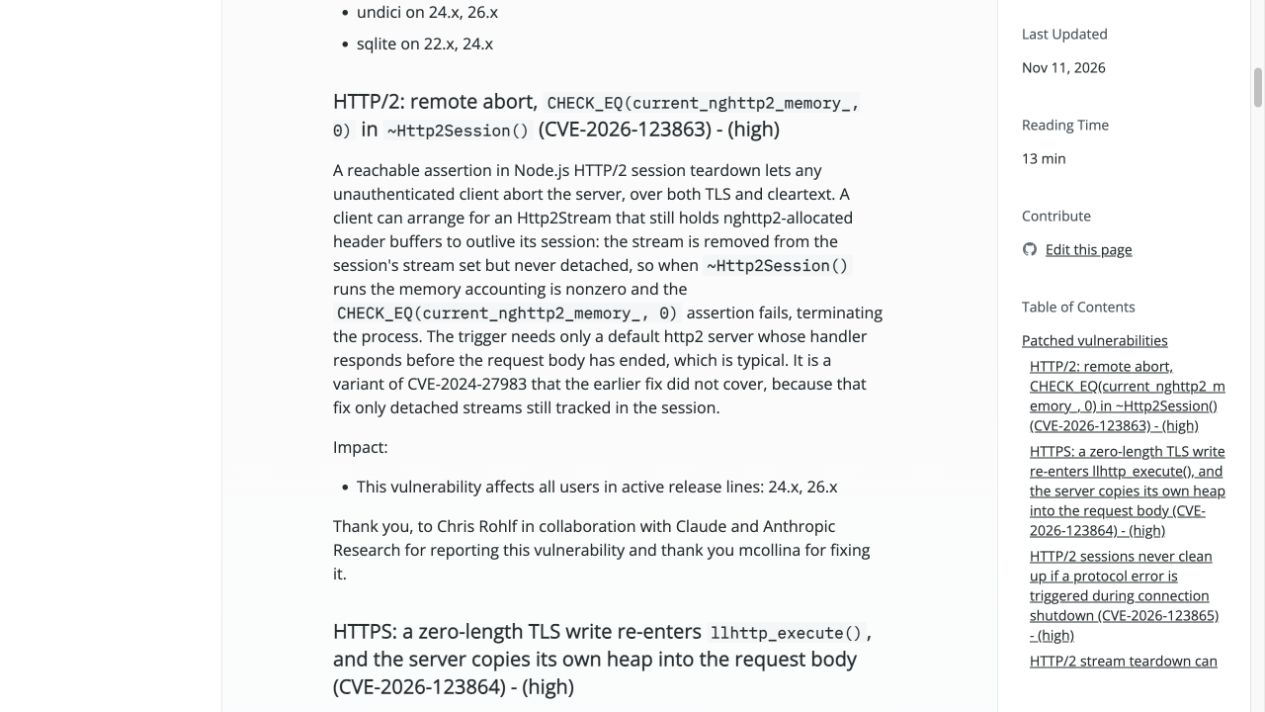
官方对HTTP/2会话释放断言缺陷的说明
会话退出不代表资源已经释放
CVE-2026-123863涉及流先从会话集合移除、但仍持有头部缓冲区的场景。会话析构时内存计数不归零会触发断言,公告列出的受影响分支为24和26。CVE-2026-123865则发生在会话关闭期间遭遇协议错误时,可导致套接字及HTTP/2状态持续保留,影响22、24和26分支。
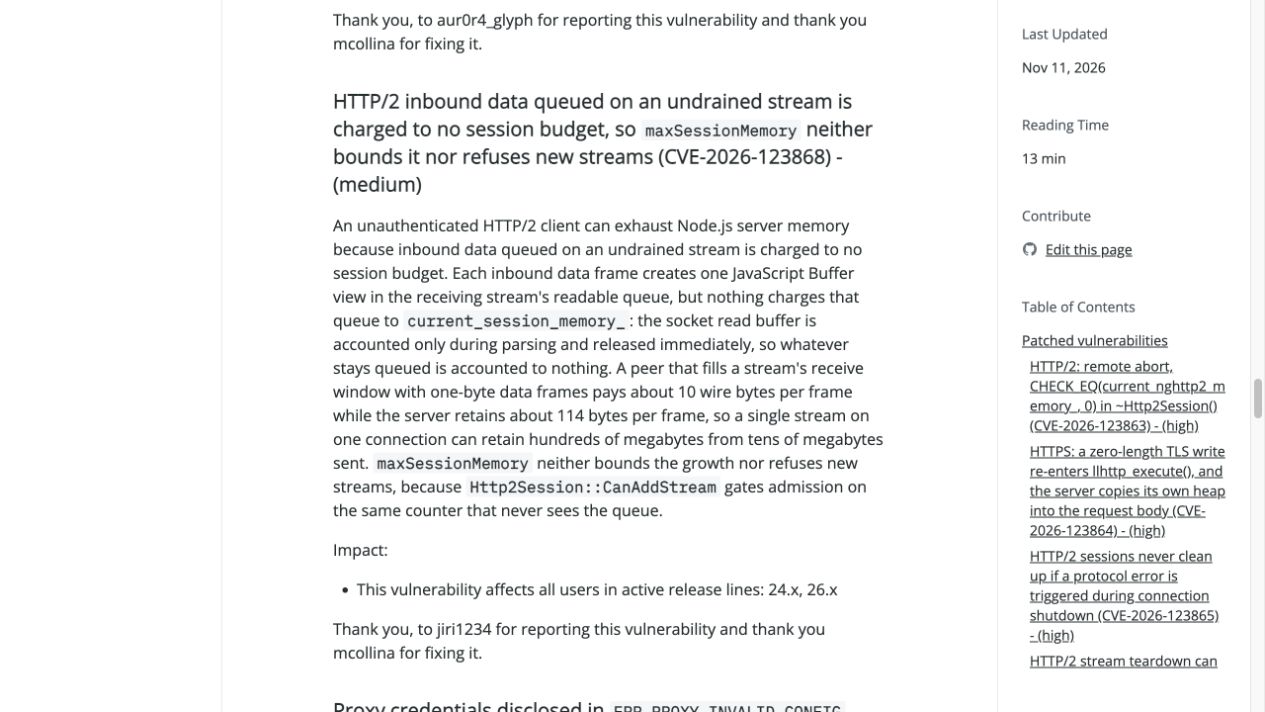
官方对HTTP/2排队数据内存预算缺陷的说明
内存上限需要覆盖排队的数据
CVE-2026-123868针对尚未被应用读取的入站数据:数据保留在流的读取队列中,却未正确计入会话内存预算。因此,旧实现里的maxSessionMemory不能据此限制这部分增长,官方将24和26分支列为受影响范围。

此外,公告也披露了在背压写入、取消文件响应等时机出现的流生命周期缺陷。实际使用HTTP/2服务的团队应结合自身处理器和响应方式核对公告,并升级到所属分支的修复版本;不能把单纯增大内存上限当作这些修复的替代措施。















