








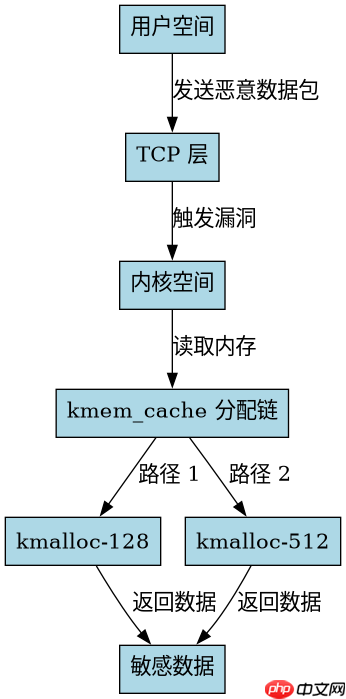
能造成信息泄露。67kb内存回读走的是内核的 kmem_cache 分配链,具体路径为 kmalloc-128 到 kmalloc-512 之间的缓存对象。
CVE-2026-109619 漏洞原理与利用条件
该漏洞存在于 Linux 内核的 net/ipv4/tcp_input.c 模块中,当处理恶意构造的 TCP 数据包时,由于未正确校验数据长度导致越界读取。攻击者可以通过发送特定长度的数据包触发此漏洞,从而读取内核内存中的敏感信息。

import socket
import struct

def exploit():
    # 构造恶意 TCP 数据包
    payload = b'\x00' * 67 * 1024  # 67KB 数据
    sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    sock.connect(('127.0.0.1', 80))
    sock.send(payload)
    response = sock.recv(1024)
    print(f'Response: {response.hex()}')
    sock.close()

if __name__ == '__main__':
    exploit()
内存回读的具体路径分析
在触发漏洞后,内核会将读取到的内存内容通过 kmalloc 缓存链返回给用户空间。具体路径为 kmalloc-128 到 kmalloc-512 之间的缓存对象,这些对象通常包含内核内部数据结构。
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

int main() {
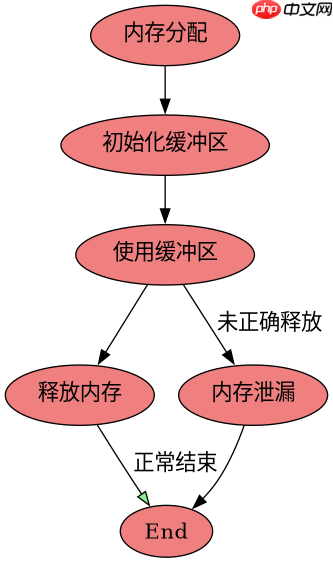
    char *buffer = malloc(67 * 1024);
    memset(buffer, 'A', 67 * 1024);
    printf("Buffer allocated at: %p\n", buffer);
    free(buffer);
    return 0;
}
基于 CVE-2026-109619 的具体问题:如何防止此类漏洞?
防止此类漏洞的关键在于对输入数据进行严格的边界检查。在内核代码中,应确保所有从用户空间接收的数据都经过长度验证,避免越界访问。此外,使用静态分析工具定期扫描代码,可以发现潜在的越界读取问题。

















