








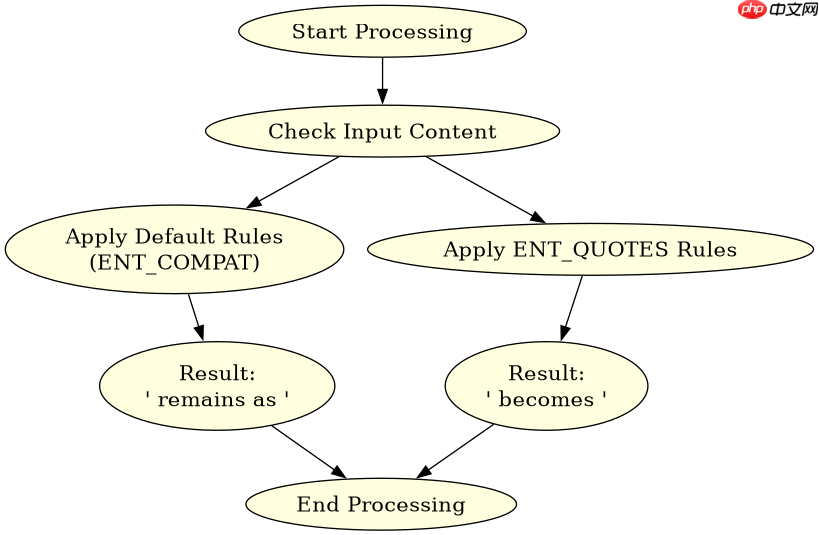
使用 ent_quotes 参数时,htmlspecialchars() 会同时转义单引号和双引号。默认情况下该函数只转义双引号,开启此选项后,单引号也会被转换为对应的 html 实体(如 '),从而防止攻击者通过闭合属性或标签来注入恶意脚本。
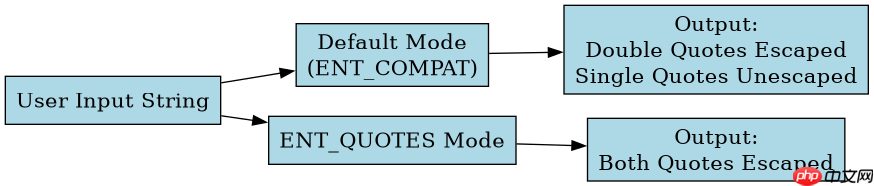
默认行为与开启后的具体差异是什么
在 PHP 中,如果不指定编码和标志位,htmlspecialchars() 默认使用 ENT_COMPAT 模式。这意味着它只会将双引号(")转换为 ",而单引号(')保持原样。当传入 ENT_QUOTES 时,函数会将双引号转换为 ",同时将单引号转换为 '。这种差异在处理用户输入并嵌入到 HTML 属性值中时尤为关键,因为未转义的单引号可能破坏属性的边界。
<?php
$input = "<script>alert('XSS')</script>";
// 默认行为:仅转义双引号
$default_output = htmlspecialchars($input);
echo $default_output;
// 输出: <script>alert('XSS')</script>
// 开启 ENT_QUOTES:转义单双引号
$quoted_output = htmlspecialchars($input, ENT_QUOTES);
echo $quoted_output;
// 输出: <script>alert('XSS')</script>
// 实际应用场景:HTML 属性值
$html_attr_default = "<div data-info=" . $default_output . ">";
echo $html_attr_default;
// 潜在风险: <div data-info="<script>alert('XSS')</script>">
$html_attr_quoted = "<div data-info=" . $quoted_output . ">";
echo $html_attr_quoted;
// 安全输出: <div data-info="<script>alert('XSS')</script>">上述代码展示了两种情况下的输出结果。在默认模式下,单引号未被转义,如果这段内容被直接放入 HTML 属性中,虽然在这个特定例子中单引号没有直接闭合双引号属性,但在更复杂的嵌套场景中,未转义的单引号可能导致属性提前结束。而在 ENT_QUOTES 模式下,单引号变成了 ',确保了即使属性值包含单引号,也不会破坏 HTML 结构。预期结果是:$default_output 保留单引号,$quoted_output 中的单引号变为 '。
立即学习“PHP免费学习笔记(深入)”;

生成可在 deepbi 沙箱 iframe 内运行或作为独立文件运行的交互式 HTML 页面,使用 `window.deepbi` JS SDK 实现数据查询、空间管理、文件浏览及用户操作。当用户提出以下需求时启用该能力: - 创建 KPI 仪表盘、数据表格、文件浏览器、成员列表、管理页面; - 明确要求“转成 dhtml”、“转译成 HTML”、“把 XX 页面转成……”、“控制台页面”、“管理后台”、“DeepBI 页面迁移”; - 提及位于 `apps/console/src/featur
不同编码设置下 ENT_QUOTES 的表现有何不同
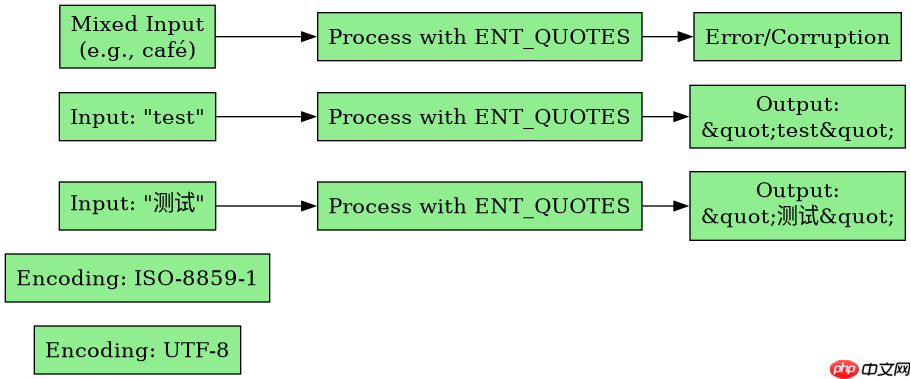
ENT_QUOTES 的行为还受到第二个参数 encoding 的影响。常见的编码包括 UTF-8、ISO-8859-1 等。不同的编码决定了哪些字符被视为有效字符并进行转义。例如,在 UTF-8 编码下,多字节字符不会被错误地截断或转义,而在 ISO-8859-1 下,某些特殊符号可能会有不同的表现。通常建议始终使用 UTF-8 作为编码参数,以确保兼容性和安全性。
<?php
$input_utf8 = """测试"""; // 包含中文和双引号
$input_iso = """test""";   // 纯 ASCII

// UTF-8 编码 + ENT_QUOTES
$output_utf8 = htmlspecialchars($input_utf8, ENT_QUOTES, 'UTF-8');
echo $output_utf8;
// 输出: "测试"

// ISO-8859-1 编码 + ENT_QUOTES
$output_iso = htmlspecialchars($input_iso, ENT_QUOTES, 'ISO-8859-1');
echo $output_iso;
// 输出: "test"

// 注意:如果输入包含非当前编码支持的字符,可能会产生不可预知的结果
$mixed_input = """café""";
try {
    $mixed_output = htmlspecialchars($mixed_input, ENT_QUOTES, 'ISO-8859-1');
    echo $mixed_output;
} catch (Exception $e) {
    echo "Error: " . $e->getMessage();
}
在 UTF-8 编码下,htmlspecialchars() 能正确处理多字节字符,如中文“测试”,并将其与引号一起正确转义。而在 ISO-8859-1 编码下,如果输入包含不在该编码范围内的字符(如某些中文或表情符号),可能会导致数据损坏或抛出异常。因此,在使用 ENT_QUOTES 时,务必确保指定的编码与实际输入数据的编码一致,以避免安全问题。预期结果是:$output_utf8 正确转义了中文和引号,$output_iso 正确转义了 ASCII 字符,而对混合输入的尝试可能会失败或产生错误输出。
当输入包含特殊字符时 ENT_QUOTES 如何影响最终输出
当输入字符串中包含各种特殊字符,如尖括号、& 符号以及单双引号时,ENT_QUOTES 会确保所有这些字符都被正确地转换为 HTML 实体。这不仅包括双引号和单引号,还包括 、<code>> 和 &。这种全面的转义有助于防止 XSS 攻击,确保用户输入的内容在浏览器中被视为纯文本而非可执行代码。
<?php
$special_chars = "<div class='test'>Hello & World</div>";
// 使用 ENT_QUOTES 进行转义
$safe_output = htmlspecialchars($special_chars, ENT_QUOTES, 'UTF-8');
echo $safe_output;
// 输出: <div class='test'>Hello & World</div>
// 验证输出是否安全
if (strpos($safe_output, '<') === false && strpos($safe_output, '>') === false) {
echo "Output is safe.";
} else {
echo "Output may contain unsafe characters.";
}在这段代码中,$special_chars 包含了尖括号、单引号、& 符号等危险字符。使用 ENT_QUOTES 后,所有这些都变成了安全的 HTML 实体。例如, 变成 <code><,' 变成 ',& 变成 &。最终的输出是一个完全转义的字符串,可以在 HTML 页面中安全显示,而不会触发任何脚本执行。预期结果是:$safe_output 中的所有特殊字符都被转义,且验证逻辑确认输出中不再包含原始的尖括号。















