








JSONP的回调函数名为什么能造成XSS?
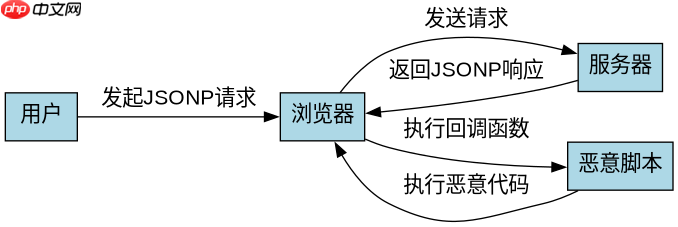
jsonp的回调函数名之所以能造成xss,是因为浏览器在解析jsonp响应时,会将其视为javascript代码执行。如果攻击者能够控制回调函数名,就可以注入恶意脚本,从而在用户浏览器中执行任意代码。
攻击者如何构造恶意JSONP请求?
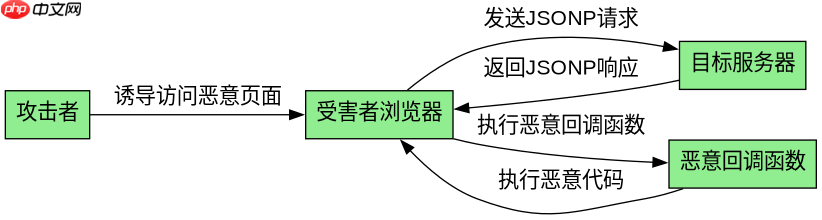
攻击者可以通过构造恶意的JSONP请求,将回调函数名设置为包含恶意脚本的代码,从而在用户浏览器中执行任意代码。

如何防止JSONP XSS攻击?
为了防止JSONP XSS攻击,开发者应该对回调函数名进行严格的验证和过滤,确保其只包含合法的字符,并且不包含任何恶意代码。















