








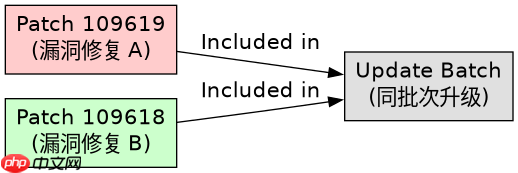
109619和109618是不是同一个补丁?为什么一次升级修两个?
这两个不是同一个补丁,它们分别对应不同的安全漏洞修复。在一次升级中同时包含这两个补丁,是因为它们属于同一批次的安全更新(例如 linux 内核或关键系统组件的 errata),旨在一次性解决多个独立但可能关联的高危风险。
如何验证补丁的具体内容和差异?
要确认这一点,可以通过查询官方发布说明(Release Notes)或使用包管理工具查看补丁元数据。每个补丁都有唯一的标识符,指向特定的代码变更集。
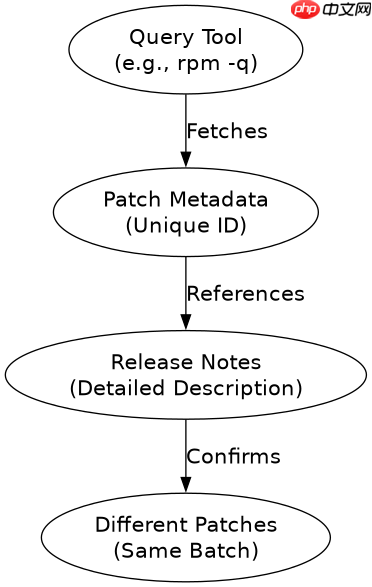
rpm -q --changelog kernel-$(uname -r) | grep -A 5 "109619\|109618"
上述命令会列出当前内核版本中包含的日志条目。如果输出中同时出现 109619 和 109618,则证实它们被打包在同一个 RPM 包中。通常,109619 可能涉及 CVE-XXXX-XXXX 的修复,而 109618 涉及另一个 CVE 或功能修正。
基于补丁依赖关系的具体问题分析
当两个补丁在同一批次中发布时,往往存在隐式的依赖关系或协同修复需求。例如,一个补丁可能修复了漏洞 A,而另一个补丁修复了由漏洞 A 引发的副作用 B。如果只应用其中一个,可能导致系统不稳定或漏洞未完全消除。
在实际操作中,建议始终通过官方渠道获取完整的 errata 列表。不要手动拆分补丁,除非你有明确的理由和测试环境支持。对于生产环境,遵循“全量更新”原则是最安全的做法,以确保所有相关的安全修复都能正确应用。





















