ubuntu 24.04 lts (noble numbat) 用户应使用 sudo apt update && sudo apt upgrade 命令直接升级系统,该操作会自动拉取并安装 usn-8948-1 通告中包含的修补包。debian 开发者或高级用户若需移植补丁,应从 ubuntu 官方源(如 http://archive.ubuntu.com/ubuntu/)下载对应的 .deb 包,并提取其包含的源码补丁(.diff.gz 或 .patch),随后在 debian 对应软件包的 debian/patches/ 目录下应用。
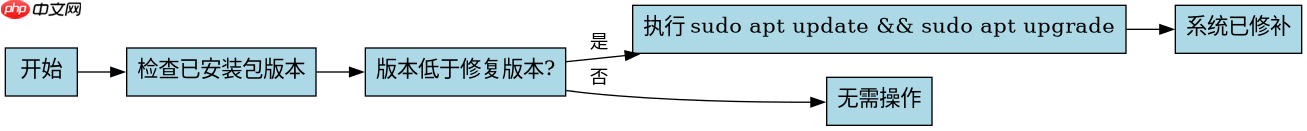
如何确认当前系统已受 USN-8948-1 影响?
要确认系统是否受影响,需检查已安装的软件包版本是否低于通告中指定的修复版本。以常见的受影响组件为例,如果通告涉及 openssl,可通过运行 dpkg -l openssl 查看当前版本。若版本号小于通告中列出的最小安全版本,则说明系统存在漏洞,需要立即执行升级操作。USN-8948-1 通常针对特定系列的 CVE 漏洞,因此必须核对具体受影响的包名和版本区间。

#!/bin/bash
# 检查 openssl 版本是否低于修复版本
CURRENT_VER=$(dpkg-query -W -f='${Version}' openssl)
echo "Current version: $CURRENT_VER"
# 假设修复版本为 3.0.13+ds1-0ubuntu0.24.04.1
FIXED_VER="3.0.13+ds1-0ubuntu0.24.04.1"
if [ "$CURRENT_VER" < "$FIXED_VER" ]; then
    echo "System is vulnerable. Please run: sudo apt update && sudo apt upgrade"
else
    echo "System is up-to-date."
fi
Debian 移植补丁的具体来源与提取方法是什么?
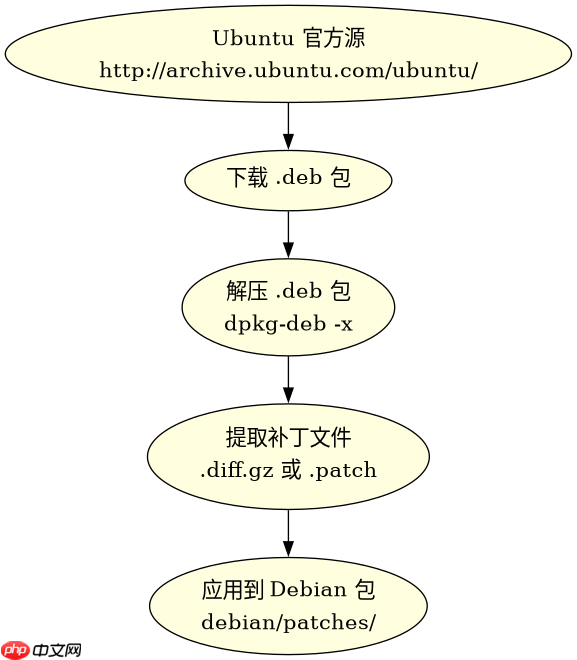
Debian 移植补丁的核心来源是 Ubuntu 的更新仓库。由于 Ubuntu 基于 Debian,许多安全修复会先在 Ubuntu 中发布,随后由 Debian 维护者决定是否移植。对于紧急安全通告如 USN-8948-1,Debian 可能尚未正式接收补丁,此时需手动从 Ubuntu 源获取。具体做法是访问 Ubuntu 的 packages.ubuntu.com 网站,搜索通告中提到的受影响包,找到对应 Noble Numbat 版本的 .deb 文件。下载后,使用 dpkg-deb -x 解压包内容,并在 DEBIAN/ 目录或源码树中寻找补丁文件。若包为二进制包,可能需要通过 apt source 获取对应源码包,再对比版本差异生成补丁。
# 示例:从 Ubuntu 源下载并提取 openssl 补丁
wget http://archive.ubuntu.com/ubuntu/pool/main/o/openssl/openssl_3.0.13+ds1-0ubuntu0.24.04.1.dpkg
mkdir ubuntu_pkg
dpkg-deb -x openssl_3.0.13+ds1-0ubuntu0.24.04.1.dpkg ubuntu_pkg
# 查看解压后的内容,寻找补丁或源码差异
ls -la ubuntu_pkg/
# 若需源码补丁,可尝试获取源码包
apt source openssl=3.0.13+ds1-0ubuntu0.24.04.1
移植补丁到 Debian 时如何处理依赖冲突?
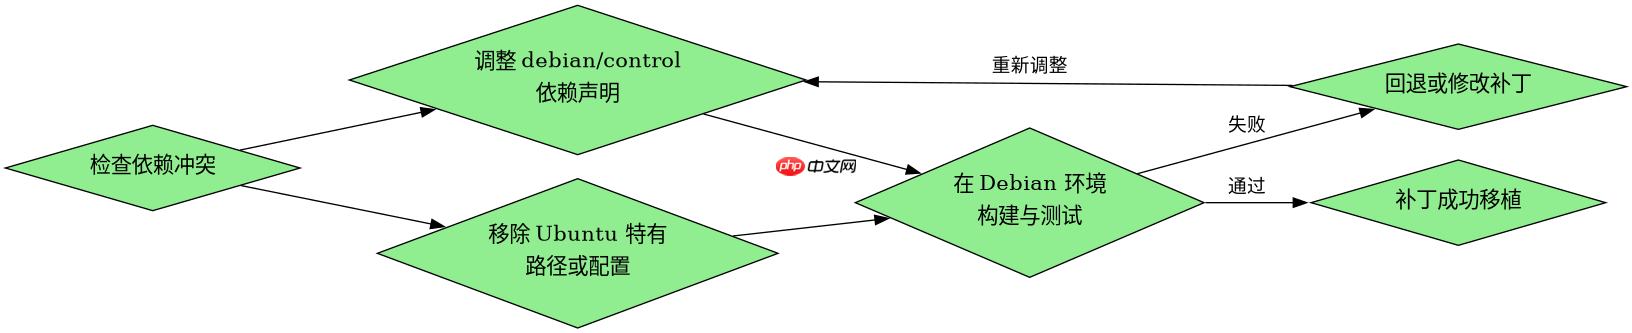
在将 Ubuntu 补丁移植到 Debian 时,常遇到依赖版本不匹配的问题。例如,Ubuntu 的修补包可能依赖于特定版本的库,而 Debian 的稳定版(Stable)或测试版(Testing)可能提供不同版本的库。解决此问题的方法是优先调整 Debian 包的 debian/control 文件中的依赖声明,使其兼容目标 Debian 版本的库。若补丁本身引入了新的 API 调用,需确保 Debian 的目标库版本支持这些 API。此外,应仔细审查补丁中的代码变更,移除对 Ubuntu 特有配置或路径的硬编码引用,替换为通用的 Linux 标准路径。最后,在 Debian 环境中进行完整构建和测试,验证补丁不会破坏现有功能或引入新的安全漏洞。