





讲师中心 微信公众号

工具推荐

视频效率加速
Laper
Laper

剧本策划到成片协作

立刻MV
立刻MV

低成本歌曲 MV、视频生成

Seko
Seko

AI短剧一键生成成片

AniShort
AniShort

AI短剧协同制作平台

WAF怎么拦截CVE-2026-109618?

夏瑶同学_8580

夏瑶同学_8580

发布时间:2026-11-10 12:39:21

|

247人浏览过

|

来源于php中文网

原创

waf拦截cve-2026-109618的核心做法是识别并阻断针对特定api端点的异常http请求,特别是那些包含恶意载荷的post或put请求。具体而言,需要在waf规则中配置对目标url路径的正则匹配,并结合请求体中的关键字(如特定的json字段或命令注入字符)进行深度检测。通过设置严格的白名单和参数校验逻辑,可以有效过滤掉非预期的输入,从而防止攻击者利用该漏洞执行未授权操作或获取敏感数据。
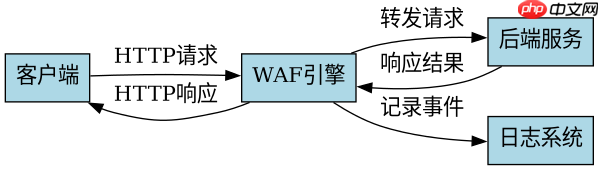
WAF怎么拦截CVE-2026-109618?

如何配置WAF规则以匹配漏洞触发路径?

配置WAF规则以匹配漏洞触发路径的关键在于精确识别目标API端点及其特有的请求特征。通常,CVE-2026-109618涉及某个具体的后端服务接口,例如`/api/v1/config/update`。在WAF中,应创建一条自定义规则,使用正则表达式匹配该路径,并进一步检查请求方法是否为`POST`或`PUT`。同时,需监控请求头中的`Content-Type`是否为`application/json`,以确保只处理结构化数据请求。通过这种方式,可以缩小攻击面,减少误报。
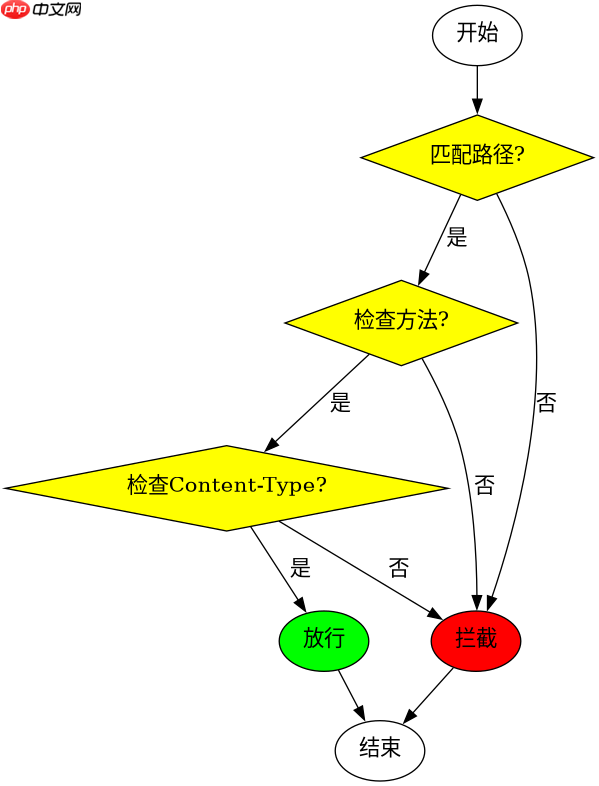
WAF怎么拦截CVE-2026-109618?

import re

def waf_rule_match(request):
    path = request.get('path')
    method = request.get('method')
    content_type = request.get('headers', {}).get('Content-Type', '')
    
    # 匹配目标路径
    if not re.match(r'^/api/v1/config/update$', path):
        return False
    
    # 检查请求方法
    if method not in ['POST', 'PUT']:
        return False
        
    # 检查内容类型
    if 'application/json' not in content_type:
        return False
        
    return True

# 示例调用
request_data = {
    'path': '/api/v1/config/update',
    'method': 'POST',
    'headers': {'Content-Type': 'application/json'},
    'body': '{"key": "value"}'
}
print(waf_rule_match(request_data))

如何检测并阻断请求体中的恶意载荷?

检测并阻断请求体中的恶意载荷需要深入解析JSON结构,并查找已知的攻击模式。对于CVE-2026-109618,恶意载荷可能隐藏在特定的JSON字段中,例如尝试注入SQL语句或操作系统命令。WAF应配置规则来扫描请求体的每个键值对,识别包含特殊字符(如`;`, `|`, `&`, ``)或已知黑名单关键词的内容。一旦检测到可疑模式,立即返回403 Forbidden响应,并记录日志以便后续分析。此外,还可以结合机器学习模型提高检测准确率,降低误报率。
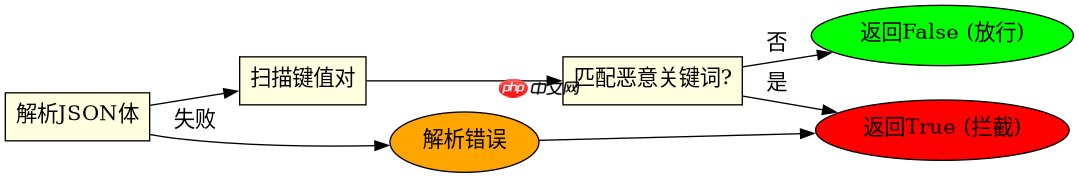
WAF怎么拦截CVE-2026-109618?

import json

def detect_malicious_payload(body_str):
    try:
        body = json.loads(body_str)
    except json.JSONDecodeError:
        return True # 非JSON格式视为可疑
        
    malicious_keywords = ['; ', '| ', '& ', '<script>', 'SELECT * FROM']
    
    def check_value(val):
        if isinstance(val, str):
            for keyword in malicious_keywords:
                if keyword in val:
                    return True
        elif isinstance(val, dict):
            for v in val.values():
                if check_value(v):
                    return True
        elif isinstance(val, list):
            for item in val:
                if check_value(item):
                    return True
        return False
        
    return check_value(body)

# 示例调用
malicious_body = '{"config": "rm -rf /; echo hacked"}'
print(detect_malicious_payload(malicious_body))

当请求体为空时WAF应如何处理?

当请求体为空时,WAF应根据业务逻辑决定是允许还是拒绝。如果目标API端点期望接收非空的有效负载,那么空请求体可能被视为异常行为,应被拦截。反之,如果某些操作允许无负载提交,则需确保其他验证机制(如身份认证、频率限制)正常工作。在实际部署中,建议将空请求体标记为“低优先级”而非直接丢弃,以便观察其是否伴随其他可疑特征。同时,记录此类事件有助于完善威胁情报库,提升未来检测能力。


热门AI工具

更多
创客贴AI

创客贴AI是一款AI图像与设计工具,AI辅助的智能在线设计工具。

墨刀AI
墨刀AI Hot

一款AI图像与设计工具,主要用于产品经理的专属智能体,适合需要提升相关任务效率的用户。

Lovart
Lovart Hot

一款面向视觉设计创作的AI设计平台,可通过智能体和画布工作流辅助制作海报、Logo、网页、PPT及其他视觉内容。

DeepSeek

DeepSeek是一款面向对话、写作、编程和推理场景的AI大模型工具。

WorkBuddy

一款AI办公效率工具,主要用于腾讯云推出的AI原生桌面智能体工作台,适合需要提升相关任务效率的用户。

讯飞智文

一款面向学习和办公场景的AI文档创作工具,可辅助生成PPT与Word文档,提高资料整理和内容制作效率。

音述AI
音述AI Hot

一款AI音频处理工具,主要用于音述AI是一个以“用声音述说故事”为核心的 AI 音乐创作与声音分享社区,适合需要提升相关任务效率的用户。

豆包大模型

豆包大模型是一款由字节跳动推出的企业级大语言模型服务平台。

二狗PPT
二狗PPT Hot

一款AI演示文稿工具,主要用于专为中式职场打造的AI PPT生成工具,适合需要提升相关任务效率的用户。

相关专题

更多
Postman身份认证怎么配置
Postman身份认证怎么配置

本专题从实际API接口调试场景出发,讲解Postman身份认证的完整配置流程,包括常见认证协议介绍、授权参数设置、访问令牌填写、OAuth 2.0授权及认证失败排查,帮助用户正确完成接口授权与访问验证。

60

2026.11.06

Postman请求头Headers怎么设置

围绕Postman HTTP请求头配置展开,讲解Headers选项的具体使用方式,包括Key和Value参数填写、请求头信息添加、常见Header字段设置及请求头修改方法,帮助用户解决接口调试过程中遇到的请求头配置问题。

20

2026.11.06

Postman接口请求发送教程
Postman接口请求发送教程

详细介绍Postman接口请求的创建与发送方法,涵盖GET和POST请求、URL配置、请求参数、Headers请求头、Body请求体设置以及响应结果查看,帮助用户掌握Postman接口请求的完整操作流程。

40

2026.11.06

DBeaver怎么导入数据
DBeaver怎么导入数据

DBeaver数据导入专题,整理Excel、CSV、SQL、TXT等常见文件的数据导入方法,涵盖目标数据库选择、数据表创建、字段映射、数据类型设置及导入参数配置等操作,帮助用户将本地文件中的数据写入数据库,并了解批量导入、重复数据处理和导入失败等常见问题的解决方法。

60

2026.11.05

DBeaver安全防护教程大全
DBeaver安全防护教程大全

DBeaver安全防护专题,围绕数据库连接安全、账号密码保护和访问权限管理展开,整理SSL/TLS加密连接、SSH隧道、数据库凭据保存及证书验证等配置方法,同时介绍敏感信息保护、远程连接风险和高权限账号使用等注意事项,帮助用户提高数据库日常管理的安全性。

40

2026.11.05

DBeaver连接创建与配置教程
DBeaver连接创建与配置教程

本专题聚焦DBeaver数据库连接配置与管理,覆盖从新建连接、选择数据库类型到填写连接参数和验证连接的完整流程。针对MySQL、PostgreSQL、SQL Server等常见数据库,整理相应的连接设置方法,并提供驱动缺失、认证失败和连接异常等问题的排查方向。

40

2026.11.04

XORM框架结构体映射与表结构同步
XORM框架结构体映射与表结构同步

本专题围绕XORM框架的结构体映射展开,说明表名与字段的命名策略、xorm标签常用属性、主键自增与时间字段自动填充,并演示Sync2自动建表、增量字段升级、索引声明与反向生成结构体的完整流程。

60

2026.11.04

XORM框架安装配置与数据库连接
XORM框架安装配置与数据库连接

本专题聚焦XORM框架的配置与连接环节,拆解MySQL、PostgreSQL、SQLite、SQL Server的DSN写法与驱动选择,讲清连接池参数、多数据源拆分、读写分离与超时重连的处理方式,并补充容器与兼容数据库的适配经验。

40

2026.11.04

XORM框架安装配置与数据库连接
XORM框架安装配置与数据库连接

本专题聚焦XORM框架的配置与连接环节,拆解MySQL、PostgreSQL、SQLite、SQL Server的DSN写法与驱动选择,讲清连接池参数、多数据源拆分、读写分离与超时重连的处理方式,并补充容器与兼容数据库的适配经验。

0

2026.11.04

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
PHP安全与漏洞
PHP安全与漏洞

共12课时 | 2.5万人学习

PHP安全与漏洞
PHP安全与漏洞

共12课时 | 2.5万人学习

关于我们 免责申明 举报中心 意见反馈 讲师合作 广告合作 最新更新
php中文网:公益在线php培训,帮助PHP学习者快速成长!
关注服务号
PHP中文网订阅号
每天精选资源文章推送

Copyright 2014-2026 https://www.php.cn/ All Rights Reserved | php.cn







