








在docker中配置用户命名空间(user namespace)需要修改或创建 /etc/docker/daemon.json 文件,并在其中添加 userns-remap 字段。该字段的值应设置为 "default" 以启用默认的用户名映射,或者指定一个特定的用户名和组名(如 "username:groupname")。启用后,docker守护进程会将容器内的root用户映射到宿主机上的非特权用户,从而增强安全性。需要注意的是,更改此设置后必须重启docker服务,且现有容器可能需要重新构建或迁移。

如何验证用户命名空间是否已正确应用?
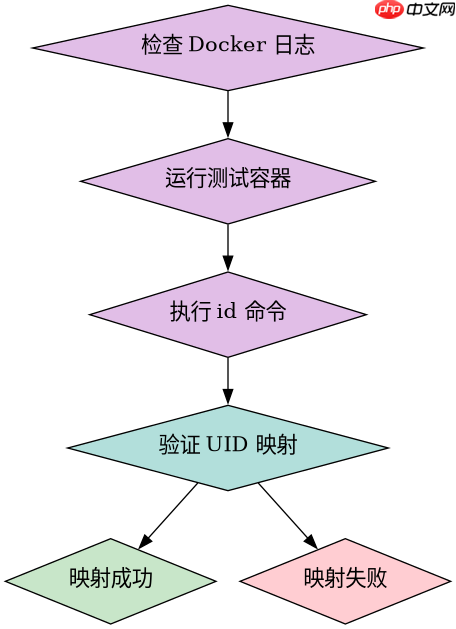
要验证用户命名空间是否生效,可以检查Docker守护进程的日志或使用 id 命令查看容器内用户的UID/GID映射情况。如果配置正确,容器内的root用户(UID 0)将被映射到宿主机上指定的非特权用户(例如UID 1000)。可以通过运行一个简单的容器并执行 id 命令来确认这一点。此外,还可以使用 docker inspect 查看容器的详细信息,确认其是否使用了用户命名空间。
{
  "userns-remap": "default"
}
上述JSON配置示例展示了如何在 daemon.json 中启用默认用户命名空间。保存文件后,需执行 sudo systemctl restart docker 重启服务。重启后,新创建的容器将自动应用用户命名空间映射。对于已有容器,建议删除并重新创建以确保映射生效。

通过 Docker 或 docker compose 部署独立的 LYGO 协议栈社区节点。构建 lygo-node镜像,启动健康检查 API 于端口 8787,可选 Phase 4...
用户命名空间对存储驱动有何影响?
启用用户命名空间后,Docker的存储驱动(如 overlay2)需要确保宿主机的文件系统权限与映射后的用户一致。否则,容器可能因权限不足而无法访问挂载卷或写入数据。解决方法是调整宿主机上相关目录的所有权,使其归属于 userns-remap 指定的用户。例如,若使用 default 映射,则需将 /var/lib/docker 下的相关文件所有权改为映射后的用户。同时,避免直接挂载宿主机敏感目录,以防权限冲突。

{
  "storage-driver": "overlay2",
  "userns-remap": "default"
}
此配置示例结合了存储驱动和用户命名空间设置。确保 /var/lib/docker 目录及其子目录的所有权与映射用户匹配。可通过 chown -R userns-remap-user:userns-remap-group /var/lib/docker 命令修正权限。若使用自定义映射(如 "myuser:mgroup"),请将 userns-remap-user 替换为实际用户名。
用户命名空间下如何处理容器间的数据共享?
在用户命名空间启用的情况下,容器间的数据共享需特别注意UID/GID映射的一致性。若两个容器使用相同的 userns-remap 配置,它们内部的相同UID将映射到宿主机的同一非特权用户,从而实现无缝数据共享。但若配置不同,可能导致权限不匹配。解决方案是使用卷(Volume)或绑定挂载(Bind Mount),并确保挂载点的权限与映射用户兼容。例如,创建一个共享卷并设置正确的所有权,可避免跨容器访问问题。


















