








在 java 单元测试中,静态分析工具(如 spotbugs、pmd 或 checkstyle)通常不作为测试执行的一部分直接运行,而是集成到构建流程中作为代码质量门禁。具体做法是在 pom.xml 或 build.gradle 中配置对应的插件,将静态分析阶段绑定到 verify 生命周期,确保在编译后、打包前自动扫描代码并报告潜在缺陷。这样做可以在单元测试覆盖逻辑正确性的同时,提前发现空指针、资源未关闭等静态隐患,从而提升整体代码健壮性。
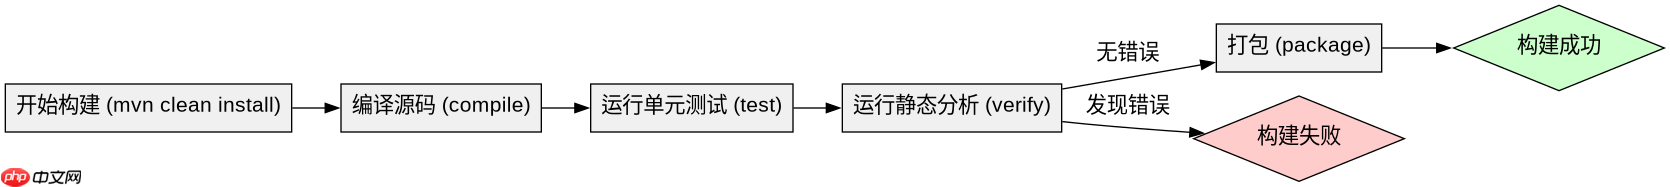
如何在 Maven 项目中集成 SpotBugs 进行自动化检查
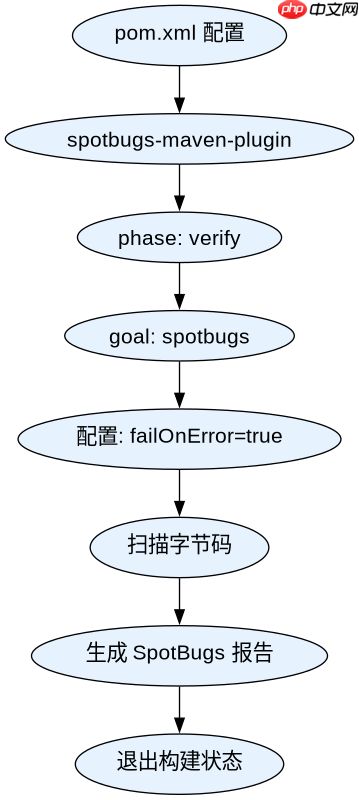
要在 Maven 项目中集成 SpotBugs,需要在 pom.xml 的 <build></build> 部分添加 spotbugs-maven-plugin 依赖,并配置其执行目标。默认情况下,该插件会在 verify 阶段运行,扫描编译后的字节码以查找 Bug。通过设置 <failonerror>true</failonerror>,当发现严重级别的问题时,构建会失败,从而强制开发者修复问题。
<plugin>
    <groupId>com.github.spotbugs</groupId>
    <artifactId>spotbugs-maven-plugin</artifactId>
    <version>4.7.3.0</version>
    <configuration>
        <effort>Max</effort>
        <threshold>Low</threshold>
        <failOnError>true</failOnError>
    </configuration>
    <executions>
        <execution>
            <phase>verify</phase>
            <goals>
                <goal>spotbugs</goal>
            </goals>
        </execution>
    </executions>
</plugin>
上述配置确保了每次运行 mvn verify 时,SpotBugs 都会对当前项目进行分析。如果代码中存在如 NullPointerException 风险或线程安全问题,控制台将输出详细报告并终止构建。这种集成方式无需修改业务代码,只需关注构建脚本即可实现自动化辅助。
立即学习“Java免费学习笔记(深入)”;

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
PMD 如何与 JUnit 测试用例协同工作以增强代码规范
PMD 是一个基于规则集的源代码分析器,它可以检测未使用的变量、空的 catch 块以及复杂的循环结构。在与 JUnit 协同工作时,PMD 主要作用于测试类本身,确保测试代码符合最佳实践。例如,可以配置 PMD 检查测试类中是否包含硬编码的断言消息或缺少必要的注释。通过在 verify 阶段运行 PMD,可以保证测试代码的质量与业务代码保持一致。

<plugin>
    <groupId>org.apache.maven.plugins</groupId>
    <artifactId>maven-pmd-plugin</artifactId>
    <version>3.21.0</version>
    <configuration>
        <rulesets>
            <ruleset>category/java/bestpractices.xml</ruleset>
            <ruleset>category/java/codestyle.xml</ruleset>
        </rulesets>
        <includeTests>true</includeTests>
        <failurePriority>5</failurePriority>
    </configuration>
    <executions>
        <execution>
            <phase>verify</phase>
            <goals>
                <goal>pmd</goal>
            </goals>
        </execution>
    </executions>
</plugin>
配置中的 <includetests>true</includetests> 是关键,它指示 PMD 不仅分析主代码,还分析 src/test/java 下的测试类。这样,如果测试方法命名不规范或存在冗余代码,PMD 会立即报错。结合 JUnit 的运行结果,开发者可以获得更全面的反馈:JUnit 验证逻辑正确性,PMD 保证代码结构和规范性。
静态分析插件在 CI/CD 流水线中的触发条件是什么
静态分析插件通常在 verify 阶段触发,这是 Maven 生命周期的最后一步,位于 test 之后和 package 之前。在 CI/CD 环境中,这意味着只有当单元测试全部通过后,才会启动静态分析扫描。如果静态分析发现严重违规,构建同样会失败,阻止有缺陷的代码进入后续部署阶段。这种顺序确保了只有经过功能验证且符合静态规范的代码才能被打包。



















