








java 应用使用 loki 采集日志,核心做法是引入 promtail 作为日志代理,在 java 端将日志输出为 json 格式并写入本地文件,promtail 读取该文件后通过 http api 推送至 loki。具体操作是在 logback.xml 中配置 jsonencoder 和 fileappender,确保每条日志包含 level、logger 等标准字段,同时设置 promtail 的 scrape_configs 指向日志路径并匹配标签。
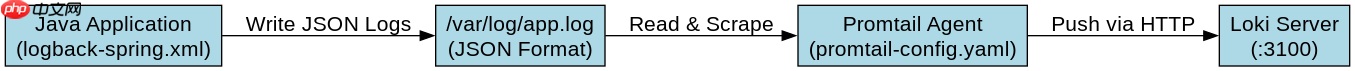
如何配置 Logback 输出符合 Loki 要求的 JSON 日志
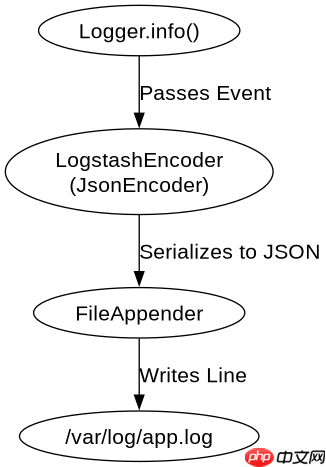
要让 Loki 正确解析日志,必须使用 JsonEncoder 替代默认的 PatternLayoutEncoder,因为 Loki 依赖结构化数据来提取标签(Labels)。在 logback-spring.xml 中,需引入 net.logstash.logback.encoder.LogstashEncoder 或 ch.qos.logback.classic.encoder.JsonEncoder,并在 appender 中指定输出目标为本地文件。关键点是确保生成的 JSON 中包含 level 和 logger_name 字段,Loki 默认会提取这些字段作为索引依据。
{
  "version": "1.0",
  "timestamp": "2023-10-27T10:00:00.000+08:00",
  "logger_name": "com.example.MyService",
  "thread_name": "main",
  "level": "INFO",
  "level_value": 20000,
  "message": "Application started successfully"
}
上述 JSON 结构展示了单条日志的标准形态。在实际配置中,logback-spring.xml 应如下所示:首先定义一个 FILE appender,其 class 为 ch.qos.logback.core.FileAppender,encoder 使用 net.logstash.logback.encoder.LogstashEncoder。这样,所有通过 Logger 实例输出的日志都会自动序列化为 JSON 并追加到指定文件中。开发者需注意,如果使用了 MDC(Mapped Diagnostic Context),LogstashEncoder 会自动将其合并到 JSON 根节点下,便于后续在 Grafana 中过滤。
立即学习“Java免费学习笔记(深入)”;

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
如何配置 Promtail 读取并发送日志到 Loki
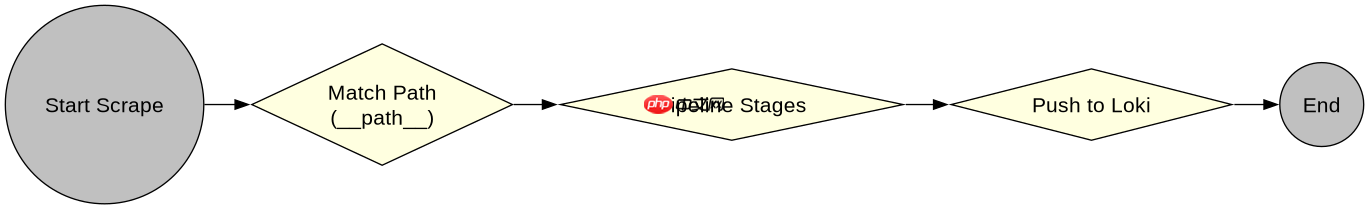
Promtail 负责从文件系统抓取日志并发送给 Loki,其核心配置在于 scrape_configs 中的 static_configs 和 pipeline_stages。需要指定 targets 为 localhost,labels 用于区分不同的应用实例,例如 job 设为 java-app,instance 设为主机名。此外,由于 Loki 对时间戳敏感,通常需要在 pipeline 中使用 timestamp 阶段解析 JSON 中的 timestamp 字段,否则 Loki 会使用接收时间,导致日志顺序混乱。
server:
  http_listen_port: 9080
  grpc_listen_port: 0

positions:
  filename: /tmp/positions.yaml

clients:
  - url: http://loki:3100/loki/api/v1/push

scrape_configs:
  - job_name: java-app
    static_configs:
      - targets:
          - localhost
        labels:
          job: java-app
          instance: my-host
          __path__: /var/log/my-java-app/*.log
    pipeline_stages:
      - json:
          expressions:
            level: level
            logger: logger_name
      - timestamp:
          source: timestamp
          format: RFC3339Nano
      - output:
          source: message
这段 YAML 配置了 Promtail 的基本行为。它监听本地端口 9080,并将日志推送到地址为 http://loki:3100/loki/api/v1/push 的 Loki 服务。在 scrape_configs 中,__path__ 标签告诉 Promtail 去读取 /var/log/my-java-app/ 目录下所有以 .log 结尾的文件。通过 json 阶段,我们将 JSON 中的 level 和 logger_name 提取出来,虽然 Promtail 默认会处理标准字段,但显式声明有助于调试。最后,output 阶段确保只有 message 字段被发送到 Loki,避免冗余数据占用存储。
当日志中出现异常堆栈时,Promtail 如何处理多行日志
Java 异常堆栈通常跨越多行,如果 Promtail 按行切割,会导致一条日志被拆分成多条,破坏完整性。解决此问题的方法是启用 Promtail 的 multiline 功能,配置 match 阶段来识别堆栈起始行。通常,异常堆栈的第一行包含 Exception 关键字,后续行以空格或缩进开头。通过设置 drop 或 keep 策略,可以将多行合并为一条完整的日志事件。
scrape_configs:
  - job_name: java-app
    static_configs:
      - targets:
          - localhost
        labels:
          job: java-app
          instance: my-host
          __path__: /var/log/my-java-app/*.log
    pipeline_stages:
      - multiline:
          firstline: '^\d{4}-\d{2}-\d{2} \d{2}:\d{2}:\d{2},\d{3}'
          max_wait_time: 3s
      - json:
          expressions:
            level: level
            logger: logger_name
      - timestamp:
          source: timestamp
          format: yyyy-MM-dd HH:mm:ss,SSS
      - output:
          source: message
在上述配置中,multiline 阶段的 firstline 正则表达式匹配 Logback 默认的时间戳格式(如 2023-10-27 10:00:00,123)。这意味着每一行以时间戳开头的都被视为新日志的开始,而中间的非时间戳行(即堆栈跟踪)会被附加到前一条日志中。max_wait_time 设置为 3 秒,防止因网络延迟或日志写入间隔过长导致合并错误。这种配置确保了即使发生复杂的嵌套异常,Grafana 中也能看到完整的一行日志,方便排查问题。



















