








java 中字符编码本身不直接提供数据签名验证功能,但它是确保数据在序列化、传输和反序列化过程中保持一致性的基础。要验证数据来源,必须结合数字签名算法(如 rsa 或 ecdsa)与正确的字符编码处理。具体做法是:在生成签名前,将待签名的字符串按照指定的字符集(如 utf-8)转换为字节数组,然后使用私钥对该字节数组进行签名;在验证时,接收方同样将收到的字符串按相同字符集转换为字节数组,并使用公钥验证签名。如果字符编码不一致,转换后的字节流会不同,导致签名验证失败,从而无法确认数据来源的完整性。

如何正确地将字符串转换为字节数组以用于签名
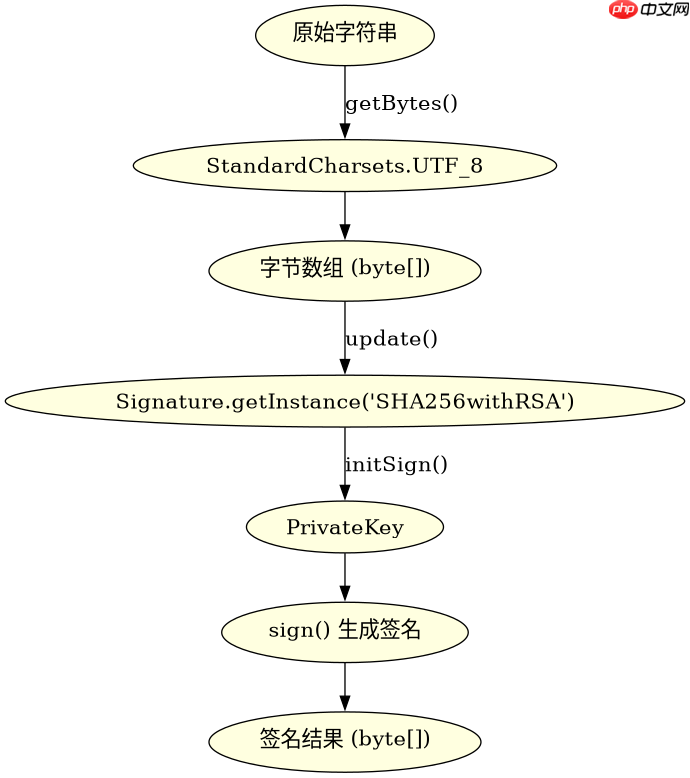
在进行签名操作前,必须明确指定字符编码,避免使用平台默认编码。推荐使用 StandardCharsets.UTF_8 来确保跨平台一致性。例如,调用 String.getBytes(StandardCharsets.UTF_8) 可以将字符串转换为 UTF-8 字节序列,这是后续签名算法处理的输入基础。
import java.nio.charset.StandardCharsets;
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.Signature;

public class EncodingSignatureDemo {
    public static void main(String[] args) throws Exception {
        // 1. 生成密钥对
        KeyPairGenerator kpg = KeyPairGenerator.getInstance("RSA");
        kpg.initialize(2048);
        KeyPair keyPair = kpg.generateKeyPair();
        PrivateKey privateKey = keyPair.getPrivate();
        PublicKey publicKey = keyPair.getPublic();

        // 2. 原始数据
        String originalData = "Hello, Source Verification!";

        // 3. 关键步骤:使用固定编码转换为字节数组
        byte[] dataBytes = originalData.getBytes(StandardCharsets.UTF_8);

        // 4. 生成签名
        Signature signature = Signature.getInstance("SHA256withRSA");
        signature.initSign(privateKey);
        signature.update(dataBytes); // 更新待签名的字节数据
        byte[] signedBytes = signature.sign();

        System.out.println("Original Data: " + originalData);
        System.out.println("Signed Bytes Length: " + signedBytes.length);

        // 5. 验证签名
        signature.initVerify(publicKey);
        signature.update(dataBytes); // 必须使用相同的字节数组
        boolean isVerified = signature.verify(signedBytes);
        System.out.println("Verification Result: " + isVerified);
    }
}
上述代码展示了完整的流程。首先通过 KeyPairGenerator 生成 RSA 密钥对。接着,将字符串 originalData 使用 StandardCharsets.UTF_8 转换为字节数组 dataBytes。这一步至关重要,因为不同的编码会导致不同的字节序列。然后,使用 Signature 类初始化签名算法 SHA256withRSA,并通过 update() 方法传入字节数组。最后,使用公钥验证签名,返回布尔值表示验证结果。
立即学习“Java免费学习笔记(深入)”;

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
编码不一致会导致什么后果
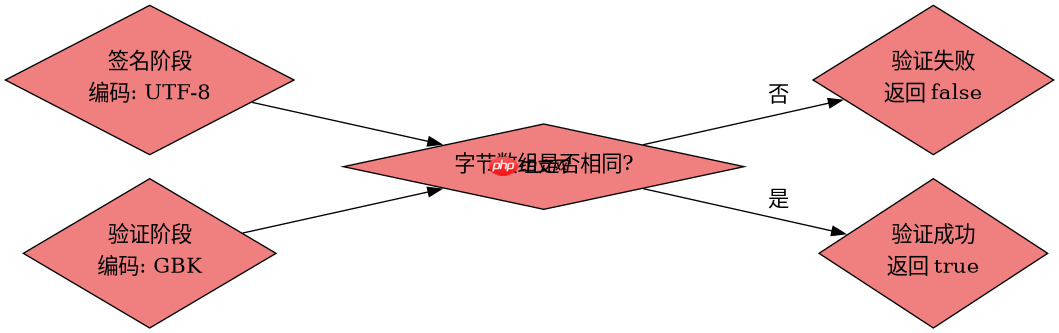
如果在签名和验证阶段使用不同的字符编码,即使原始字符串内容相同,生成的字节数组也会不同,从而导致签名验证失败。例如,在签名时使用 UTF-8,而在验证时使用 GBK,转换后的字节流将不匹配,signature.verify() 将返回 false。这不仅是技术错误,也可能被攻击者利用,通过篡改编码声明来破坏数据的完整性验证。
import java.nio.charset.StandardCharsets;
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.Signature;

public class EncodingMismatchDemo {
    public static void main(String[] args) throws Exception {
        // 1. 生成密钥对
        KeyPairGenerator kpg = KeyPairGenerator.getInstance("RSA");
        kpg.initialize(2048);
        KeyPair keyPair = kpg.generateKeyPair();
        PrivateKey privateKey = keyPair.getPrivate();
        PublicKey publicKey = keyPair.getPublic();

        // 2. 原始数据
        String originalData = "Test Data";

        // 3. 签名阶段:使用 UTF-8
        byte[] signBytes = originalData.getBytes(StandardCharsets.UTF_8);
        Signature signSig = Signature.getInstance("SHA256withRSA");
        signSig.initSign(privateKey);
        signSig.update(signBytes);
        byte[] signature = signSig.sign();

        // 4. 验证阶段:故意使用 GBK(模拟编码不一致)
        byte[] verifyBytes = originalData.getBytes(java.nio.charset.Charset.forName("GBK"));
        Signature verifySig = Signature.getInstance("SHA256withRSA");
        verifySig.initVerify(publicKey);
        verifySig.update(verifyBytes); // 这里使用了不同的字节数组
        boolean result = verifySig.verify(signature);

        System.out.println("Verification with Mismatched Encoding: " + result);
        // 输出结果为 false
    }
}
该示例演示了编码不一致的后果。签名时使用 UTF_8,而验证时使用 GBK。由于中文字符在不同编码下的字节表示不同,即使对于英文字符,某些特殊情况下也可能因编码处理差异导致问题。最终 result 为 false,表明验证失败。这强调了在签名和验证过程中必须严格使用相同的字符编码。
如何处理包含特殊字符的数据签名
当数据中包含非 ASCII 字符(如中文、emoji 等)时,字符编码的选择尤为关键。UTF-8 能够表示所有 Unicode 字符,因此是首选。如果使用其他编码,可能导致字符截断或乱码,进而影响签名验证。例如,一个包含 emoji 的字符串在 ISO-8859-1 编码下会被替换为问号或丢失,导致签名数据失真。因此,在处理此类数据时,应始终使用 StandardCharsets.UTF_8,并在日志或调试信息中记录实际转换后的字节长度,以便排查问题。



















