








在 javascript 中实现请求数据预清理策略,核心做法是在 fetch 发起请求前,通过拦截器或封装函数对 url、参数和 headers 进行标准化处理。具体而言,可以构建一个统一的请求包装函数,在内部使用 urlsearchparams 序列化查询参数,利用 object.keys() 过滤无效字段,并自动注入认证 token 或时间戳,从而确保发送到服务器的数据符合后端预期格式。

如何统一处理查询参数与 Header 注入
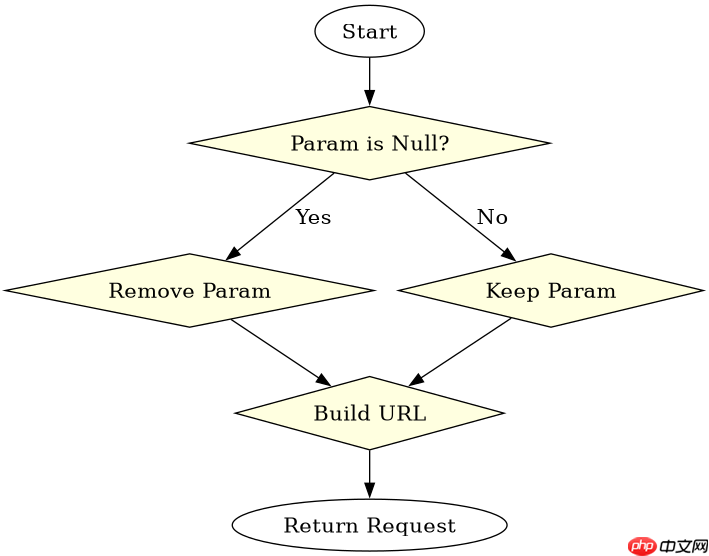
该问题关注如何在发送请求前规范化输入数据。通过定义一个配置对象,将分散的参数提取逻辑集中到预处理阶段,可以有效避免重复代码。主要步骤包括合并默认配置、清理空值参数以及附加全局头部信息。
const defaultConfig = {
  headers: { 'Content-Type': 'application/json' },
  params: {}
};

function cleanRequest(url, userConfig = {}) {
  // 1. 合并配置
  const config = { ...defaultConfig, ...userConfig };

  // 2. 清理参数:移除 undefined/null 值
  const cleanedParams = Object.fromEntries(
    Object.entries(config.params || {}).filter(([_, v]) => v != null)
  );

  // 3. 构建 URL
  const urlObj = new URL(url);
  Object.entries(cleanedParams).forEach(([k, v]) => urlObj.searchParams.set(k, v));

  // 4. 注入 Header(示例:添加时间戳防缓存)
  config.headers['X-Timestamp'] = Date.now();

  return fetch(urlObj.toString(), { ...config });
}

// 使用示例
cleanRequest('/api/data', { params: { id: 1, name: null } })
  .then(res => console.log('Cleaned request sent'));
上述代码展示了如何将用户传入的 params 中的 null 值过滤掉,并将剩余参数拼接到 URL 中。同时,自动添加了 X-Timestamp 头。这种处理方式确保了发送给后端的请求体是干净且一致的。
立即学习“Java免费学习笔记(深入)”;

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
如何处理请求体的标准化与校验
本节重点解决 POST/PUT 请求中 Body 数据的预处理。对于复杂对象,直接发送可能导致类型错误或结构不一致。我们需要在发送前对 Body 进行深拷贝、类型转换及必填项校验。

function validateAndCleanBody(body) {
  if (!body || typeof body !== 'object') {
    throw new Error('Invalid body type');
  }

  // 示例:强制转换特定字段类型
  const cleaned = { ...body };
  if (cleaned.age) cleaned.age = Number(cleaned.age);
  if (cleaned.active === undefined) cleaned.active = true; // 默认值

  // 移除未定义的字段
  Object.keys(cleaned).forEach(key => {
    if (cleaned[key] === undefined) delete cleaned[key];
  });

  return JSON.stringify(cleaned);
}

async function postCleanedData(url, data) {
  const cleanBody = validateAndCleanBody(data);
  return fetch(url, {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: cleanBody
  });
}

postCleanedData('/api/user', { age: '25', name: 'John' })
  .then(() => console.log('Validated and sent'));
这段代码演示了如何在发送前将字符串类型的 age 转换为数字,并为缺失的 active 字段设置默认值。通过 validateAndCleanBody 函数,我们确保了进入网络层的 Body 数据结构是严格符合预期的,避免了因前端数据不规范导致的后端解析错误。
基于请求失败重试机制的具体清理策略
当请求因网络波动或临时服务器错误失败时,预清理策略不仅限于发送前,还应包含失败后的数据重置与重试准备。例如,在重试前清除可能已部分写入的状态或重新生成唯一的请求 ID,以防止幂等性冲突。
let retryCount = 0;
const maxRetries = 3;

async function fetchWithRetry(url, config) {
  try {
    return await cleanRequest(url, config); // 复用之前的清理逻辑
  } catch (error) {
    retryCount++;
    if (retryCount <= maxRetries) {
      // 清理策略:重置状态,重新生成配置
      console.log(`Retry ${retryCount}, cleaning state...`);
      return fetchWithRetry(url, config); // 递归重试
    }
    throw error;
  }
}

fetchWithRetry('/api/unstable', { params: { id: 1 } })
  .catch(err => console.error('Final failure:', err));
在此场景中,fetchWithRetry 函数结合了之前的 cleanRequest。每次重试前,虽然本例中配置未变,但在实际应用中,可以在这里加入清理逻辑,如清除本地缓存的脏数据或重置计数器。这种策略确保了在多次尝试中,每次发出的请求都是经过“清洗”的,提高了系统的鲁棒性。


















