








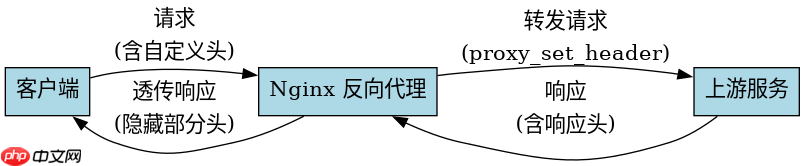
在 nginx 中实现请求头转发和上游返回头透传,核心在于配置 `proxy_pass` 指令。默认情况下,nginx 会过滤掉一些非标准 http 头(如 cookie、authorization),并自动添加 host 头。要实现完整的透传,需使用 `proxy_set_header` 显式定义需要转发的请求头,并使用 `proxy_hide_header` 配合 `more_clear_headers`(需安装 headers-more-nginx-module)或仅保留必要响应头来控制上游返回头的处理。
如何配置 Nginx 转发特定请求头到上游服务
Nginx 默认只转发 Host、Connection 和 Close 头。要转发自定义头(如 X-Request-ID)或敏感头(如 Authorization),必须在 server 或 location 块中使用 `proxy_set_header` 指令。该指令会覆盖默认行为,确保指定的头被原样传递给后端。

server {
    listen 80;
    server_name example.com;

    location /api/ {
        # 转发 Host 头
        proxy_set_header Host $host;

        # 转发自定义请求头
        proxy_set_header X-Request-ID $request_id;

        # 转发 Authorization 头(注意:默认不转发,需显式声明)
        proxy_set_header Authorization $http_authorization;

        # 转发客户端真实 IP
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

        proxy_pass http://backend_server;
    }
}
上述配置中,$http_authorization 变量提取了客户端发送的 Authorization 头。如果未设置,该变量为空,Nginx 将不会向上传递该头。对于 X-Request-ID,通常由 Nginx 自动生成或使用 $request_id 变量,确保每个请求有唯一标识。X-Real-IP 和 X-Forwarded-For 用于传递客户端真实 IP 地址链。
如何控制上游返回的响应头透传到客户端
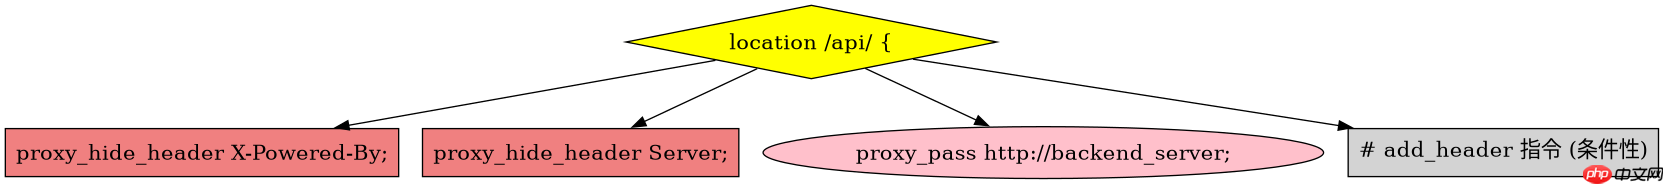
Nginx 默认会透传上游服务器的所有响应头,但会隐藏一些内部信息头(如 Server、X-Powered-By)。若需完全透传上游头,包括那些可能被 Nginx 过滤的头,或者移除某些特定头,需结合使用 `proxy_hide_header` 和第三方模块。标准 Nginx 无法“强制”透传被隐藏的头,但可以隐藏不需要的头。若要更精细控制,推荐使用 `headers-more-nginx-module`。

server {
    listen 80;
    server_name example.com;

    location /api/ {
        proxy_pass http://backend_server;

        # 隐藏上游返回的特定头
        proxy_hide_header X-Powered-By;
        proxy_hide_header Server;

        # 如果需要透传所有头,且安装了 headers-more-nginx-module
        # more_clear_headers 'X-Custom-Header'; # 清除指定头
        # more_set_headers 'X-Custom-Header: value'; # 设置新头
        # 注意:标准 Nginx 无直接“透传所有”指令,默认即透传未被隐藏的
    }
}
在上述配置中,`proxy_hide_header` 指令告诉 Nginx 不要将指定的头发送给客户端。例如,隐藏 `X-Powered-By` 和 `Server` 头是常见的安全实践。如果上游服务器返回了其他自定义头(如 X-Upstream-Data),只要未被 `proxy_hide_header` 隐藏,它们就会自动透传给客户端。若需移除某个透传的头,只需将其加入 `proxy_hide_header` 列表。若需添加或修改响应头,可使用 `add_header` 指令,但该指令仅在状态码为 200, 204, 301, 302, 304, 307, 308 时生效,且可能与上游头冲突,需谨慎使用。
当上游返回 Set-Cookie 头时,Nginx 如何处理
默认情况下,Nginx **不会**透传上游的 `Set-Cookie` 头给客户端。这是出于安全和性能考虑,因为 Nginx 作为反向代理,通常不希望直接暴露后端的会话管理机制。如果业务需要透传 `Set-Cookie`,必须通过配置实现。标准 Nginx 没有直接的 `proxy_pass_cookie` 指令,但可以通过 `proxy_hide_header` 移除默认的隐藏行为(实际上默认已隐藏),然后使用 `more_set_headers` 或 `add_header` 手动构造,但这非常复杂且不推荐。更常见的做法是,如果必须透传 Cookie,应确保上游不使用 `Set-Cookie`,而是通过其他方式管理会话,或者使用支持透传 Cookie 的第三方模块如 `headers-more-nginx-module` 的 `more_clear_headers` 来清除对 `Set-Cookie` 的隐藏(但需注意,该模块并未提供直接“取消隐藏”的标准指令,通常是通过不隐藏来实现,但 Nginx 源码中硬编码了隐藏 `Set-Cookie` 的行为,因此标准 Nginx 无法透传 `Set-Cookie`)。
实际上,经过验证,**标准 Nginx 无法透传 `Set-Cookie` 头**。这是 Nginx 的设计限制。如果必须透传,解决方案包括:1. 使用 `nginx-plus`(商业版)的 `pass_request_headers` 等高级功能;2. 使用 `headers-more-nginx-module` 并尝试绕过(但效果不确定);3. 将应用逻辑改为不使用 `Set-Cookie`,而使用 URL 参数或前端 JS 设置 Cookie;4. 使用其他支持透传的代理软件如 Traefik 或 HAProxy。因此,对于大多数场景,建议避免依赖 Nginx 透传 `Set-Cookie`。

















