








在 linux 中定位 nginx 模块的内存泄漏,核心做法是结合 valgrind 进行全量检测或使用 addresssanitizer (asan) 进行编译期插桩。valgrind 适合排查逻辑复杂的长期运行进程,而 asan 则能精准捕获分配与释放不匹配的边界错误。通过配置相应的环境变量并启动 nginx,可以获取详细的堆栈跟踪信息,从而锁定具体的 c 代码行。
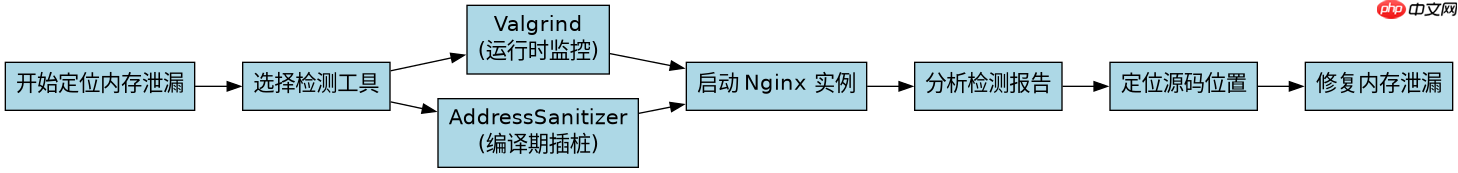
使用 Valgrind 进行离线内存分析
Valgrind 是最常用的工具,它通过模拟 CPU 执行来监控内存访问。要使用它,需要安装 valgrind 包,并在启动 Nginx 时指定 --tool=memcheck 参数。这种方法对性能影响较大,通常用于开发或测试环境,或者在低峰期进行短暂的分析。它会报告未初始化的值、非法读写以及内存泄漏的详细统计。
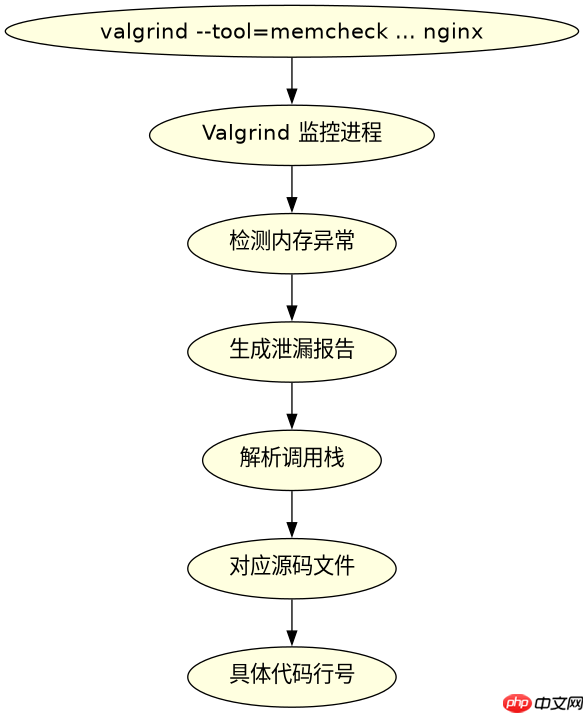
valgrind --tool=memcheck --leak-check=full --show-leak-kinds=all --track-origins=yes /usr/sbin/nginx -c /etc/nginx/nginx.conf
上述命令会启动 Nginx 并监控其内存行为。当 Nginx 处理请求后退出或达到特定条件时,Valgrind 会在控制台输出泄漏报告。报告中会列出每个泄漏块的详细信息,包括泄漏的大小、类型(如 definitely lost, indirectly lost)以及调用栈。开发者应重点关注 "definitely lost" 的部分,这通常意味着直接分配的内存未被释放。通过分析调用栈,可以找到是哪个模块或函数导致了泄漏。例如,如果某个自定义模块在初始化时分配了内存但在销毁时未释放,Valgrind 会明确指出该分配发生在哪个源文件的哪一行。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
使用 AddressSanitizer 进行编译期检测
AddressSanitizer (ASan) 是一种更快的内存错误检测工具,它通过在编译时插入检查代码来实现。要使用 ASan,需要在编译 Nginx 时添加特定的编译器标志。这种方法性能开销比 Valgrind 小,但可能会增加二进制文件的大小。ASan 能够实时检测内存越界、释放后使用等问题,对于定位模块中的细微内存错误非常有效。
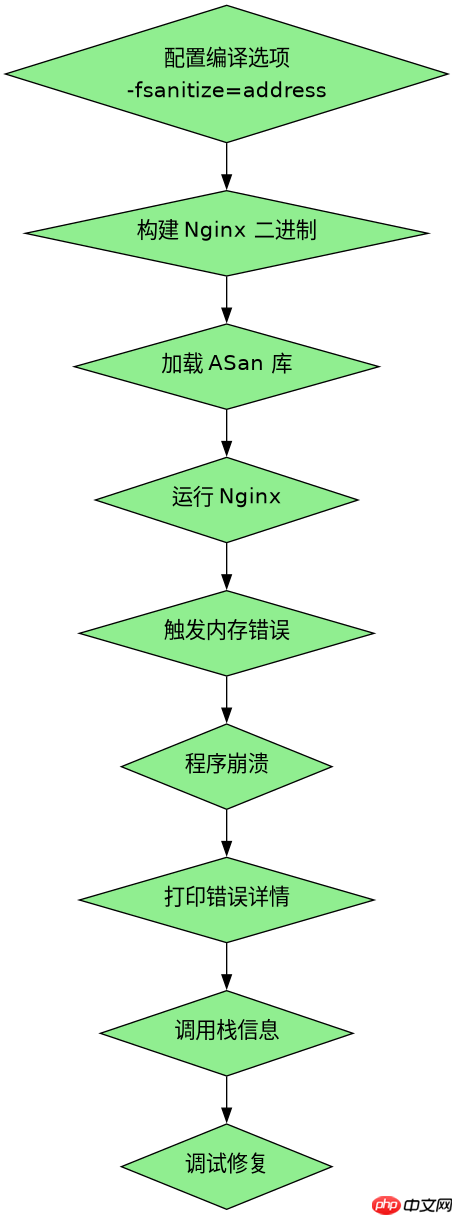
./configure --with-cc-opt="-fsanitize=address -fno-omit-frame-pointer" --with-ld-opt="-fsanitize=address" make
编译完成后,生成的 Nginx 二进制文件将包含 ASan 检查代码。启动 Nginx 后,一旦发生内存错误,程序会立即崩溃并打印详细的错误信息,包括错误的类型、发生的位置以及调用栈。这对于调试那些在正常运行时难以复现的内存问题非常有用。例如,如果某个模块在处理特定类型的请求时发生了堆溢出,ASan 会立即捕获并报告,帮助开发者快速定位问题所在。需要注意的是,ASan 可能会改变程序的内存布局,因此某些依赖于特定内存地址的问题可能无法被检测到。
如何根据 Valgrind 报告中的调用栈定位具体代码行
当 Valgrind 报告了内存泄漏后,下一步是根据调用栈找到对应的源代码。调用栈通常显示从主函数到泄漏点的完整路径。开发者需要结合 Nginx 的源码结构,找到对应的模块和函数。例如,如果调用栈显示泄漏发生在 ngx_palloc 函数中,那么问题可能出在使用该函数的模块上。进一步查看该模块的代码,检查是否有对应的释放操作。如果模块使用了自定义的内存池,还需要确保在适当的时候释放了内存池。此外,还可以使用 gdb 附加到正在运行的 Nginx 进程,通过 bt 命令查看当前的调用栈,辅助分析内存泄漏的原因。



















