








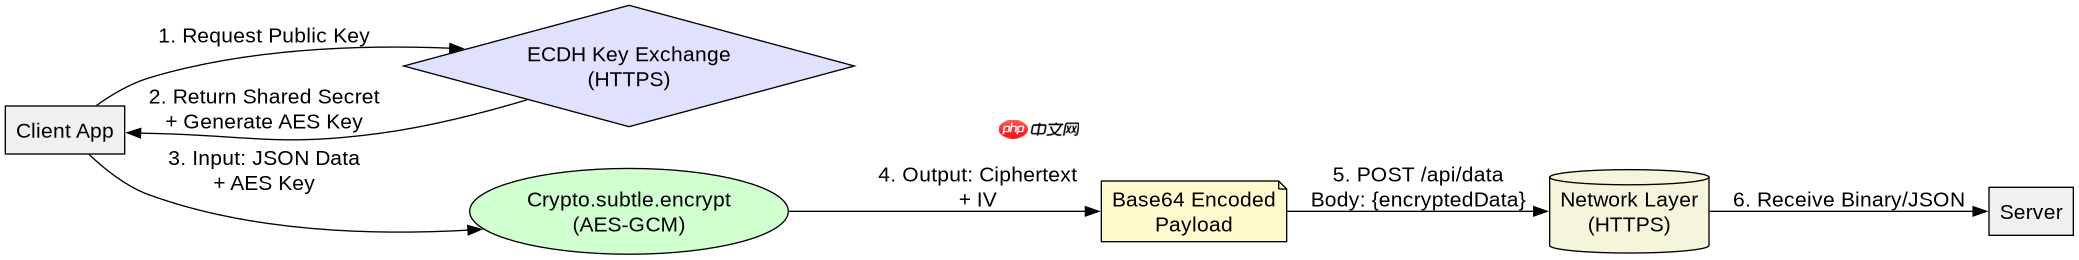
在 javascript 中实现 fetch api 请求数据预加密,核心做法是在调用 fetch 之前,使用 crypto.subtle 接口对明文数据进行序列化、加密和编码。具体步骤包括:生成或获取 aes-gcm 密钥(通常通过 ecdh 交换获得),将请求体对象序列化为 json 字符串,调用 encrypt 方法生成密文,最后将密文转换为 base64 字符串作为实际发送的 payload。这样做可以确保即使网络层被中间人攻击,攻击者也无法直接读取原始业务数据,前提是密钥交换过程安全且传输通道(https)保护了密钥本身。
如何获取并管理用于加密的对称密钥?
要实现可靠的预加密,必须解决密钥的来源和管理问题。在实际开发中,客户端通常不直接硬编码密钥,而是通过非对称加密算法(如 ECDH)与服务端协商出一个共享的会话密钥。这个过程确保了每次请求或每个会话可以使用不同的密钥,提供前向安全性。获取密钥后,需要将其转换为 CryptoKey 对象,以便 crypto.subtle 能够识别并使用它进行后续的对称加密操作。
const keyData = await fetch('/api/public-key');
const publicKey = await keyData.arrayBuffer();

// 假设已实现 ECDH 密钥交换逻辑
const sharedSecret = await crypto.subtle.deriveBits(
  {
    name: 'ECDH',
    public: await crypto.subtle.importKey(
      'raw', publicKey, { name: 'ECDH', namedCurve: 'P-256' },
      false, ['deriveBits']
    ),
    private: myPrivateKey // 本地生成的私钥
  },
  256 // 生成 256 位密钥
);

const aesKey = await crypto.subtle.importKey(
  'raw', sharedSecret, { name: 'AES-GCM' },
  false, ['encrypt', 'decrypt']
);
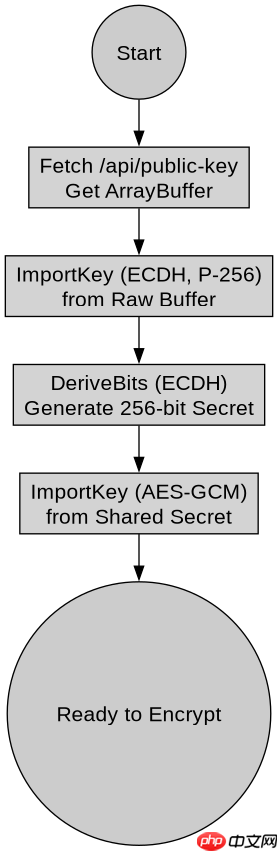
上述代码展示了从服务端获取公钥,并结合本地私钥通过 ECDH 算法派生出 256 位共享密钥的过程。随后,将该二进制密钥导入为 AES-GCM 标准的 CryptoKey 对象。这一步是后续加密操作的必要前提,确保了密钥格式符合 Web Crypto API 的要求。注意,myPrivateKey 应在客户端初始化时生成并妥善存储,避免每次刷新页面都重新协商导致状态不一致。
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
如何在发送前对 JSON 数据进行加密处理?
拿到有效的 CryptoKey 后,下一步是将具体的业务数据加密。由于 fetch 的 body 参数通常接受字符串、Blob 或 ArrayBuffer,我们需要先将 JavaScript 对象序列化为 JSON 字符串,再转为 Uint8Array 字节流。加密过程中,AES-GCM 模式会自动生成一个随机的初始化向量(IV),该 IV 不需要保密,但必须与密文一起发送给服务端,以便解密时使用。最终,我们将密文和 IV 组合并编码为 Base64 字符串,放入请求体中。

async function encryptAndSend(url, data) {
  const iv = crypto.getRandomValues(new Uint8Array(12));
  const encoder = new TextEncoder();
  const plaintext = encoder.encode(JSON.stringify(data));

  const ciphertext = await crypto.subtle.encrypt(
    { name: 'AES-GCM', iv: iv },
    aesKey,
    plaintext
  );

  // 将 IV 和密文合并,便于传输
  const combined = new Uint8Array(iv.length + ciphertext.byteLength);
  combined.set(iv);
  combined.set(new Uint8Array(ciphertext), iv.length);

  const base64Payload = btoa(String.fromCharCode(...combined));

  return fetch(url, {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ encryptedData: base64Payload })
  });
}
这段代码完整演示了加密发送的流程。首先,crypto.getRandomValues 生成了 12 字节的随机 IV,这是 AES-GCM 的安全要求。接着,TextEncoder 将 JSON 字符串转为字节数组。加密完成后,IV 被拼接到密文前面,形成一个新的字节数组。最后,通过 btoa 将其转换为 Base64 字符串,并包裹在一个包含 encryptedData 键的对象中发送。服务端收到后,需先解码 Base64,分离出 IV 和密文,再利用相同的 aesKey 进行解密。这种结构保证了每次请求的密文都是唯一的,防止重放攻击。
如果加密后的 Base64 字符串过长导致请求失败怎么办?
当请求数据较大时,Base64 编码会使体积增加约 33%,加上 JSON 包装开销,可能触发服务器的 URL 长度限制或内存限制。此时,不应直接增大 body 的字符串长度,而应改用 ArrayBuffer 或 Uint8Array 直接作为 fetch 的 body 参数。浏览器会自动处理二进制数据的传输,无需经过 Base64 编码,从而显著减少数据体积。同时,服务端也需要相应调整接收逻辑,直接解析二进制流而非 Base64 字符串。
async function sendBinaryEncrypted(url, data) {
  const iv = crypto.getRandomValues(new Uint8Array(12));
  const plaintext = new TextEncoder().encode(JSON.stringify(data));
  const ciphertext = await crypto.subtle.encrypt(
    { name: 'AES-GCM', iv: iv },
    aesKey,
    plaintext
  );

  const combined = new Uint8Array(iv.length + ciphertext.byteLength);
  combined.set(iv);
  combined.set(new Uint8Array(ciphertext), iv.length);

  return fetch(url, {
    method: 'POST',
    headers: { 'Content-Type': 'application/octet-stream' },
    body: combined // 直接发送二进制数据
  });
}
修改后的函数不再使用 btoa,而是直接将 combined 这个 Uint8Array 赋值给 body。这避免了 Base64 编码带来的额外开销和潜在的长度限制问题。服务端接收到的是纯二进制数据,需按相同顺序提取前 12 字节作为 IV,剩余部分作为密文。这种方式在处理大文件或多个大型 JSON 对象时更为高效和稳定。


















