








linux 中处理同名覆盖主要取决于使用的命令:`mv` 默认会静默覆盖,而 `cp` 默认会拒绝覆盖。若需安全操作,应使用 `-i`(交互式确认)或 `-n`(不覆盖)参数,并通过别名配置实现自动备份。
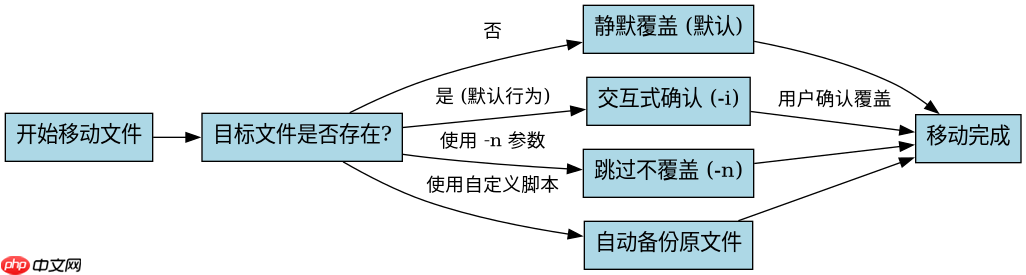
mv 命令的默认行为是什么
mv 是 Linux 中最常用的移动命令。当源文件与目标位置的文件同名时,mv 会直接执行覆盖操作,且不会发出任何警告或提示。这种“静默覆盖”特性在脚本自动化中非常高效,但在手动操作中极易导致数据丢失。
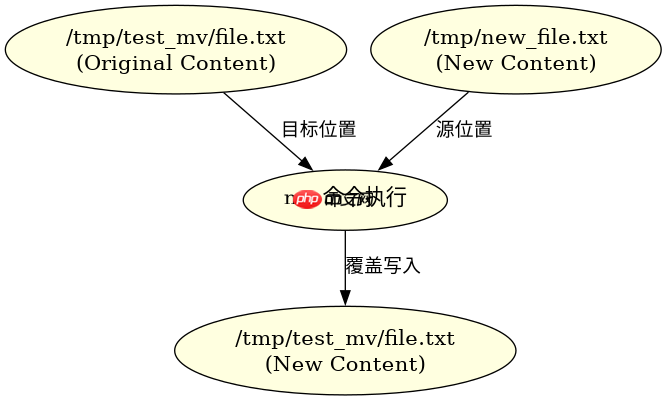
#!/bin/bash
# 演示 mv 的默认覆盖行为
mkdir -p /tmp/test_mv
echo "Original Content" > /tmp/test_mv/file.txt
echo "New Content" > /tmp/new_file.txt

# 执行移动,file.txt 被覆盖
mv /tmp/new_file.txt /tmp/test_mv/file.txt

# 验证结果
cat /tmp/test_mv/file.txt
rm -rf /tmp/test_mv
运行上述代码后,终端将输出 New Content。这证实了 mv 在没有额外参数的情况下,会无条件替换目标路径下的同名文件。对于开发者而言,这意味着在执行批量移动前,必须确保目标路径的文件状态符合预期,或者通过前置检查来避免意外。
如何防止 mv 意外覆盖重要文件
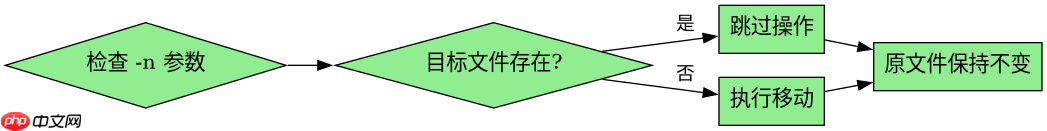
为了防止误操作,Linux 提供了多种机制来干预 mv 的默认行为。最直接的方法是使用 -i(interactive)参数,它会在覆盖前弹出确认提示;使用 -n(no-clobber)参数则会在发现同名文件时直接跳过,不进行任何操作。此外,许多用户会将 mv 别名为 mv -i,以在 shell 层面强制开启交互模式。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 演示 mv -i 和 mv -n 的行为
mkdir -p /tmp/test_protect
echo "Target File" > /tmp/test_protect/target.txt

# 测试 -i 参数(模拟输入 y)
echo "y" | mv -i /etc/hostname /tmp/test_protect/target.txt
# 注意:实际运行 mv -i 会暂停等待输入,此处用管道模拟

# 测试 -n 参数
echo "Source File" > /tmp/source.txt
mv -n /tmp/source.txt /tmp/test_protect/target.txt

# 验证 target.txt 内容未变
cat /tmp/test_protect/target.txt
rm -rf /tmp/test_protect /tmp/source.txt
在上述代码中,mv -n 执行后,target.txt 的内容依然保持为 Target File,因为 -n 阻止了覆盖。如果使用 mv -i,程序会挂起并等待用户输入 y 或 n。这种机制为手动操作提供了最后一道防线,确保每次覆盖都是经过用户明确授权的。
如何在覆盖时自动保留原文件副本
除了阻止覆盖或询问用户外,另一种常见的策略是自动备份原文件。虽然 mv 本身不支持自动备份功能,但可以通过结合 cp 和 rm 来实现,或者使用第三方工具如 gmv(GNU mv 的增强版)。在标准 Linux 环境中,最稳健的做法是在脚本中先对目标文件进行时间戳命名备份,再执行移动。
#!/bin/bash
# 模拟带自动备份的移动操作
mkdir -p /tmp/test_backup
echo "Old Data" > /tmp/test_backup/data.txt
echo "New Data" > /tmp/new_data.txt

TARGET="/tmp/test_backup/data.txt"
SOURCE="/tmp/new_data.txt"

# 如果目标存在,先备份
if [ -f "$TARGET" ]; then
    cp "$TARGET" "${TARGET}.bak.$(date +%s)"
fi

# 执行移动
mv "$SOURCE" "$TARGET"

# 查看备份文件
ls -l /tmp/test_backup/
rm -rf /tmp/test_backup
运行该脚本后,/tmp/test_backup/ 目录下会出现 data.txt 和一个带有时间戳后缀的备份文件(如 data.txt.bak.1678896000)。这种方法确保了即使发生覆盖,原始数据依然以独立文件的形式保留在磁盘上,便于后续恢复或审计。这是处理关键配置文件或数据库导出时的推荐做法。




















