








针对nginx服务器运行php 8.3的环境,加固的核心在于关闭危险函数、限制文件上传、隐藏版本信息以及配置安全的请求头。具体做法包括在php.ini中设置disable_functions和expose_php = off,并在nginx配置中通过fastcgi_param剔除敏感环境变量及添加安全响应头。
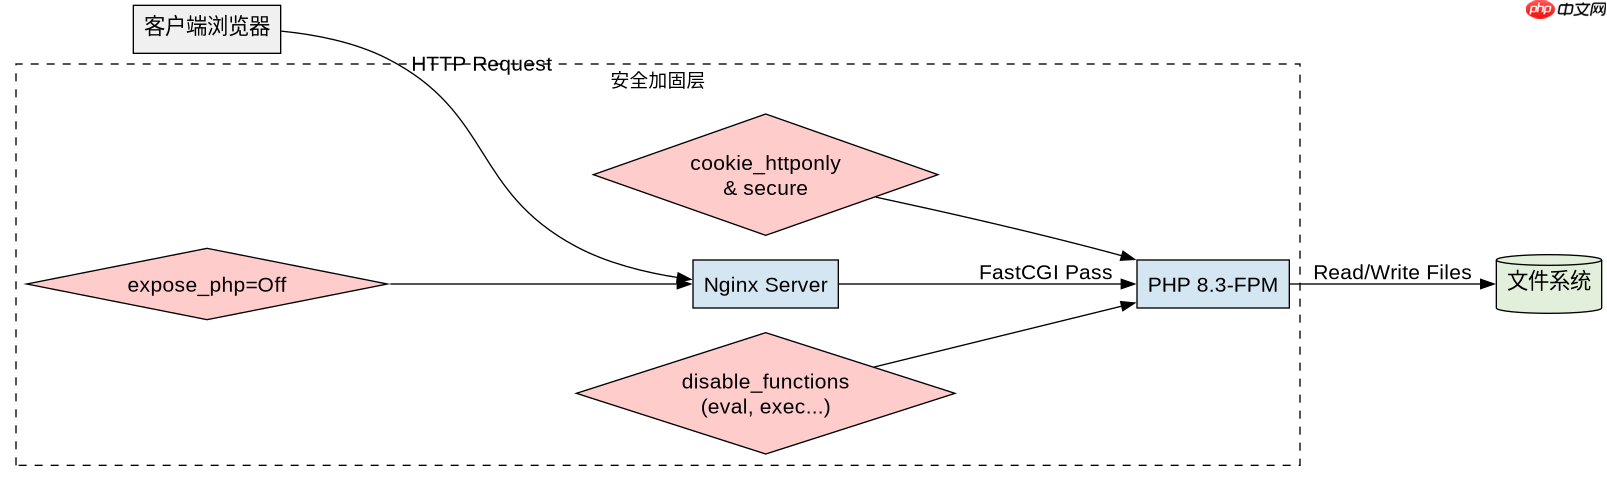
Nginx如何防止PHP执行恶意脚本
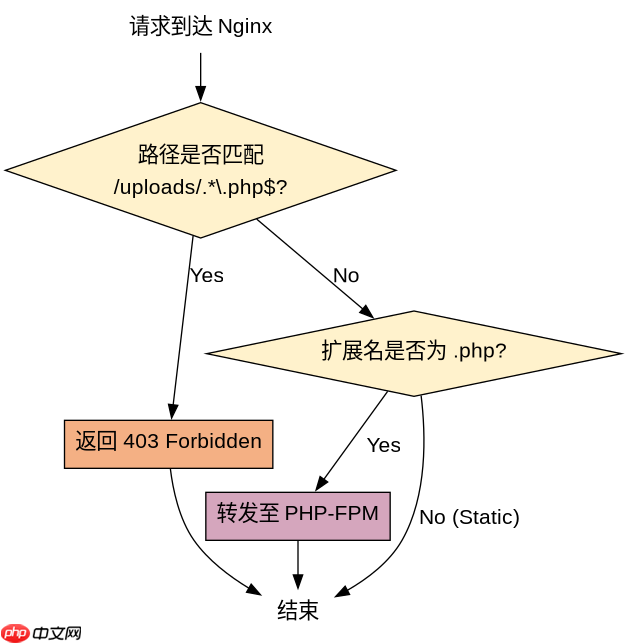
Nginx通过location块配合正则表达式拦截对特定目录的PHP解析请求,从而防止攻击者利用上传功能执行恶意代码。主要策略是禁止在上传目录(如/uploads/)中执行PHP脚本,确保只有静态资源能被访问。
server {
    listen 80;
    server_name example.com;

    root /var/www/html;
    index index.php;

    # 核心防护:禁止上传目录执行PHP
    location ~ ^/uploads/.*\.(php|php5|phtml)$ {
        deny all;
        return 403;
    }

    # 常规PHP处理
    location ~ \.php$ {
        fastcgi_pass unix:/run/php/php8.3-fpm.sock;
        fastcgi_index index.php;
        include fastcgi_params;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    }
}
上述配置中,第一个location块使用正则匹配以.php结尾的文件,一旦命中直接返回403错误并终止请求。第二个location块负责正常的PHP-FPM转发。这种分离确保了即使攻击者上传了shell.php到/uploads/目录,Nginx也不会将其发送给PHP解释器执行,从而阻断远程代码执行(RCE)风险。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
PHP 8.3环境下的关键安全参数配置
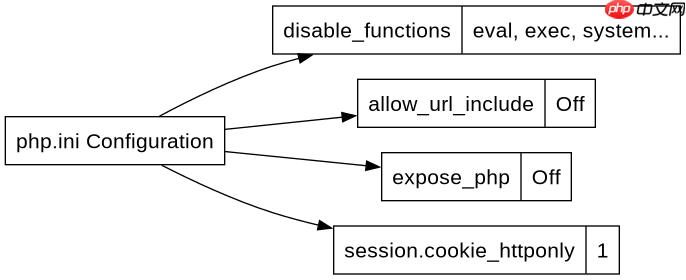
在PHP 8.3环境中,必须严格配置php.ini以最小化攻击面。重点包括禁用eval等危险函数、关闭allow_url_include以防止远程文件包含,并设置合理的upload_max_filesize限制。
[PHP]
; 禁用危险函数
disable_functions = eval,exec,system,passthru,shell_exec,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source

; 关闭远程文件包含
allow_url_include = Off
allow_url_fopen = Off

; 限制上传大小
upload_max_filesize = 2M
post_max_size = 2M

; 隐藏PHP版本
expose_php = Off

; 会话安全
session.cookie_httponly = 1
session.cookie_secure = 1
session.use_strict_mode = 1
这些配置直接作用于PHP运行时。disable_functions列出了所有可能被用于执行系统命令的函数,一旦被调用将触发致命错误。expose_php = Off确保HTTP响应头中不泄露PHP版本号,避免攻击者针对性利用已知漏洞。同时,启用session.cookie_httponly和session.cookie_secure可防止Cookie被JavaScript窃取或在非HTTPS连接下传输,增强会话安全性。
当请求头缺少X-Forwarded-Proto时Nginx如何处理HTTPS重定向
当反向代理架构中后端Nginx接收到的请求未携带X-Forwarded-Proto头时,默认不会自动重定向到HTTPS,可能导致混合内容或会话不安全。需显式配置条件判断来强制重定向。
在Nginx配置中,可以通过检查$scheme变量或自定义头来实现强制HTTPS。若前端负载均衡器未正确传递协议信息,后端Nginx应基于监听端口或自身配置进行判断。例如,在server块中监听80端口时,直接返回301重定向至HTTPS地址,确保所有流量加密。

















