








验证 linux 备份文件完整性的核心做法是计算并比对校验和(checksum),通常使用 sha256sum 或 md5sum 生成哈希值,并在恢复后重新计算以确认一致。具体操作是在备份时通过管道将归档流直接传递给哈希命令,或者在备份完成后对生成的文件运行哈希命令并将结果保存为独立的校验文件;恢复时再次运行相同的哈希命令,对比输出字符串是否完全匹配,从而确保数据未被篡改或损坏。
tar 备份时如何同时生成校验和文件
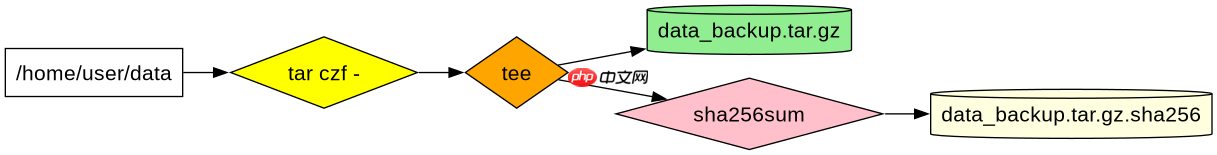
在使用 tar 命令创建归档文件时,可以通过管道符将输出重定向到 sha256sum,从而在生成备份文件的同时生成对应的校验和文件。这种方法避免了先备份再单独计算哈希值的额外 I/O 开销,且能保证备份内容与校验和文件的原子性关联。执行该命令后,会生成一个 .tar.gz 文件和对应的 .sha256 文件,恢复时需先解压再验证,或直接验证未解压的流(若工具支持)。
#!/bin/bash
# 定义源目录和备份文件名
SOURCE_DIR="/home/user/data"
BACKUP_FILE="/backup/data_backup.tar.gz"
CHECKSUM_FILE="${BACKUP_FILE}.sha256"

# 检查源目录是否存在
if [ ! -d "$SOURCE_DIR" ]; then
    echo "Error: Source directory $SOURCE_DIR does not exist."
    exit 1
fi

# 执行备份并同时生成 SHA256 校验和
# 使用 gzip 压缩,并通过管道将 tar 的输出传给 sha256sum
tar czf - -C "$(dirname $SOURCE_DIR)" "$(basename $SOURCE_DIR)" | \
    tee >(gzip > "$BACKUP_FILE") | \
    sha256sum > "$CHECKSUM_FILE"

# 验证生成的校验和文件是否非空
if [ ! -s "$CHECKSUM_FILE" ]; then
    echo "Error: Checksum file generation failed."
    rm -f "$BACKUP_FILE" "$CHECKSUM_FILE"
    exit 1
fi

echo "Backup created successfully at $BACKUP_FILE"
echo "Checksum saved to $CHECKSUM_FILE"
cat "$CHECKSUM_FILE"
上述脚本首先检查源目录的有效性,然后利用 tee 命令将 tar 产生的压缩流分流:一路写入 .tar.gz 文件,另一路送入 sha256sum 生成哈希。最终输出的校验和文件格式为 <hash> -</hash>,表示输入来自标准输入。用户应记录或保存该 .sha256 文件,以便后续验证。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
恢复前如何验证已存在的备份文件完整性
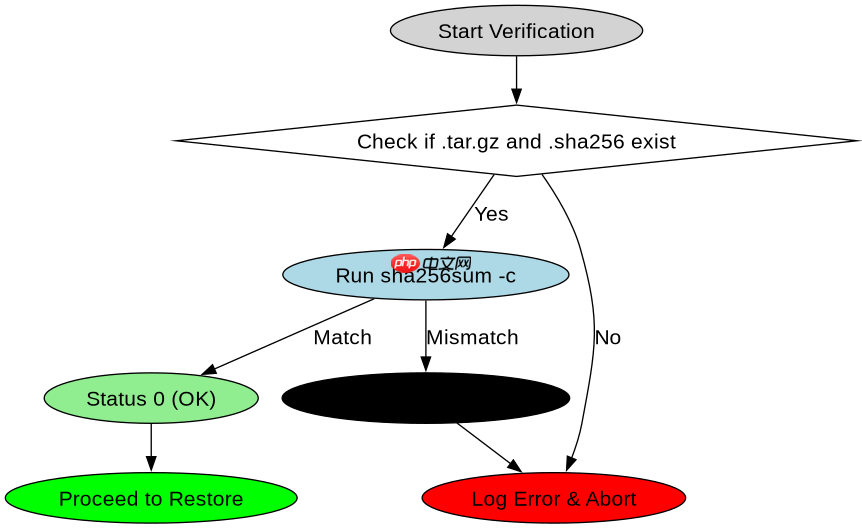
对于已经存储在磁盘或远程存储上的备份文件,验证其完整性的标准流程是使用 sha256sum -c 命令读取之前保存的校验和文件并进行比对。该命令会自动读取指定文件中的哈希值和文件名,重新计算当前文件的哈希值,并报告是否匹配。如果文件在传输或存储过程中发生比特翻转、截断或被恶意篡改,此步骤将立即报错。这是恢复数据前的必要安全检查,防止将损坏的数据恢复到生产环境中。
#!/bin/bash
# 定义备份文件和对应的校验和文件
BACKUP_FILE="/backup/data_backup.tar.gz"
CHECKSUM_FILE="/backup/data_backup.tar.gz.sha256"

# 检查文件是否存在
if [ ! -f "$BACKUP_FILE" ] || [ ! -f "$CHECKSUM_FILE" ]; then
    echo "Error: Backup or checksum file not found."
    exit 1
fi

# 使用 sha256sum -c 进行验证
# -c 选项表示从文件中读取校验和并验证
echo "Verifying integrity of $BACKUP_FILE ..."
sha256sum -c "$CHECKSUM_FILE"

# 获取上一条命令的退出状态
VERIFY_STATUS=$?

if [ $VERIFY_STATUS -eq 0 ]; then
    echo "Verification successful: File integrity is intact."
else
    echo "Verification failed: File may be corrupted or tampered with."
    echo "Exit status: $VERIFY_STATUS"
    # 这里可以添加报警逻辑或重试机制
    exit $VERIFY_STATUS
fi
该脚本展示了标准的验证逻辑。当运行 sha256sum -c 时,如果哈希匹配,命令返回退出码 0 并打印 OK;如果不匹配或文件缺失,则返回非零退出码并打印 Failed。脚本捕获了退出状态码,以便在自动化流程中根据验证结果决定是继续恢复还是中止操作。这种基于哈希的验证方法不依赖于文件系统元数据,能检测到任何位级别的差异。
如果校验和验证失败应采取什么具体措施
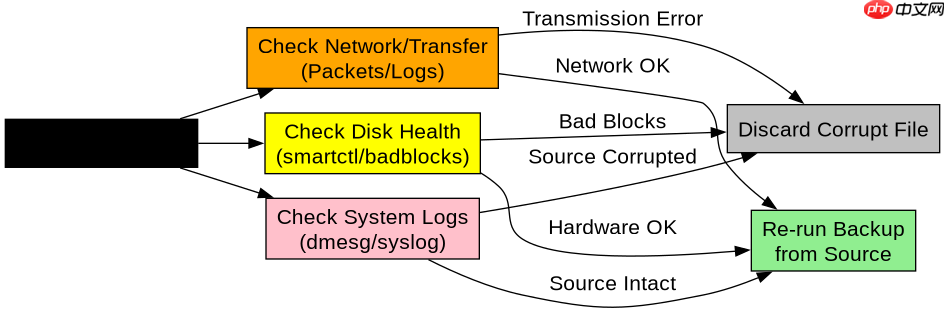
当校验和验证失败时,表明备份文件在存储或传输过程中发生了数据损坏,此时绝对不能尝试恢复,必须立即启动故障排除流程。首要措施是检查存储介质的健康状态,例如使用 smartctl 检查硬盘 SMART 信息,或使用 badblocks 扫描磁盘坏道。其次,检查传输链路,如果是通过网络传输的备份,需排查网络丢包或中间节点问题。最后,如果确认源数据在备份时即已损坏,需检查备份期间的系统日志(如 /var/log/syslog 或 dmesg)以查找 I/O 错误或进程异常。只有在确认物理介质和网络无误后,才考虑从其他副本或重新执行备份任务。




















