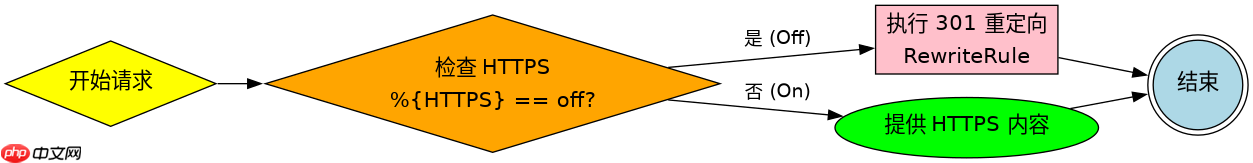
在 apache 中配置全站 https 301 重定向,核心做法是启用 mod_rewrite 模块并在虚拟主机配置中判断非 https 请求,将其永久重定向到当前 url 的 https:// 版本。具体操作是在监听 80 端口的 virtualhost 中添加 rewriteengine on 和 rewriterule 指令,确保所有 http 流量都返回 301 状态码并跳转到对应的 https 地址。
Apache 中如何编写基础的 HTTP 转 HTTPS 规则
要实现这一跳转,需要在 Apache 的配置文件中找到处理 HTTP 流量的 VirtualHost 块(通常端口为 80),并确保已加载 rewrite 模块。通过设置条件判断 %{HTTPS} 变量是否为 off,可以精准识别未加密的请求,随后使用 RewriteRule 将请求重定向到 https:// 开头的相同路径。
<VirtualHost *:80>
    ServerName example.com

    # 开启重写引擎
    RewriteEngine On

    # 如果连接不是 HTTPS (即 HTTP)
    RewriteCond %{HTTPS} off

    # 将所有请求重定向到 HTTPS,保持原有 URI
    RewriteRule ^(.*)$ https://%{HTTP_HOST}$1 [R=301,L]
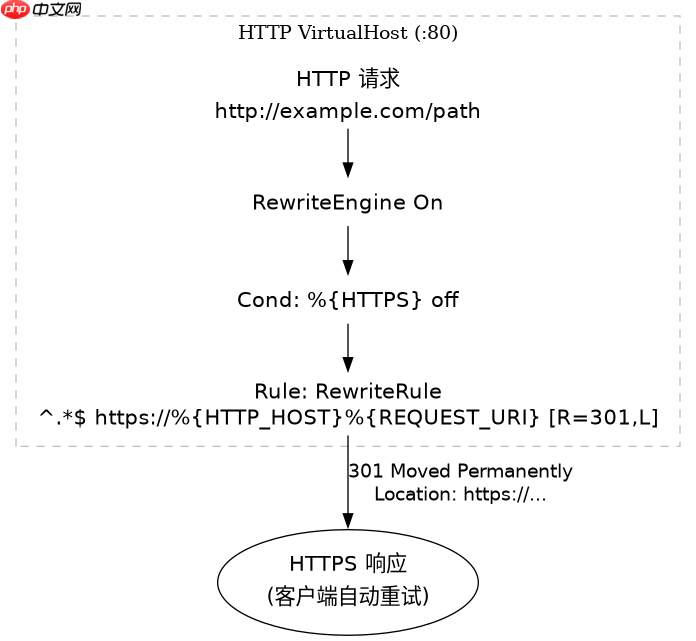
</VirtualHost>上述配置中,RewriteCond %{HTTPS} off 检查当前连接是否未加密。如果条件成立,RewriteRule 会将请求转发到 https://%{HTTP_HOST},其中 %{HTTP_HOST} 保留原始域名, 捕获原始请求的路径和查询参数。[R=301,L] 标志表示执行永久重定向(301)并停止后续规则处理。这种写法能确保用户访问 http://example.com/page?query=1 时,被正确重定向到 https://example.com/page?query=1。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
如何处理带 www 和不带 www 域名的混合情况
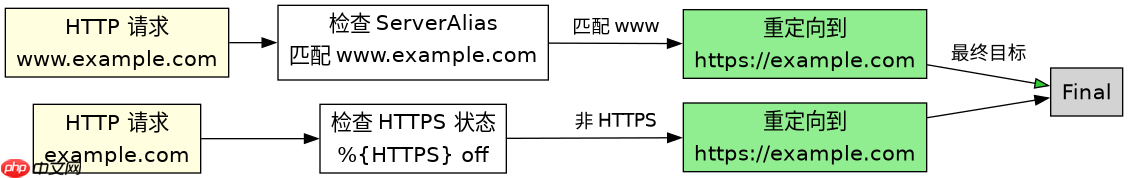
当网站同时存在带 www 和不带 www 的域名解析时,仅做 HTTPS 跳转可能不够,通常还需要统一域名格式。可以在同一个 VirtualHost 或新的 VirtualHost 中结合域名判断,先统一规范域名,再强制启用 HTTPS,或者在 HTTPS 的 VirtualHost 中处理 HTTP 过来的 www 请求。
<VirtualHost *:80>
    ServerName example.com
    ServerAlias www.example.com

    RewriteEngine On

    # 统一重定向到不带 www 的 HTTPS 版本
    # 也可以改为带 www 的版本,视需求而定
    RewriteCond %{HTTP_HOST} ^www\.example\.com$ [NC]
    RewriteRule ^(.*)$ https://example.com/$1 [R=301,L]

    # 对于直接访问 example.com 的 HTTP 请求,也重定向到 HTTPS
    RewriteCond %{HTTPS} off
    RewriteRule ^(.*)$ https://example.com/$1 [R=301,L]
</VirtualHost>
这段代码首先通过 ServerAlias 让两个域名指向同一个虚拟主机。接着,第一条规则专门处理以 www. 开头的请求,将其重定向到不带 www 的 HTTPS 地址。第二条规则则处理其他所有 HTTP 请求(包括直接输入 example.com 的情况),同样重定向到 HTTPS。这样既实现了全站加密,又统一了域名入口,避免了因域名格式不同导致的重复内容或 SEO 问题。注意 [NC] 标志用于忽略大小写匹配。
基于程序中某个输入、条件或结果的具体问题:RewriteCond 中的 %{} 变量失效原因排查
在实际配置中,如果发现重定向不生效或陷入循环,往往是因为 RewriteCond 中使用的变量如 %{HTTPS} 或 %{HTTP_HOST} 未能正确获取值。这通常发生在反向代理后面或某些特定的 Apache 配置环境下,导致环境变量未被传递或命名空间冲突。