








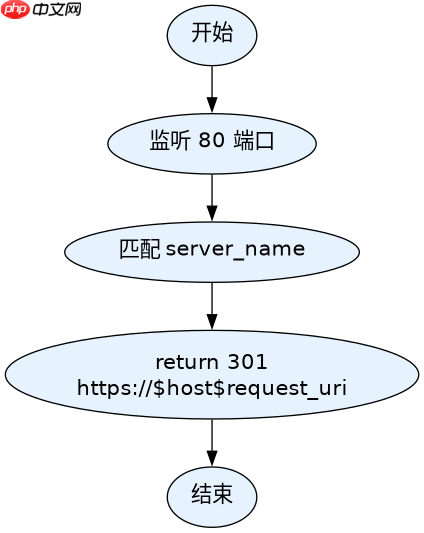
在 nginx 中实现 http 到 https 的跳转,最标准且高效的做法是在监听 80 端口的 server 块中使用 return 301 指令将请求重定向到 https://$host$request_uri。这样做会立即终止当前请求的处理并返回永久重定向状态码,浏览器收到后会发起新的 https 请求,从而确保所有流量都被强制加密。如果配置了 rewrite 规则,必须注意使用 last 标志以避免循环或性能损耗,但相比之下 return 更加简洁且符合语义。

如何配置 Server 块以拦截所有 HTTP 请求
要拦截所有进入 80 端口的流量,需要创建一个专门监听 listen 80 的 server 块,并在其中设置 server_name 以匹配你的域名。在这个块内部,直接返回 301 状态码和新的 HTTPS URL 是最优解,因为 Nginx 在处理 return 时不会进行复杂的正则表达式匹配,执行效率最高。这种配置确保了无论用户访问根路径还是子路径,都会被统一重定向到对应的 HTTPS 地址。
server {
    listen 80;
    server_name example.com www.example.com;

    # 将所有 HTTP 请求永久重定向到 HTTPS
    return 301 https://$host$request_uri;
}
上述配置中,$host 变量保留了原始请求中的主机名(不含端口),而 $request_uri 包含了完整的查询字符串和 URI 路径。这意味着如果用户访问 http://example.com/page?id=1,他们将被重定向到 https://example.com/page?id=1。这种写法不需要额外的模块支持,是 Nginx 官方推荐的标准做法。
为什么不建议使用 rewrite 指令进行跳转
虽然可以使用 rewrite ^(.*)$ https://$host permanent; 来实现同样的效果,但在大多数场景下这并非最佳实践。rewrite 指令涉及正则表达式的编译和匹配过程,相比 return 有轻微的性能开销。更重要的是,rewrite 的行为依赖于上下文和标志位,如果使用不当(例如漏掉 permanent 标志导致默认使用 last),可能会引发内部重定向循环或导致浏览器缓存行为不符合预期。此外,return 指令在语义上更清晰地表达了“直接返回响应”的意图,便于后续维护者理解配置的目的。

# 不推荐的 Rewrite 写法
server {
    listen 80;
    server_name example.com;
    rewrite ^(.*)$ https://$host$1 permanent;
}
对比两种写法,return 301 更加直观且性能更好。当 Nginx 遇到 return 指令时,它会立即构建响应头并发送给用户,不再处理后续的指令。而 rewrite 即使使用了 permanent 标志,也需要先完成正则匹配阶段。对于简单的全量跳转需求,选择 return 可以减少不必要的计算步骤,降低服务器负载。
如何处理非标准端口或特定路径的例外情况
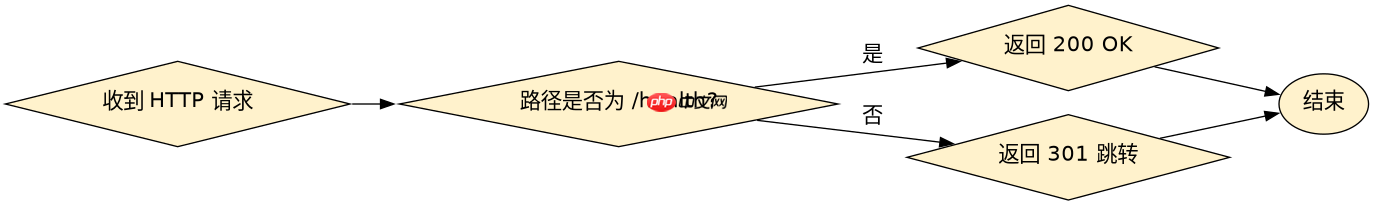
在某些特殊架构中,可能需要保留部分 HTTP 流量用于健康检查、API 调试或第三方回调验证,此时不能对所有请求都执行强制跳转。可以通过在 server 块中添加 location 块来排除特定路径,或者使用 if 指令结合条件判断。需要注意的是,Nginx 官方文档明确指出应避免在 if 中使用 return 以外的指令,但对于简单的条件跳转,这种用法是被广泛接受的。另一种更优雅的方式是使用多个 server 块,分别处理不同域名的逻辑。
server {
    listen 80;
    server_name example.com;

    # 允许 /health 路径保持 HTTP
    location /health {
        access_log off;
        return 200 'OK';
    }

    # 其他所有路径跳转到 HTTPS
    location / {
        return 301 https://$host$request_uri;
    }
}
在上述配置中,对 /health 路径的请求会被直接返回 200 OK,而不会触发 HTTPS 跳转。这对于负载均衡器或监控系统的健康检查非常有用,因为这些系统可能不支持 HTTPS 或希望减少 TLS 握手的开销。对于其他所有路径,依然执行标准的 301 重定向。这种细粒度的控制既保证了安全性,又满足了特定的运维需求。


















