








在nginx中配置`least_conn`负载均衡算法时,会话保持(session persistence)通常不依赖nginx原生的sticky模块,而是通过http层的cookie机制实现。具体做法是结合使用`ngx_http_upstream_cookie_module`或`ngx_http_proxy_cookie_module`,将后端服务器返回的set-cookie中的jsessionid等标识提取并写回客户端,或者直接使用`ip_hash`作为备选方案。若必须使用`least_conn`,推荐利用`proxy_cookie_domain`和`proxy_cookie_path`配合自定义逻辑,或在应用层处理粘性。这里以最常见的基于cookie的回写为例,确保请求被路由到同一台后端。
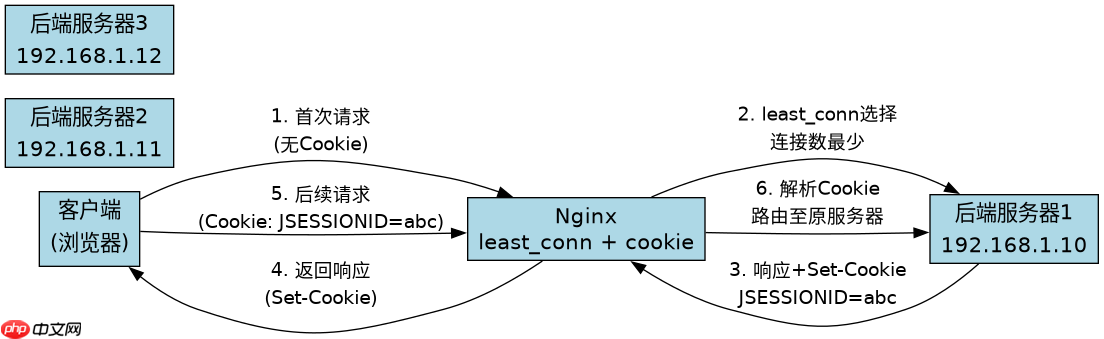
如何配置基于Cookie的会话保持
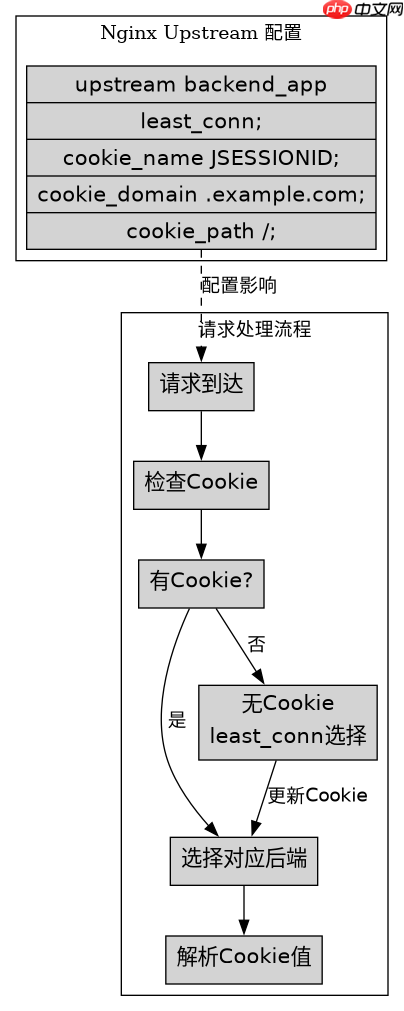
要启用基于Cookie的会话保持,需要在`upstream`块中配置`cookie_name`参数,Nginx会自动检查请求中的Cookie,如果存在且有效,则将请求转发给对应的后端服务器;如果不存在,则根据`least_conn`算法选择一台新服务器,并在响应头中设置新的Cookie。
http {
    upstream backend_app {
        least_conn;
        server 192.168.1.10:8080;
        server 192.168.1.11:8080;
        server 192.168.1.12:8080;

        # 配置会话保持
        # cookie_name: 客户端Cookie的名称
        # domain: Cookie生效的域名
        # path: Cookie生效的路径
        # expires: Cookie过期时间
        # modify: 是否修改后端返回的Set-Cookie
        cookie_name JSESSIONID;
        cookie_domain .example.com;
        cookie_path /;
        cookie_expires 30m;
    }

    server {
        listen 80;
        server_name www.example.com;

        location / {
            proxy_pass http://backend_app;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        }
    }
}
上述配置中,`cookie_name`指定了用于识别会话的Cookie名称为`JSESSIONID`。当客户端首次访问时,Nginx会根据`least_conn`算法选择当前连接数最少的后端服务器(例如192.168.1.10),并将该服务器的地址信息写入响应头的Set-Cookie中(如果后端也返回了Set-Cookie,Nginx会覆盖或合并,具体取决于`modify`指令,默认情况下Nginx会尝试保留后端设置的Cookie属性但更新值)。后续请求携带此Cookie时,Nginx会解析Cookie内容,直接将其转发至192.168.1.10,从而实现会话保持。注意,这种方式要求后端应用本身支持无状态或能接受Nginx注入的Cookie标识,或者后端返回的Set-Cookie能被Nginx正确解析和重写。
如何处理后端Set-Cookie冲突与路径问题
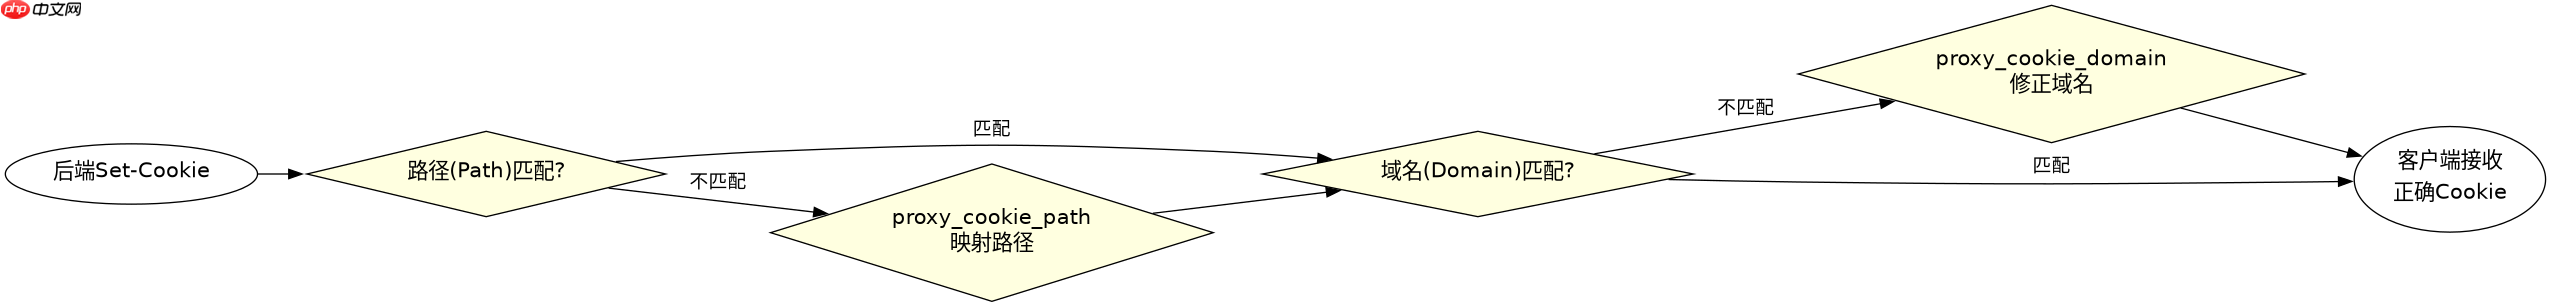
当后端应用自身也会设置Cookie(如JSESSIONID)时,Nginx的`cookie`指令可能会与后端的Set-Cookie发生冲突或覆盖不当。此时需要仔细调整`proxy_cookie_path`和`proxy_cookie_domain`,确保Cookie的作用域正确,避免跨域或路径错误导致的会话丢失。

http {
    upstream backend_app {
        least_conn;
        server 192.168.1.10:8080;
        server 192.168.1.11:8080;

        # 更精细的Cookie控制
        cookie_name SERVERID;

        # 如果后端返回的Set-Cookie路径是/app,而Nginx暴露的是/,
        # 则需要映射路径,确保客户端浏览器能正确发送Cookie
        proxy_cookie_path / /;

        # 如果后端域名是internal.local,而外部是www.example.com
        # 需要修改Cookie的Domain属性
        proxy_cookie_domain internal.local .example.com;
    }

    server {
        listen 80;
        server_name www.example.com;

        location / {
            proxy_pass http://backend_app;
            # 确保后端知道真实协议
            proxy_set_header X-Forwarded-Proto $scheme;
        }
    }
}
在实际部署中,后端Tomcat或Java应用通常会设置`JSESSIONID`,其Path默认为应用上下文路径(如`/myapp`)。如果Nginx反向代理的路径是`/`,而后端应用是`/myapp`,那么Nginx配置的`cookie_name`如果直接指向`JSESSIONID`,可能会因为路径不匹配导致Cookie无法在后续请求中被正确携带。因此,使用`proxy_cookie_path`进行路径映射至关重要。例如,如果后端返回`Set-Cookie: JSESSIONID=abc; Path=/myapp`,而Nginx希望客户端在访问`/`时也能携带该Cookie,可能需要调整策略,或者让后端应用将Path设置为`/`。此外,`proxy_cookie_domain`用于解决跨域问题,如果后端内部域名与外部访问域名不同,必须修正Domain属性,否则浏览器不会在后续请求中发送该Cookie。通过这些配置,可以确保`least_conn`算法下的会话保持既符合负载均衡需求,又满足Cookie规范。
least_conn下后端服务器宕机时的会话迁移行为
在`least_conn`配合Cookie会话保持的配置下,如果当前持有会话的后端服务器宕机,Nginx的行为取决于健康检查机制和重试策略。默认情况下,如果选定的后端不可用,Nginx会将请求转发给其他可用的后端服务器,但这会导致会话丢失,因为新服务器没有该会话的数据。
为了缓解这一问题,可以在`upstream`中配置`max_fails`和`fail_timeout`,并结合应用层的会话复制(如Tomcat的Cluster功能)或使用外部会话存储(如Redis)。当后端宕机时,Nginx会将请求路由到其他健康节点,如果应用层实现了会话共享,则用户无感知;否则,用户将被迫重新登录。Nginx本身不提供会话数据同步,只负责流量分发。因此,在高可用场景下,建议将会话存储在外部集中式存储中,而不是依赖单台后端服务器的内存。

















