








shell 函数封装配置校验逻辑的核心做法是定义一个接收参数并返回退出状态的函数,在内部使用条件判断检查文件是否存在、非空或符合特定正则格式。调用方通过 $? 获取校验结果并决定后续流程。例如编写 validate_config 函数,传入配置文件路径,若文件存在且包含有效键值对则返回 0,否则返回 1 并打印错误信息。
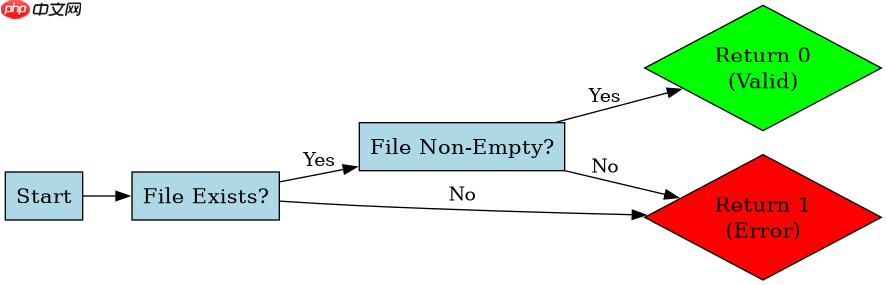
如何验证配置文件是否存在且非空
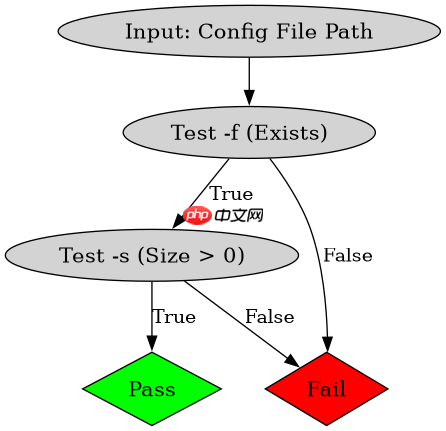
直接回答:通过 -f 和 -s 测试操作符组合判断文件存在性与大小。具体做法是在函数开头先检查文件路径是否指向普通文件,再检查文件大小是否大于零。如果任一条件失败,立即输出错误日志并返回非零状态码,确保调用方能捕获异常。
#!/bin/bash
# 定义校验函数
validate_config() {
    local config_file="$1"

    # 检查文件是否存在
    if [[ ! -f "$config_file" ]]; then
        echo "Error: Config file '$config_file' does not exist." >&2
        return 1
    fi

    # 检查文件是否非空
    if [[ ! -s "$config_file" ]]; then
        echo "Error: Config file '$config_file' is empty." >&2
        return 1
    fi

    echo "Config file '$config_file' is valid."
    return 0
}

# 调用示例
CONFIG_PATH="/tmp/test.conf"
touch "$CONFIG_PATH"  # 创建空文件用于测试
if validate_config "$CONFIG_PATH"; then
    echo "Proceeding with configuration..."
else
    echo "Aborting due to invalid config."
fi
上述代码中,touch 创建了空文件,validate_config 检测到 -s 为假,返回 1,主脚本捕获后打印 "Aborting"。若将文件写入内容,如 echo "key=value" > "$CONFIG_PATH",则 -s 为真,返回 0,执行 "Proceeding"。
如何校验配置项是否符合特定格式
直接回答:使用 grep 或 [[ ... =~ ... ]] 正则表达式匹配关键配置行。例如校验 DB_HOST 是否为 IP 地址或域名,通过正则 ^[a-zA-Z0-9.-]+$ 过滤非法字符。在函数内逐行读取配置文件,对目标键进行模式匹配,失败则报错。
#!/bin/bash
# 扩展校验函数:检查 DB_HOST 格式
validate_db_host() {
    local config_file="$1"
    local db_host_line

    # 提取 DB_HOST 行
    db_host_line=$(grep '^DB_HOST=' "$config_file")

    if [[ -z "$db_host_line" ]]; then
        echo "Error: DB_HOST not found in config." >&2
        return 1
    fi

    # 提取值
    local host_value="${db_host_line#*=}"

    # 正则校验:允许字母、数字、点、横线
    if [[ ! "$host_value" =~ ^[a-zA-Z0-9.-]+$ ]]; then
        echo "Error: Invalid DB_HOST format: '$host_value'." >&2
        return 1
    fi

    echo "DB_HOST '$host_value' is valid."
    return 0
}

# 测试用例
CONFIG_PATH="/tmp/db.conf"
echo "DB_HOST=invalid host!" > "$CONFIG_PATH"
if validate_db_host "$CONFIG_PATH"; then
    echo "Host OK"
else
    echo "Host Invalid"
fi
运行上述代码,因 invalid host! 包含空格和感叹号,不匹配正则,返回 1,输出 "Host Invalid"。若改为 echo "DB_HOST=db.example.com" > "$CONFIG_PATH",则匹配成功,返回 0,输出 "Host OK"。
当配置文件包含重复键时如何处理
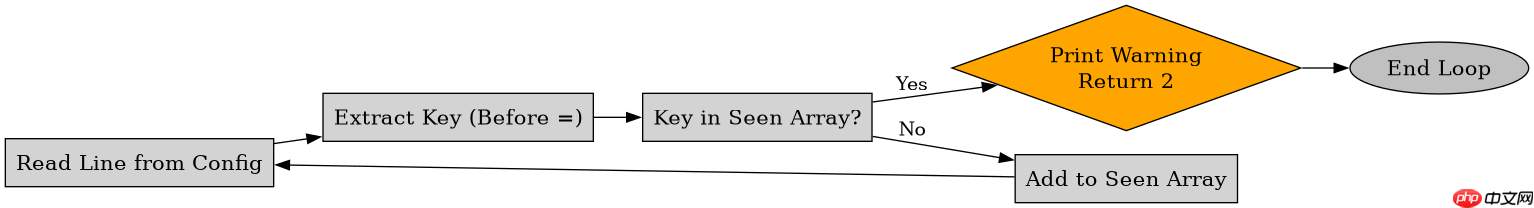
直接回答:Shell 原生不支持关联数组外的重复键处理,需手动检测。在读取配置时,使用关联数组记录已见键,若再次遇到相同键,可选择覆盖、报错或合并。例如在 validate_config 中加入去重逻辑,发现重复键时打印警告并返回特定错误码,确保配置一致性。
#!/bin/bash
# 增强版:检测重复键
validate_config_no_duplicates() {
    local config_file="$1"
    declare -A seen_keys
    local line_num=0

    while IFS= read -r line || [[ -n "$line" ]]; do
        ((line_num++))
        # 跳过注释和空行
        [[ "$line" =~ ^[[:space:]]*# ]] && continue
        [[ -z "$line" ]] && continue

        # 提取键
        local key="${line%%=*}"

        if [[ -n "${seen_keys[$key]+x}" ]]; then
            echo "Warning: Duplicate key '$key' at line $line_num." >&2
            return 2  # 自定义错误码表示重复
        fi

        seen_keys[$key]=1
    done < "$config_file"

    echo "No duplicate keys found."
    return 0
}

# 测试
CONFIG_PATH="/tmp/dup.conf"
echo -e "KEY1=val1\nKEY1=val2" > "$CONFIG_PATH"
if validate_config_no_duplicates "$CONFIG_PATH"; then
    echo "Valid"
elif [[ $? -eq 2 ]]; then
    echo "Duplicate detected"
fi
此段代码中,declare -A seen_keys 创建关联数组,循环读取每行,用 ${line%%=*} 提取键。第二次遇到 KEY1 时,seen_keys[$key] 已存在,触发警告,返回 2。主脚本捕获 $? -eq 2,输出 "Duplicate detected"。若无重复,返回 0,输出 "Valid"。


















