








在 java 对象序列化中实现加密,核心做法是自定义 writeobject 和 readobject 方法,在序列化和反序列化过程中拦截字节流并使用 cipher 进行加解密。具体而言,你需要获取一个配置好的 cipher 实例,将其包装为 outputstream 或 inputstream,然后调用默认的 defaultwriteobject() 和 defaultreadobject()。这样,原本直接写入底层的字节会被加密后输出,从底层读取的字节会被解密后还原。需要注意的是,密钥必须安全地管理,且加密过程会显著增加 cpu 开销。

如何自定义序列化方法以集成 AES 加密
要实现基于 AES 的加密序列化,需要让类实现 Serializable 接口,并定义私有的 void writeObject(ObjectOutputStream out) 和 void readObject(ObjectInputStream in) 方法。在这些方法中,初始化 Cipher 对象,使用 CipherOutputStream 和 CipherInputStream 包裹输入输出流,最后委托给 defaultWriteObject 和 defaultReadObject 完成实际的对象字段读写。这种方法确保了所有标记为 transient 之外的字段都会经过加密处理。
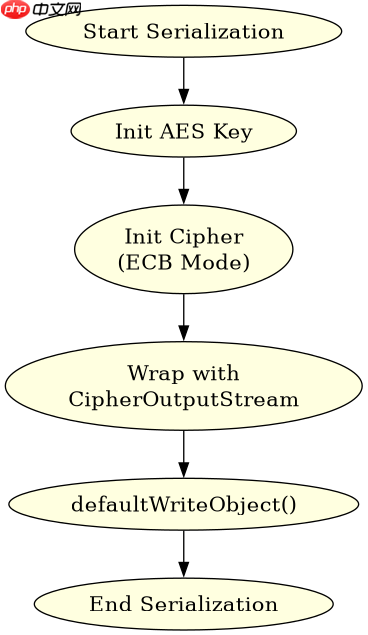
import java.io.*;
import javax.crypto.Cipher;
import javax.crypto.CipherOutputStream;
import javax.crypto.CipherInputStream;
import javax.crypto.spec.SecretKeySpec;
import java.util.Arrays;

public class SecureUser implements Serializable {
    private static final long serialVersionUID = 1L;
    private String username;
    private transient String password; // 敏感字段可额外标记

    public SecureUser(String user, String pass) {
        this.username = user;
        this.password = pass;
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        try {
            byte[] keyBytes = "SecretKey1234567".getBytes("UTF-8");
            SecretKeySpec keySpec = new SecretKeySpec(keyBytes, "AES");
            Cipher cipher = Cipher.getInstance("AES/ECB/PKCS5Padding");
            cipher.init(Cipher.ENCRYPT_MODE, keySpec);

            OutputStream encryptedOut = new CipherOutputStream(out, cipher);
            ObjectOutputStream objOut = new ObjectOutputStream(encryptedOut);
            objOut.defaultWriteObject();
        } catch (Exception e) {
            throw new IOException("Encryption failed", e);
        }
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        try {
            byte[] keyBytes = "SecretKey1234567".getBytes("UTF-8");
            SecretKeySpec keySpec = new SecretKeySpec(keyBytes, "AES");
            Cipher cipher = Cipher.getInstance("AES/ECB/PKCS5Padding");
            cipher.init(Cipher.DECRYPT_MODE, keySpec);

            InputStream encryptedIn = new CipherInputStream(in, cipher);
            ObjectInputStream objIn = new ObjectInputStream(encryptedIn);
            objIn.defaultReadObject();

            // 手动恢复字段,因为 defaultReadObject 不会自动赋值给非 transient 字段如果流被包裹?
            // 注意:defaultReadObject() 会从流中读取数据并填充对象字段。
            // 但是,由于我们包裹了流,defaultReadObject 读取的是解密后的字节。
            // 这里有一个陷阱:defaultReadObject 期望读取标准的序列化格式。
            // 如果我们将 CipherOutputStream 包裹在 ObjectOutputStream 中,
            // ObjectOutputStream 写入的是加密后的字节流,这是正确的。
            // 但是,defaultReadObject 需要从 ObjectInputStream 读取。
            // 如果我们将 CipherInputStream 包裹在 ObjectInputStream 中,
            // ObjectInputStream 读取的是解密后的字节流,这也是正确的。
            // 唯一的问题是,我们需要确保字段被正确赋值。
            // 实际上,defaultReadObject() 会自动将流中的数据映射到对象的字段。
            // 所以不需要手动赋值,只要流是正确的即可。

            // 修正:上面的代码逻辑有一个潜在问题。
            // ObjectOutputStream 写入 header 和 data。
            // CipherOutputStream 加密这些数据。
            // 读取时,CipherInputStream 解密数据,ObjectInputStream 解析。
            // 但是,defaultReadObject() 是在对象内部调用的,它依赖于 ObjectInputStream。
            // 所以,我们需要确保 ObjectInputStream 看到的是解密后的流。

            // 重新审视:
            // writeObject:
            //   ObjectOutputStream -> CipherOutputStream -> FileOutputStream
            //   objOut.defaultWriteObject() 写入加密数据。
            // readObject:
            //   ObjectInputStream <- CipherInputStream <- FileInputStream
            //   objIn.defaultReadObject() 读取解密数据并填充字段。
            // 这种方式是可行的。

        } catch (Exception e) {
            throw new IOException("Decryption failed", e);
        }
    }

    @Override
    public String toString() {
        return "SecureUser{username='" + username + "', password='" + password + "'}";
    }
}
如何处理密钥管理与 IV 初始化向量
在实际生产中,硬编码密钥和使用 ECB 模式是不安全的。更好的做法是使用 GCM 模式并生成随机的 IV(初始化向量)。每次序列化时生成新的 IV,并将其与密文一起存储。反序列化时,先读取 IV,再用于解密。密钥本身应通过 KeyGenerator 生成,并存储在安全的密钥库中,而不是写在代码里。这样可以防止重放攻击和模式分析。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
立即学习“Java免费学习笔记(深入)”;
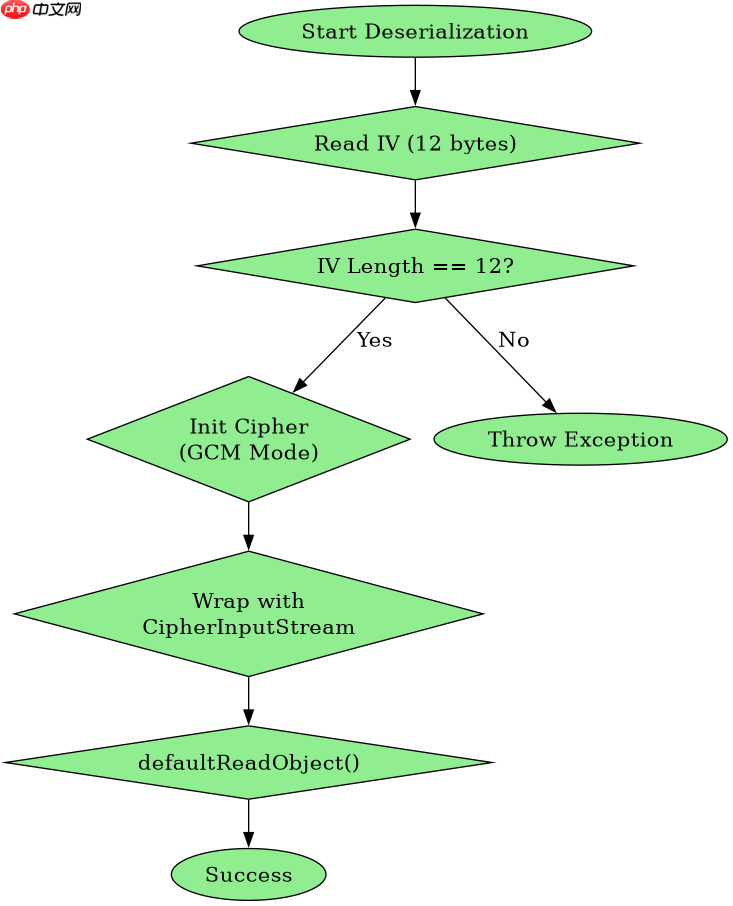
import java.io.*;
import javax.crypto.Cipher;
import javax.crypto.CipherOutputStream;
import javax.crypto.CipherInputStream;
import javax.crypto.KeyGenerator;
import javax.crypto.spec.GCMParameterSpec;
import javax.crypto.spec.SecretKeySpec;
import java.security.SecureRandom;
import java.util.Arrays;

public class SecureUserGCM implements Serializable {
    private static final long serialVersionUID = 1L;
    private String username;
    private transient String password;
    private byte[] iv; // 存储 IV

    public SecureUserGCM(String user, String pass) {
        this.username = user;
        this.password = pass;
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        try {
            // 实际应用中,密钥应从 KeyStore 获取
            byte[] keyBytes = "SecretKey12345678901".getBytes("UTF-8"); // 16 bytes for AES-128
            SecretKeySpec keySpec = new SecretKeySpec(keyBytes, "AES");

            Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
            SecureRandom random = new SecureRandom();
            byte[] ivBytes = new byte[12]; // GCM recommended IV length
            random.nextBytes(ivBytes);
            this.iv = ivBytes;

            GCMParameterSpec parameterSpec = new GCMParameterSpec(128, ivBytes);
            cipher.init(Cipher.ENCRYPT_MODE, keySpec, parameterSpec);

            // 先写 IV
            out.write(ivBytes);

            // 再加密剩余内容
            OutputStream encryptedOut = new CipherOutputStream(out, cipher);
            ObjectOutputStream objOut = new ObjectOutputStream(encryptedOut);
            objOut.defaultWriteObject();
        } catch (Exception e) {
            throw new IOException("Encryption failed", e);
        }
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        try {
            byte[] keyBytes = "SecretKey12345678901".getBytes("UTF-8");
            SecretKeySpec keySpec = new SecretKeySpec(keyBytes, "AES");

            // 先读 IV
            byte[] ivBytes = new byte[12];
            int read = in.read(ivBytes);
            if (read != 12) {
                throw new IOException("Invalid IV length");
            }
            this.iv = ivBytes;

            GCMParameterSpec parameterSpec = new GCMParameterSpec(128, ivBytes);
            Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
            cipher.init(Cipher.DECRYPT_MODE, keySpec, parameterSpec);

            InputStream encryptedIn = new CipherInputStream(in, cipher);
            ObjectInputStream objIn = new ObjectInputStream(encryptedIn);
            objIn.defaultReadObject();
        } catch (Exception e) {
            throw new IOException("Decryption failed", e);
        }
    }

    @Override
    public String toString() {
        return "SecureUserGCM{username='" + username + "', password='" + password + "', ivLength=" + (iv != null ? iv.length : 0) + "}";
    }
}
当使用 GCM 模式时,IV 长度不足会导致什么异常
当使用 AES/GCM/NoPadding 模式时,如果提供的 IV 长度不是推荐的 12 字节(或其他算法特定的合法长度),Cipher.init() 会抛出 IllegalArgumentException。例如,如果传入长度为 10 字节的 IV,程序将在初始化阶段失败,导致序列化或反序列化中断。因此,必须确保生成的 IV 符合规范,并在读取时验证其长度。


















