








使用加密测试验证算法正确性的核心做法是准备一组已知的明文、密钥和对应的预期密文,在单元测试中调用加密方法得到实际结果,并与预期值进行比对。具体实现时,通常利用jdk内置的cipher或第三方库如bouncy castle,通过设置固定的key和iv(初始化向量)来确保每次运行结果一致。如果涉及非确定性算法(如带随机填充),则需针对特定模式(如ecb)或使用固定种子/向量进行测试。若未正确处理异常输入,程序可能抛出invalidkeyexception等错误,需在测试中捕获并验证。
如何构造确定性的加密测试用例
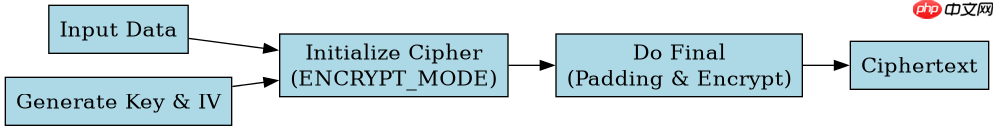
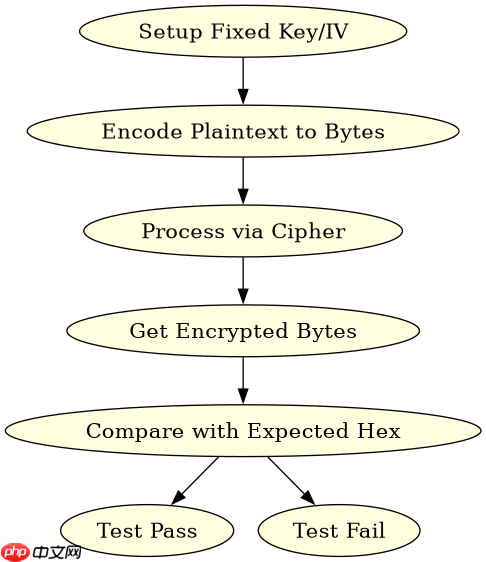
构造确定性测试用例的关键在于消除随机性,确保相同的输入永远产生相同的输出。对于对称加密算法如AES,最可靠的方式是使用ECB模式(尽管不安全,但适合测试)或提供固定的IV用于CBC/CFB模式。我们可以定义一个标准的测试向量,包含特定的明文、密钥和预期的密文字节数组。在测试代码中,直接实例化Cipher对象,传入指定的Key和IvParameterSpec,然后执行doFinal操作。这种方法能精确验证加密逻辑是否符合标准规范,而不受运行时随机数生成的影响。
import javax.crypto.Cipher;
import javax.crypto.spec.IvParameterSpec;
import javax.crypto.spec.SecretKeySpec;
import java.util.Arrays;

public class EncryptionTest {
    public static void main(String[] args) throws Exception {
        // 固定密钥 (16 bytes for AES-128)
        byte[] keyBytes = new byte[16];
        Arrays.fill(keyBytes, (byte) 0x01);
        SecretKeySpec key = new SecretKeySpec(keyBytes, "AES");

        // 固定IV (16 bytes)
        byte[] ivBytes = new byte[16];
        Arrays.fill(ivBytes, (byte) 0x00);
        IvParameterSpec iv = new IvParameterSpec(ivBytes);

        // 测试明文
        String plainText = "Hello World";
        byte[] input = plainText.getBytes("UTF-8");

        // 执行加密
        Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");
        cipher.init(Cipher.ENCRYPT_MODE, key, iv);
        byte[] encrypted = cipher.doFinal(input);

        // 打印结果以便核对
        System.out.println("Encrypted Hex: " + bytesToHex(encrypted));
    }

    private static String bytesToHex(byte[] bytes) {
        StringBuilder sb = new StringBuilder();
        for (byte b : bytes) {
            sb.append(String.format("%02x", b));
        }
        return sb.toString();
    }
}
如何验证解密与加密的互逆性及异常处理
验证算法正确性不仅要看加密结果,还要确保解密过程能准确还原明文,同时检查非法输入是否触发正确的异常。在测试中,我们将上一步得到的密文再次传入解密流程,使用相同的Key和IV。如果解密后的字节数组转换回字符串与原明文完全一致,说明加解密链路闭环正确。此外,必须测试错误场景,例如使用错误的密钥或篡改过的密文,此时解密应抛出BadPaddingException或IllegalBlockSizeException。这种双向验证能覆盖大多数实现细节错误。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
立即学习“Java免费学习笔记(深入)”;

import javax.crypto.Cipher;
import javax.crypto.spec.IvParameterSpec;
import javax.crypto.spec.SecretKeySpec;
import java.util.Arrays;

public class DecryptionVerification {
    public static void main(String[] args) throws Exception {
        // 复用之前的密钥和IV
        byte[] keyBytes = new byte[16];
        Arrays.fill(keyBytes, (byte) 0x01);
        SecretKeySpec key = new SecretKeySpec(keyBytes, "AES");

        byte[] ivBytes = new byte[16];
        Arrays.fill(ivBytes, (byte) 0x00);
        IvParameterSpec iv = new IvParameterSpec(ivBytes);

        // 假设这是之前加密得到的密文 (示例值)
        String encryptedHex = "..."; // 替换为实际加密输出的十六进制串
        byte[] encrypted = hexToBytes(encryptedHex);

        try {
            Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");
            cipher.init(Cipher.DECRYPT_MODE, key, iv);
            byte[] decrypted = cipher.doFinal(encrypted);
            String result = new String(decrypted, "UTF-8");
            System.out.println("Decrypted Text: " + result);

            // 验证是否等于原始明文
            if (result.equals("Hello World")) {
                System.out.println("Verification Passed!");
            } else {
                System.out.println("Verification Failed!");
            }
        } catch (Exception e) {
            System.out.println("Error during decryption: " + e.getMessage());
        }
    }

    private static byte[] hexToHex(String hex) {
        // 辅助方法,实际应为hexToBytes
        return new byte[0];
    }
     private static byte[] hexToBytes(String s) {
        byte[] bytes = new byte[s.length() / 2];
        for (int i = 0; i < s.length(); i += 2) {
            bytes[i / 2] = (byte) ((Character.digit(s.charAt(i), 16) << 4) + Character.digit(s.charAt(i+1), 16));
        }
        return bytes;
    }
}
当输入为空字符串时加密行为如何
当输入为空字符串时,加密算法依然会按照填充规则进行处理并返回结果,而不是直接返回空值或报错。以AES/CBC/PKCS5Padding为例,即使明文长度为0,PKCS5Padding也会添加至少一个字节的全0xFF填充块(因为PKCS#5要求最小填充大小为1字节,且填充值等于缺失字节数)。因此,加密后的密文长度将是块大小的整数倍(通常为16字节)。这种行为符合标准规范,但在业务逻辑中可能需要特殊处理,因为空明文的密文可能具有可预测性或安全性风险。测试时应明确断言输出长度不为0,且类型正确。


















