








在 nginx 中代理 grpc 服务,核心在于启用 http/2 协议并正确配置 proxy_pass。你需要将监听端口设置为支持 http/2(通常使用 tls),并在 location 块中将后端地址指向 grpc 服务,同时设置必要的头部信息以确保连接正常建立。
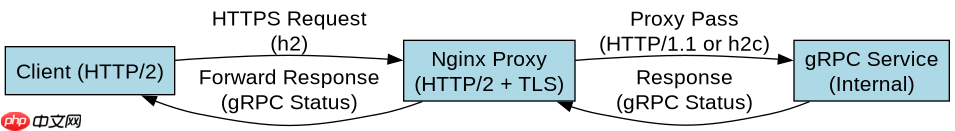
Nginx 如何配置 HTTP/2 以支持 gRPC 流量
Nginx 通过 http_v2_module 模块支持 HTTP/2,gRPC 强制要求使用 HTTP/2。配置的关键是在 listen 指令中添加 http2 参数,并确保使用 SSL/TLS 证书,因为浏览器和大多数 gRPC 客户端在非安全上下文中可能不支持 HTTP/2 的明文模式(h2c)或需要额外配置。
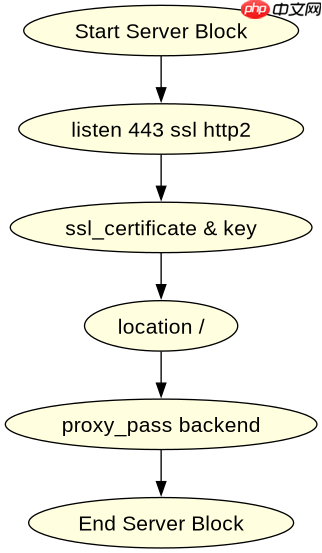
server {
    listen 443 ssl http2;
    server_name grpc.example.com;

    ssl_certificate /etc/nginx/ssl/cert.pem;
    ssl_certificate_key /etc/nginx/ssl/key.pem;

    # 其他 SSL 优化配置...
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;

    location / {
        proxy_pass http://backend_grpc_service:50051;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
上述配置中,listen 443 ssl http2; 是启用 HTTP/2 的关键。Nginx 会协商使用 HTTP/2 协议与客户端通信。后端 proxy_pass 指向实际的 gRPC 服务地址。注意,gRPC 服务通常运行在特定的端口上,如 50051,这里假设后端服务监听在该端口且无 TLS(由 Nginx 终止 TLS)。

如何处理 gRPC 流式传输的连接保持问题
gRPC 支持服务端流、客户端流和双向流,这些都需要长连接。Nginx 默认可能会关闭空闲连接或限制超时时间,导致流式调用中断。必须调整 proxy_read_timeout、proxy_send_timeout 和 proxy_connect_timeout 以适应流式传输的持续时间。

location / {
    proxy_pass http://backend_grpc_service:50051;

    # 增加超时时间以支持长流式连接
    proxy_read_timeout 600s;
    proxy_send_timeout 600s;
    proxy_connect_timeout 60s;

    # 确保使用 HTTP/2 到后端(如果后端也支持 h2c)
    # 注意:Nginx 到后端的连接通常是 HTTP/1.1,除非明确配置 h2c
    # gRPC 客户端期望 HTTP/2,Nginx 作为反向代理处理了 HTTP/2 到 HTTP/1.1 的转换

    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";

    # 禁用缓冲,确保流式数据实时传输
    proxy_buffering off;
    proxy_request_buffering off;
}
在上述配置中,proxy_read_timeout 600s; 等指令延长了连接保持时间,防止 Nginx 在流式传输期间因超时而断开连接。proxy_buffering off; 至关重要,它禁用响应缓冲,确保 gRPC 流式数据能够实时从后端转发给客户端,避免内存堆积和延迟。对于双向流,这种非缓冲模式是必须的。
当 gRPC 服务返回错误状态码时 Nginx 的行为是什么
当 gRPC 服务返回非 200 的状态码(如 gRPC 错误码对应的 HTTP 状态码)时,Nginx 默认会将这些错误原样传递给客户端。gRPC 使用 HTTP/2 状态码映射其错误码,例如 UNAVAILABLE 可能对应 503。Nginx 不会拦截或修改这些状态码,除非显式配置了 error_page 或 return 指令。因此,客户端将直接收到 gRPC 层级的错误信息。


















