








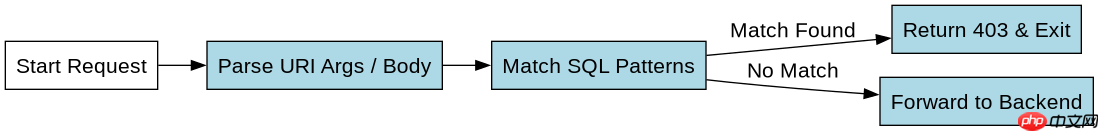
在api网关使用openresty防御sql注入,核心做法是在nginx的`access_by_lua_block`阶段拦截请求,提取参数后利用lua的正则表达式或白名单机制进行校验,若发现恶意字符则直接返回403错误。具体实现时,需调用`ngx.req.get_uri_args()`获取url参数,结合`string.match()`检查是否存在如单引号、注释符等危险模式,一旦匹配成功立即终止后续上游转发,从而在数据库执行前切断攻击路径。
如何从HTTP请求中提取并清洗GET参数
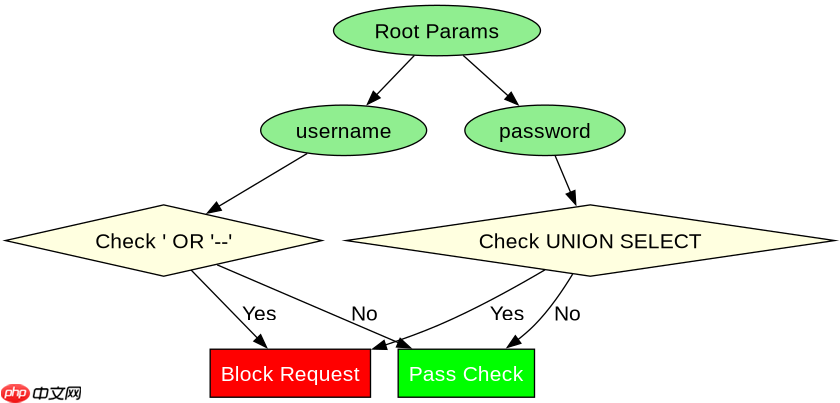
要防御SQL注入,第一步是准确获取客户端传入的参数。在OpenResty中,可以通过`ngx.req.get_uri_args()`函数一次性解析所有GET参数,它返回一个Lua表,键为参数名,值为参数值(数组形式以支持重复参数)。获取到这些参数后,即可遍历它们进行安全检查。如果参数中包含非预期的特殊字符,如单引号 `'` 或双连字符 `--`,通常意味着潜在的注入尝试。此时应构造一个明确的拒绝逻辑,阻止请求继续向后端服务传递。
-- openresty_lua_sql_injection_protection.lua
local ngx = ngx
local string = string

-- 定义SQL注入的特征正则表达式
-- 这里仅列举常见特征,实际生产环境需更全面的规则集
local sql_injection_patterns = {
    ["'(%-+|%/)"],       -- 单引号后跟注释符
    ["(%-+)%s"],          -- 双连字符后跟空格
    ["union[%s]+select"], -- union select (忽略大小写需在match时加i)
    [";[%s]*drop"],       -- 分号后跟drop
    ["or[%s]+1[%s]*=[%s]*1"] -- or 1=1
}

local args = ngx.req.get_uri_args()

for key, value in pairs(args) do
    -- 处理多值参数,取第一个值进行检查
    local val = type(value) == "table" and value[1] or value

    for pattern, _ in pairs(sql_injection_patterns) do
        if string.match(val, pattern, 1, "i") then
            ngx.status = 403
            ngx.say("{\"error\": \"SQL Injection detected in parameter: " .. key .. "\"}")
            ngx.exit(ngx.HTTP_OK)
            return
        end
    end
end

-- 如果通过检查,继续执行后续逻辑或代理到后端
-- ngx.exec("@backend")
上述代码展示了如何在Lua中定义一组正则模式,并遍历请求参数。一旦发现匹配项,立即设置状态码为403并输出JSON错误信息,随后调用`ngx.exit`中断脚本执行。这种方法简单直接,适用于对已知攻击模式进行快速过滤。需要注意的是,正则表达式需要定期更新以覆盖新的注入变种,且不应依赖单一的正则匹配作为唯一防线。
POST请求体中的JSON数据如何进行注入检测
对于POST请求,尤其是Content-Type为application/json的数据,不能直接使用`get_uri_args()`,因为该函数只解析URL查询字符串。此时需要使用`ngx.req.read_body()`确保请求体已读取,然后通过`cjson.decode()`将JSON字符串解析为Lua表结构。解析后的数据结构与GET参数类似,可以递归遍历所有字段值进行同样的正则匹配检查。这种方式能覆盖更深层次的注入点,防止攻击者绕过URL参数检测。

-- openresty_lua_post_json_check.lua
local ngx = ngx
local cjson = require "cjson"
local string = string

-- 复用之前的注入模式
local sql_injection_patterns = {
    ["'(%-+|%/)"],
    ["(%-+)%s"],
    ["union[%s]+select"],
    [";[%s]*drop"],
    ["or[%s]+1[%s]*=[%s]*1"]
}

-- 确保读取请求体
ngx.req.read_body()

-- 获取原始body内容
local body_data = ngx.req.get_body_data()
if not body_data then
    ngx.status = 400
    ngx.say("{\"error\": \"Empty request body\"}")
    ngx.exit(ngx.HTTP_OK)
    return
end

-- 解析JSON
local ok, data = pcall(cjson.decode, body_data)
if not ok then
    ngx.status = 400
    ngx.say("{\"error\": \"Invalid JSON\"}")
    ngx.exit(ngx.HTTP_OK)
    return
end

-- 递归检查函数
local function check_table(t, path)
    if type(t) == "table" then
        for k, v in pairs(t) do
            check_table(v, path .. "." .. tostring(k))
        end
    elseif type(t) == "string" then
        for pattern, _ in pairs(sql_injection_patterns) do
            if string.match(t, pattern, 1, "i") then
                ngx.status = 403
                ngx.say("{\"error\": \"SQL Injection detected in field: " .. path .. "\"}")
                ngx.exit(ngx.HTTP_OK)
                return
            end
        end
    end
end

check_table(data, "root")

-- 检查通过,继续处理
-- ngx.location.capture("/backend")
这段代码演示了如何安全地解析和检查POST JSON数据。关键点在于使用`pcall`包裹`cjson.decode`以防止非法JSON导致Lua崩溃。递归函数`check_table`能够深入嵌套结构,确保所有层级的字符串值都经过扫描。这种机制能有效应对复杂的应用程序接口,特别是那些接受结构化数据的RESTful API。同时,由于JSON解析本身消耗一定资源,建议在网关层面结合WAF规则进行初步过滤,再交由Lua进行精细检查,以平衡性能与安全。
当检测到SQL注入特征时,应返回何种标准响应格式
在确认检测到SQL注入特征后,返回的响应应当符合Web应用的安全规范,避免泄露过多内部细节。最佳实践是返回HTTP 403 Forbidden状态码,并在Body中提供简洁的错误提示。推荐使用JSON格式,包含错误类型和简要描述,例如`{"error": "SQL Injection detected in parameter: username"}`。这样的响应既能让前端应用清晰识别错误,又不会向攻击者暴露服务器架构或具体的过滤规则。此外,应在日志中记录详细的请求信息,包括IP地址、时间戳和原始参数,以便后续审计和分析。


















