








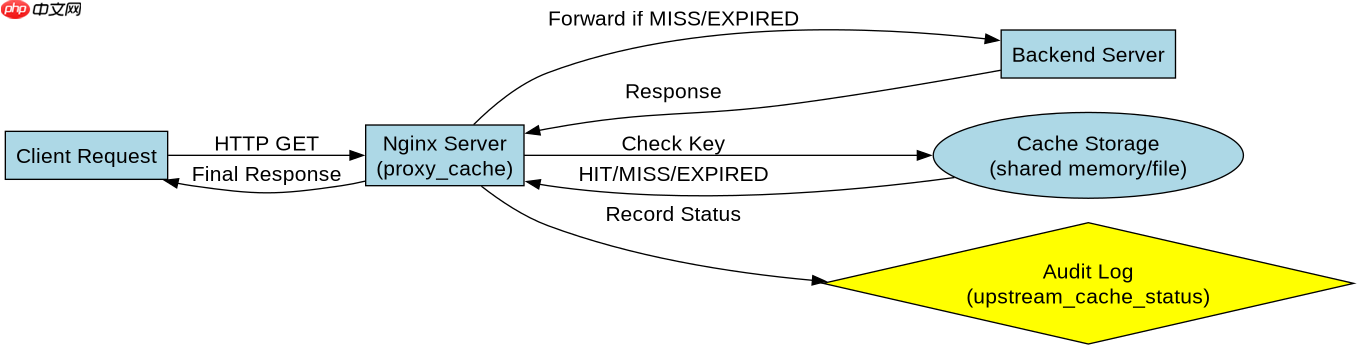
配置 nginx 缓存失效审计日志的核心做法是定义一个包含缓存状态码的自定义日志格式,并在 `location` 块中应用该格式。通过设置 `proxy_cache_key` 和 `proxy_cache_valid` 等指令控制缓存行为,利用 `$upstream_cache_status` 变量记录每次请求的缓存命中情况(如 hit、miss、expired),从而在访问日志中直观地看到哪些资源发生了失效或重新获取。
如何定义包含缓存状态的日志格式
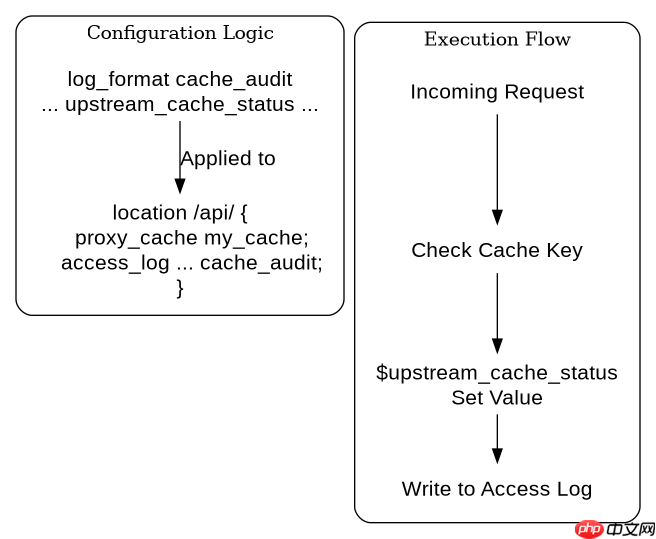
要记录缓存失效信息,必须在 `nginx.conf` 的全局 `http` 块中使用 `log_format` 指令创建一个新的日志格式。关键在于引入 `$upstream_cache_status` 变量,它会返回当前请求与缓存交互的状态。常见的状态包括 `HIT`(命中)、`MISS`(未命中,需回源)、`EXPIRED`(已过期,需重新验证)和 `STALE`(使用陈旧内容)。定义好格式后,只需在对应的 `server` 或 `location` 块中将 `access_log` 指向该格式即可生效。
http {
    # 定义新的日志格式,包含缓存状态
    log_format cache_audit '$remote_addr - $remote_user [$time_local] '
                           '"$request" $status $body_bytes_sent '
                           '"$http_referer" "$http_user_agent" '
                           'cache_status=$upstream_cache_status';

    server {
        listen 80;
        server_name example.com;

        location /api/ {
            proxy_pass http://backend;

            # 启用缓存并设置键
            proxy_cache my_cache;
            proxy_cache_key $scheme$request_method$host$request_uri;

            # 设置缓存有效期
            proxy_cache_valid 200 302 10m;
            proxy_cache_valid 404 1m;

            # 应用审计日志格式
            access_log /var/log/nginx/cache_audit.log cache_audit;
        }
    }
}
上述配置中,`$upstream_cache_status` 是核心字段。当客户端请求 `/api/data` 时,如果缓存中存在且未过期,日志中会显示 `cache_status=HIT`;如果缓存不存在或已过期,Nginx 会向后端服务器发起请求,此时日志中会显示 `cache_status=MISS` 或 `cache_status=EXPIRED`。通过监控这个字段的值,运维人员可以精确识别缓存失效的频率和范围。
如何通过正则匹配特定资源的失效行为
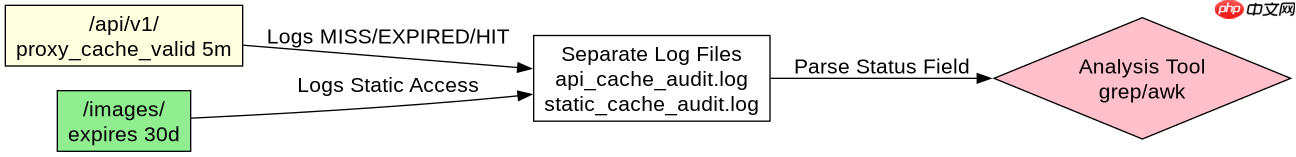
在实际场景中,通常不需要对所有请求都进行详细的缓存审计,而是希望针对特定的静态资源或 API 接口单独分析其缓存失效情况。可以通过在 `location` 块中使用正则表达式或精确匹配来隔离这些路径,并为它们分配独立的日志文件。这样可以将缓存审计日志与普通访问日志分离,便于后续使用 `awk` 或 `grep` 等工具进行统计分析。

http {
    log_format cache_audit '$remote_addr - $remote_user [$time_local] '
                           '"$request" $status '
                           'cache_status=$upstream_cache_status';

    server {
        listen 80;
        server_name example.com;

        # 针对图片资源进行专门的缓存审计
        location ~* \.(jpg|jpeg|png|gif)$ {
            root /var/www/html;
            expires 30d;
            add_header Cache-Control "public, immutable";

            # 注意:对于本地静态文件,proxy_cache 不适用
            # 此处仅演示逻辑,实际审计静态文件缓存需结合其他手段
            # 或者使用 open_file_cache 配合日志
            access_log /var/log/nginx/static_cache_audit.log cache_audit;
        }

        # 针对动态 API 进行缓存审计
        location /api/v1/ {
            proxy_pass http://backend_api;
            proxy_cache api_cache;
            proxy_cache_key $uri$is_args$args;
            proxy_cache_valid 200 5m;

            # 只有当缓存失效(MISS/EXPIRED)时才记录详细日志
            # 这里为了审计所有状态,依然记录全部,但可过滤
            access_log /var/log/nginx/api_cache_audit.log cache_audit;
        }
    }
}
这种配置方式允许开发者针对不同业务模块设置不同的缓存策略和审计粒度。例如,对于 `/api/v1/` 下的接口,设置较短的缓存时间(如 5 分钟),并通过审计日志观察 `MISS` 的比例。如果 `MISS` 比例过高,可能意味着后端负载压力大或缓存键设计不合理。而对于静态资源,虽然通常由 Nginx 直接提供而不经过 `proxy_cache`,但可以通过 `open_file_cache` 监控文件句柄的缓存情况,不过标准的 `$upstream_cache_status` 主要针对反向代理缓存。因此,审计重点应放在动态内容的缓存失效上,通过对比不同时间段的日志,评估缓存策略的有效性。
缓存失效时日志中具体记录了哪些关键信息
当缓存发生失效(即 MISS 或 EXPIRED)时,审计日志中不仅记录了状态码,还隐含了请求的来源和上下文。通过分析日志中的 `$request` 字段,可以知道是哪个 URL 触发了回源;通过 `$status` 字段,可以确认后端返回的最终状态码(通常是 200,但也可能是 502 或 504,取决于后端健康度);通过 `$http_referer` 和 `$http_user_agent`,可以判断是来自爬虫、前端页面还是第三方调用。这些信息共同构成了缓存失效的完整画像。
# 示例日志行:缓存失效(MISS)
192.168.1.100 - - [10/Oct/2023:13:55:36 +0000] "GET /api/v1/users HTTP/1.1" 200 1234 "-" "Mozilla/5.0" cache_status=MISS

# 示例日志行:缓存命中(HIT)
192.168.1.100 - - [10/Oct/2023:13:55:37 +0000] "GET /api/v1/users HTTP/1.1" 200 1234 "-" "Mozilla/5.0" cache_status=HIT

# 示例日志行:缓存过期(EXPIRED)
192.168.1.101 - - [10/Oct/2023:14:05:36 +0000] "GET /api/v1/users HTTP/1.1" 200 1234 "-" "curl/7.68.0" cache_status=EXPIRED
从上述示例可以看出,`cache_status=MISS` 表示这是第一次请求或缓存被清除,Nginx 必须向后端发起请求;`cache_status=EXPIRED` 表示缓存条目存在但已超过 `proxy_cache_valid` 设定的时间,Nginx 会尝试向后端验证(如果配置了 `proxy_cache_revalidate`)或直接重新获取。通过统计这些状态的数量,可以计算出缓存命中率(Hit Rate),公式为:`HIT / (HIT + MISS + EXPIRED)`。如果命中率低于预期,说明缓存配置过于激进或后端数据变化频繁,需要调整 `proxy_cache_valid` 的时间或优化缓存键的设计。


















