








在 nginx 中透传 authorization 头,核心做法是在 `location` 块中使用 `proxy_set_header` 指令将客户端的原始请求头赋值给后端服务。具体配置为 `proxy_set_header authorization $http_authorization;`,这能确保包含 bearer token 或 basic auth 凭证的请求被原样转发到上游服务器,同时建议配合 `if ($http_authorization = "") { return 401; }` 来拦截未携带认证信息的请求。

如何防止 Authorization 头被意外丢弃或覆盖?
Nginx 默认会保留客户端发送的所有 HTTP 头,但如果在配置中显式定义了同名头部,或者使用了某些模块(如 `ngx_http_proxy_module` 的默认行为),可能会导致头部被重置。为了防止这种情况,必须显式声明透传指令。此外,如果上游服务器期望特定的格式(如去掉 `Bearer ` 前缀),则需要在 Nginx 中使用 `map` 或 `sub_filter` 进行处理,但在大多数标准 OAuth2/OIDC 场景下,直接透传原始值是最安全且通用的做法。
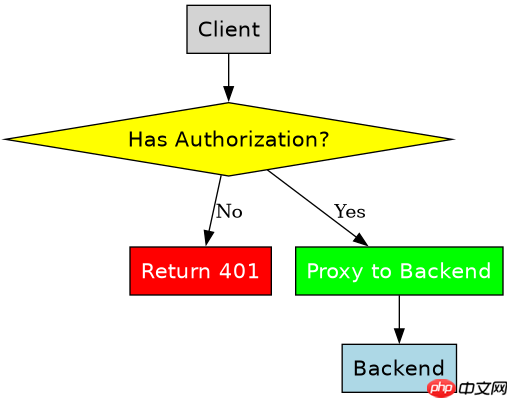

server {
    listen 80;
    server_name api.example.com;

    location /api/ {
        # 检查是否携带 Authorization 头
        if ($http_authorization = "") {
            return 401 '{"error": "Missing Authorization header"}';
        }

        # 透传 Authorization 头
        proxy_set_header Authorization $http_authorization;

        # 其他必要头部
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

        proxy_pass http://backend_server;
    }
}
如何处理非标准的认证头名称?
除了标准的 `Authorization` 头,许多系统也使用自定义头如 `X-Auth-Token` 或 `Api-Key`。处理逻辑完全一致:使用 `$http_` 变量前缀加上大写化的头名称。例如,对于 `X-Auth-Token`,应使用 `proxy_set_header X-Auth-Token $http_x_auth_token;`。需要注意的是,Nginx 变量名中的连字符会被转换为下划线,且所有字母需转为小写后加 `http_` 前缀。如果上游服务对大小写敏感,建议在 Nginx 层统一转换后再转发,或直接透传原始值并确认上游兼容性。

# 针对自定义头 X-Auth-Token 的配置示例
location /custom-api/ {
    # 透传自定义认证头
    proxy_set_header X-Auth-Token $http_x_auth_token;

    # 可选:验证令牌是否存在
    if ($http_x_auth_token = "") {
        return 401 '{"error": "Missing X-Auth-Token"}';
    }

    proxy_pass http://backend_custom;
}
当 Authorization 头包含特殊字符时是否会出错?
当 Authorization 头包含 Base64 编码的特殊字符(如 `+`, `/`, `=`)或 URL 编码字符时,直接透传通常不会导致语法错误,因为 Nginx 会将整个头值作为字符串传递。然而,如果上游服务器是某些严格解析 JSON 或表单数据的中间件,这些字符可能需要正确的 URL 编码。在大多数情况下,HTTP 协议本身支持这些字符在 Header 中传输,无需额外转义。但如果遇到 400 Bad Request,应检查上游日志,确认是否是代理层截断或编码问题,此时可考虑使用 `proxy_hide_header` 和重新设置头部来调试,但一般直接透传即可。


















