








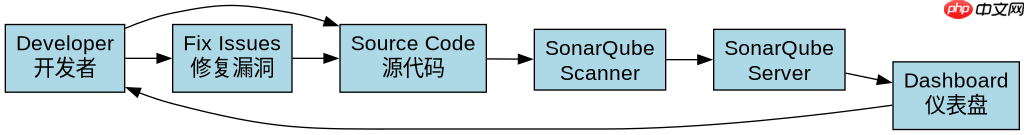
使用sonarqube揪出sql漏洞的核心做法是开启内置的sonarway规则集并配置正确的数据库语言支持,让工具自动扫描代码中的硬编码sql、字符串拼接以及未参数化的查询。只要将项目接入sonarqube并确保激活了java或python等语言的sql相关规则(如s2076),它就能在代码提交或构建时直接标记出存在注入风险的语句,从而在开发阶段拦截漏洞。
如何配置SonarQube以识别SQL注入风险
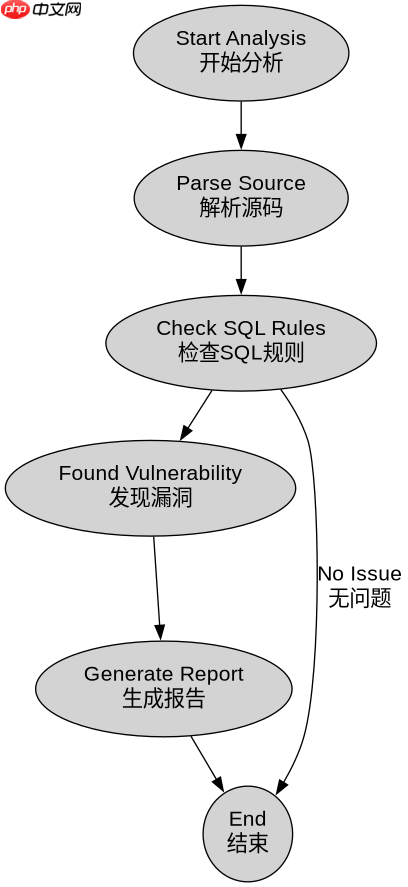
要让SonarQube准确识别SQL注入,关键在于启用针对特定编程语言的SQL安全规则。以最常见的Java后端为例,你需要确保项目中引入了SonarQube的Java分析插件,并在sonar-project.properties中指定源代码路径。默认情况下,SonarWay质量配置文件已经包含了检测SQL注入的规则,例如检查是否使用了Statement而非PreparedStatement,或者是否直接将用户输入拼接到SQL字符串中。当扫描运行时,它会遍历AST(抽象语法树),寻找不符合安全模式的SQL构造。
import org.sonar.api.batch.fs.InputFile;nimport org.sonar.api.batch.sensor.SensorContext;nnpublic class SonarConfig {n    public static void main(String[] args) {n        // 模拟配置项n        String sonarHost = "http://localhost:9000";n        String sonarToken = "your_token_here";n        String projectKey = "my-sql-app";n        n        System.out.println("Starting analysis for: " + projectKey);n        // 实际调用需依赖SonarQube Scanner APIn        // ScannerContext context = new ScannerContext(sonarHost, sonarToken);n        // context.analyze(projectKey);
    }n}
上述配置展示了基础的项目标识信息。在实际操作中,你还需要确保数据库方言被正确识别,以便SonarQube能解析SQL语法。如果规则未被触发,通常是因为代码结构过于复杂导致静态分析无法关联变量来源,或者你手动禁用了相关的Security Rules。建议检查SonarQube后台的“Quality Profiles”,确认“SQL Injection”相关的Rule状态为Active。
如何处理SonarQube报告中的SQL漏洞详情
当SonarQube扫描完成后,开发者需要在Web界面查看具体的漏洞报告。每个漏洞都会附带详细的说明,指出哪一行代码存在风险,以及为什么这段代码会被标记。例如,如果代码中使用了String.format来构建SQL查询,SonarQube会高亮显示该行并提示“Replace this formatted string with a parameterized query”。处理这些漏洞的标准做法是将所有动态内容替换为占位符(如?或:param),并使用预编译语句进行绑定。此外,SonarQube还会提供修复建议链接,指向OWASP或官方文档的最佳实践指南。
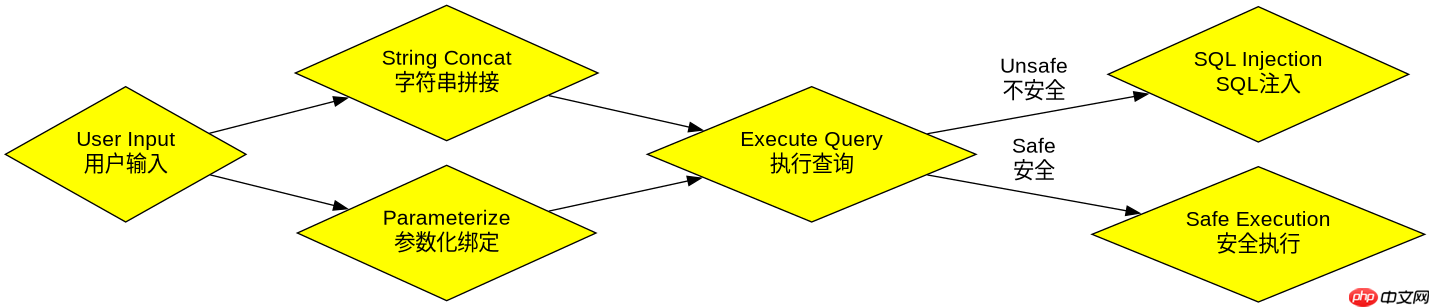
import java.sql.Connection;nimport java.sql.PreparedStatement;nimport java.sql.ResultSet;nimport java.sql.SQLException;nnnpublic class SafeDAO {n private Connection connection;n n public ResultSet getUser(String username) throws SQLException {n // 安全的参数化查询示例n String sql = "SELECT * FROM users WHERE username = ?";n PreparedStatement pstmt = connection.prepareStatement(sql);n pstmt.setString(1, username);n return pstmt.executeQuery();n }n n public void deleteUser(int userId) throws SQLException {n // 另一种安全的删除方式n String sql = "DELETE FROM users WHERE id = ?";n try (PreparedStatement pstmt = connection.prepareStatement(sql)) {n pstmt.setInt(1, userId);n pstmt.executeUpdate();n }n }n}这段代码展示了如何修复SonarQube报告的典型SQL注入问题。通过使用PreparedStatement和占位符,我们确保了用户输入被视为数据而非可执行代码。注意,即使使用了ORM框架(如Hibernate/JPA),如果使用了原生SQL(Native Query)且未进行参数绑定,SonarQube同样会报警。因此,在处理任何涉及数据库交互的代码时,都应遵循“永不信任用户输入”的原则,并利用SonarQube的持续监控功能防止回归。
基于程序中某个输入、条件或结果的具体问题
在SonarQube的分析逻辑中,一个常见的具体问题是:当SQL查询中包含动态表名或列名时,为什么工具可能无法检测到注入风险?这是因为大多数静态分析工具,包括SonarQube的基础规则,主要关注值级别的注入(Value Injection),即通过字符串拼接影响查询条件。对于元数据级别的注入(Metadata Injection),如动态生成的表名,由于缺乏完整的数据库Schema上下文,工具往往难以验证其安全性。在这种情况下,SonarQube可能会忽略该风险,或者仅给出低优先级的警告。开发者需要手动审查这类代码,确保动态生成的标识符来自白名单列表,而不是直接来源于用户输入。


















