








防止误执行无where条件的delete语句,最可靠的做法是在sql客户端或orm框架中强制要求所有delete语句必须包含where子句,并在代码层面通过拦截器或配置项实现。具体而言,可以启用数据库驱动的安全模式(如jdbc的`rewritebatchedstatements`配合自定义statement拦截),或在应用层解析sql ast后检查是否存在where条件,若无则抛出异常。这样能确保只有带过滤条件的删除操作才能提交,避免全表清空。
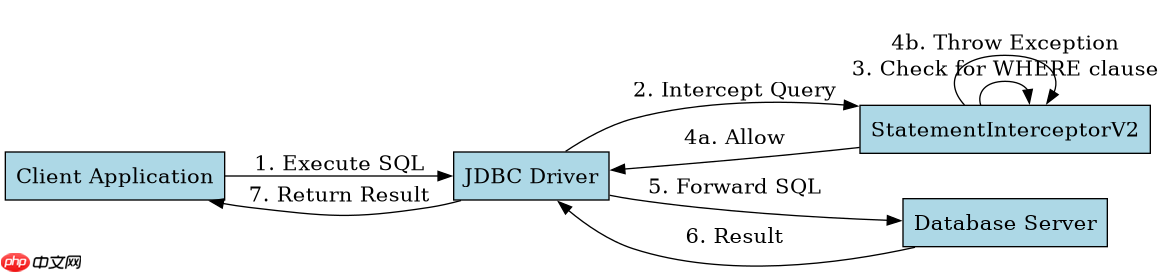
如何通过JDBC拦截器验证DELETE语句
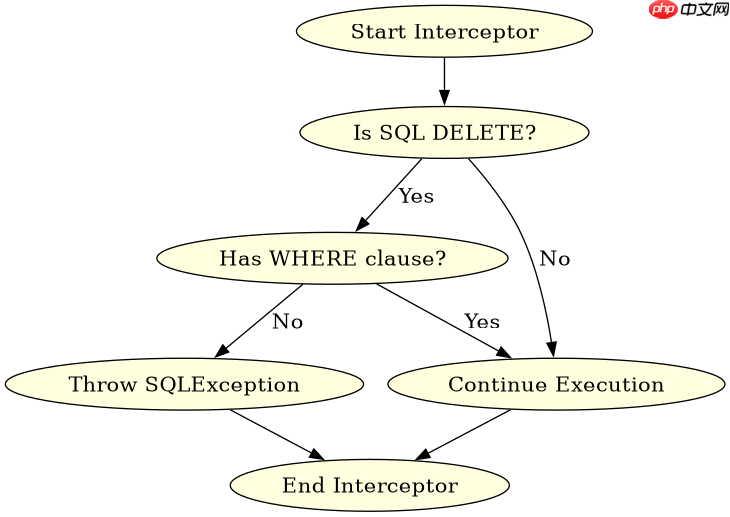
JDBC提供了`StatementInterceptorV2`接口,可以在SQL执行前进行拦截和校验。通过实现该接口,我们可以检查传入的SQL字符串是否包含`WHERE`关键字,如果不包含且是`DELETE`语句,则直接抛出`SQLException`阻止执行。这种方法对现有代码侵入性小,只需在数据源配置中注册拦截器即可生效。
import java.sql.*;
import java.util.Properties;

public class SafeDeleteInterceptor implements StatementInterceptorV2 {
    @Override
    public void init(Connection conn, Properties props) throws SQLException {
        // 初始化逻辑
    }

    @Override
    public <T extends Statement> T interceptQuery(T stmt, String sql,
            Object[] params, int queryTimeout, ExecutionInfo info) throws SQLException {
        if (sql != null && sql.trim().toUpperCase().startsWith("DELETE")) {
            if (!sql.toUpperCase().contains("WHERE")) {
                throw new SQLException("Unsafe DELETE: Missing WHERE clause");
            }
        }
        return stmt;
    }

    @Override
    public ResultSet processQueryResults(ResultSet rs, Statement stmt,
            String sql, Object[] params, int queryTimeout, ExecutionInfo info) throws SQLException {
        return rs;
    }
}
// 使用方式:在JDBC URL中添加 ?statementInterceptors=com.example.SafeDeleteInterceptor
如何在MyBatis中配置安全删除
MyBatis本身不直接提供SQL语法校验,但可以通过插件机制(Plugin)实现类似功能。编写一个MyBatis Plugin拦截`Executor.update`方法,获取BoundSql中的SQL片段,检查是否为DELETE且无WHERE条件。若发现不安全语句,抛出运行时异常。这种方式适用于基于XML或注解映射的项目,能有效防止因Mapper配置错误导致的全表删除。

import org.apache.ibatis.executor.Executor;
import org.apache.ibatis.mapping.BoundSql;
import org.apache.ibatis.mapping.MappedStatement;
import org.apache.ibatis.plugin.Interceptor;
import org.apache.ibatis.plugin.Intercepts;
import org.apache.ibatis.plugin.Invocation;
import org.apache.ibatis.plugin.Signature;
import org.apache.ibatis.session.ResultHandler;
import org.apache.ibatis.session.RowBounds;

@Intercepts({@Signature(type = Executor.class, method = "update", args = {MappedStatement.class, Object.class})})
public class SafeDeletePlugin implements Interceptor {
    @Override
    public Object intercept(Invocation invocation) throws Throwable {
        MappedStatement ms = (MappedStatement) invocation.getArgs()[0];
        BoundSql boundSql = ms.getBoundSql(invocation.getArgs()[1]);
        String sql = boundSql.getSql().toUpperCase();
        if (sql.contains("DELETE") && !sql.contains("WHERE")) {
            throw new RuntimeException("Unsafe DELETE detected in MyBatis mapper");
        }
        return invocation.proceed();
    }
}
当DELETE语句包含LIMIT时会发生什么
如果DELETE语句中包含`LIMIT`子句但不含`WHERE`,上述拦截器会放行,因为SQL中包含`WHERE`关键字的检查可能误判(取决于实现)。然而,标准SQL中`DELETE`不支持`LIMIT`(MySQL除外),且即使支持,无WHERE的LIMIT删除仍可能导致非预期数据丢失。因此,更严格的策略应同时禁止无WHERE的DELETE,无论是否带有LIMIT或其他修饰符。在实际生产中,建议结合数据库权限控制,仅授予特定用户DELETE权限并限制其只能操作特定表,从而形成多层防护。


















