








在spring security中拦截恶意sql输入的核心做法是:利用orm框架(如jpa/hibernate)的参数化查询机制,结合spring security的认证上下文,确保所有数据库操作均通过预编译语句执行,从而彻底杜绝sql注入。具体而言,应使用`@query`注解中的`?1`或`:param`占位符,或在criteria api中构建类型安全的查询,严禁拼接字符串;同时,通过自定义`authenticationprovider`或`securityfilterchain`对登录凭证等敏感输入进行基础校验,但最终的防护依赖orm层的参数绑定。

如何配置基于JPA的参数化查询以替代原生SQL拼接
要防止SQL注入,必须放弃使用`EntityManager.createNativeQuery()`并手动拼接字符串的方式,转而使用Spring Data JPA的方法名推导或带占位符的JPQL。例如,定义Repository接口时,方法名包含`findByUsername`会自动生成参数化查询;若需复杂逻辑,使用`@Query("SELECT u FROM User u WHERE u.username = :username")`并通过`@Param`绑定参数。这样,ORM会将用户输入作为字面量处理,而非SQL代码的一部分。
package com.example.repository;

import com.example.model.User;
import org.springframework.data.jpa.repository.JpaRepository;
import org.springframework.data.jpa.repository.Query;
import org.springframework.data.repository.query.Param;
import java.util.Optional;

public interface UserRepository extends JpaRepository<User, Long> {
    // 自动参数化
    Optional<User> findByUsername(String username);

    // 显式参数化
    @Query("SELECT u FROM User u WHERE u.username = :username AND u.active = true")
    Optional<User> findActiveUserByUsername(@Param("username") String username);
}
预期结果:当输入为 `admin' OR '1'='1` 时,系统会查找用户名严格等于该字符串的用户,返回空结果或特定用户,而不会执行OR逻辑绕过验证。返回值类型为`Optional
如何在Spring Security过滤器链中集成输入清洗与ORM交互
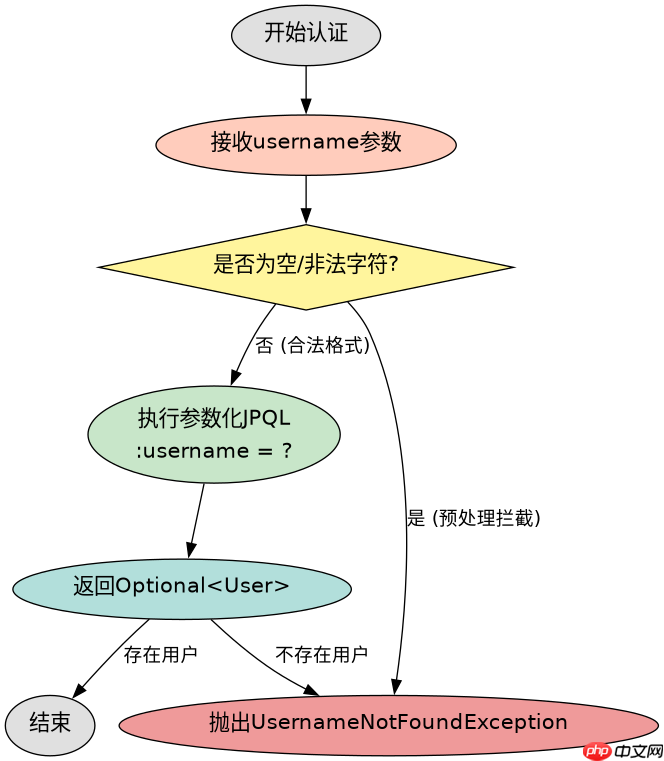
在认证阶段,Spring Security的`AuthenticationManager`会调用`UserDetailsService`加载用户信息。此时,应确保`UserDetailsService`的实现类内部使用上述参数化查询获取用户数据。此外,可添加一个自定义的`OncePerRequestFilter`,在请求到达控制器前对特定Header或Parameter进行正则校验(如限制字符集),但这仅作为纵深防御,核心仍靠ORM。配置时,需在`SecurityFilterChain` Bean中注册该过滤器,并确保其优先级高于`UsernamePasswordAuthenticationFilter`。

package com.example.security;

import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.core.userdetails.UsernameNotFoundException;
import org.springframework.stereotype.Service;
import com.example.repository.UserRepository;
import java.util.Optional;

@Service
public class CustomUserDetailsService implements UserDetailsService {

    private final UserRepository userRepository;

    public CustomUserDetailsService(UserRepository userRepository) {
        this.userRepository = userRepository;
    }

    @Override
    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {
        // 使用参数化查询,防止SQL注入
        Optional<com.example.model.User> userOpt = userRepository.findByUsername(username);
        return userOpt.map(user -> org.springframework.security.core.userdetails.User
                .withUsername(user.getUsername())
                .password(user.getPassword())
                .authorities(user.getRoles())
                .build())
                .orElseThrow(() -> new UsernameNotFoundException("User not found"));
    }
}
预期结果:`loadUserByUsername`接收到的`username`参数被安全地传递给`userRepository`,最终生成的SQL语句类似`select * from user where username = ?`,参数值由JDBC驱动安全绑定。若输入包含特殊字符,它们被视为普通字符串内容,不会改变SQL结构。
当ORM层发生异常时如何区分SQL注入尝试与合法错误
在程序运行中,如果输入导致ORM抛出`DataAccessException`或底层JDBC的`SQLException`,通常意味着SQL语法错误或约束冲突,而非直接的注入成功。要区分这一点,应捕获这些异常并记录日志,检查堆栈跟踪中是否包含非预期的SQL片段。对于合法的错误(如用户不存在),ORM会正常返回空结果或抛出`EmptyResultDataAccessException`,而注入尝试可能触发`SyntaxErrorException`。因此,应在全局异常处理器`@ControllerAdvice`中统一处理,向客户端返回通用错误信息,避免泄露数据库结构细节。


















