








使用spring security处理java optional的核心做法是:在自定义的userdetailsservice实现中,将数据库查询返回的optional<user></user>转换为spring security所需的userdetails对象。如果optional为空,必须抛出usernamenotfoundexception异常;如果存在用户数据,则通过user.withuserdetails()或手动构建器将其适配为安全上下文可用的主体。这样既保持了代码的函数式风格,又满足了框架对认证主体的要求。

如何从Optional转换到UserDetails
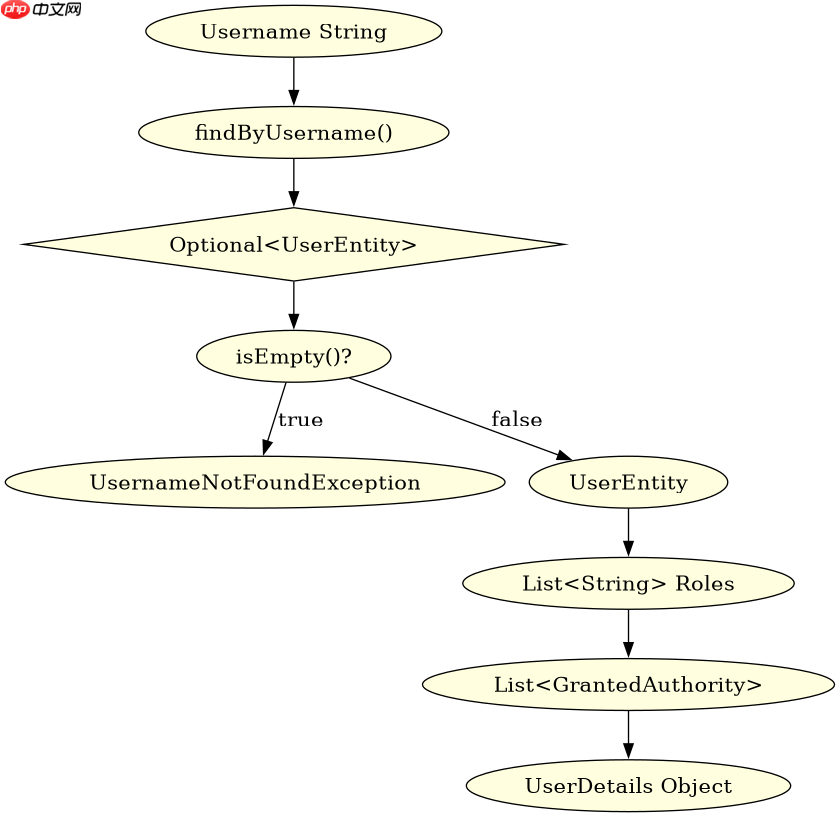
当loadUserByUsername方法接收到用户名时,它通常通过Repository层获取一个Optional<userentity></userentity>。为了将其转换为UserDetails,需要检查该Optional是否包含值。若为空,直接抛出UsernameNotFoundException以触发Spring Security的未授权流程;若不为空,提取实体并映射到UserDetails接口的实现类(如User)。这一步骤确保了安全过滤器链能正确识别用户身份。
import org.springframework.security.core.userdetails.User;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.core.userdetails.UsernameNotFoundException;
import java.util.Optional;

public class CustomUserDetailsService implements UserDetailsService {
    private final UserRepository userRepository;

    public CustomUserDetailsService(UserRepository userRepository) {
        this.userRepository = userRepository;
    }

    @Override
    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {
        Optional<UserEntity> userOpt = userRepository.findByUsername(username);
        if (userOpt.isEmpty()) {
            throw new UsernameNotFoundException("User not found: " + username);
        }
        UserEntity entity = userOpt.get();
        return User.builder()
                .username(entity.getUsername())
                .password(entity.getPassword())
                .roles(entity.getRoles().toArray(new String[0]))
                .build();
    }
}
如何处理Optional中的权限映射
在将Optional中的用户实体转换为UserDetails时,权限(Authorities)的处理是关键。通常用户实体中包含角色列表或权限集合。在转换过程中,需要将这些原始数据映射为GrantedAuthority对象。如果Optional为空,权限映射步骤不会执行,因为异常已提前抛出。如果存在用户,需确保权限列表非空且格式正确,以便Spring Security能正确进行授权判断。这一过程完全依赖于Optional的存在性检查结果。

Biome 是一个基于 Rust 的高性能工具链,适用于 JavaScript、TypeScript、JSX、JSON、CSS 和 GraphQL,它将格式化和 linting 统一到一个工具中。具有 97% 的 Prettier 兼容性以及超过 450 条 lint 规则,Biome 以显著更快的执行速度取代了 ESLint 和 Prettier。
立即学习“Java免费学习笔记(深入)”;

import org.springframework.security.core.GrantedAuthority;
import org.springframework.security.core.authority.SimpleGrantedAuthority;
import org.springframework.security.core.userdetails.User;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.core.userdetails.UsernameNotFoundException;
import java.util.List;
import java.util.Optional;
import java.util.stream.Collectors;

public class AuthorityMappingService implements UserDetailsService {
    private final UserRepository userRepository;

    public AuthorityMappingService(UserRepository userRepository) {
        this.userRepository = userRepository;
    }

    @Override
    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {
        Optional<UserEntity> userOpt = userRepository.findByUsername(username);
        if (userOpt.isEmpty()) {
            throw new UsernameNotFoundException("User not found: " + username);
        }
        UserEntity entity = userOpt.get();
        List<GrantedAuthority> authorities = entity.getRoles().stream()
                .map(role -> new SimpleGrantedAuthority("ROLE_" + role))
                .collect(Collectors.toList());
        return User.builder()
                .username(entity.getUsername())
                .password(entity.getPassword())
                .authorities(authorities)
                .build();
    }
}
当Optional为空时SecurityContext会发生什么
当Optional为空并抛出UsernameNotFoundException时,Spring Security的AuthenticationManager会捕获该异常,并将其包装为BadCredentialsException或类似的认证失败异常。这会导致当前请求的SecurityContext保持匿名或未认证状态。随后,ExceptionTranslationFilter会检测到认证失败,并根据配置重定向到登录页面或返回401/403响应。因此,正确处理Optional的空值不仅是业务逻辑的需要,也是维持安全上下文一致性的关键。



















