








php 8.2中修复会话固定攻击的核心做法是调用 session_regenerate_id(true)。该函数在验证用户凭据(如登录成功)时生成新的会话id,并删除旧id对应的服务器端数据,从而切断攻击者利用窃取id劫持会话的路径。务必确保在设置任何敏感会话变量之前执行此操作,且参数设为 true 以彻底清理旧会话。

如何正确地在登录流程中调用会话再生函数
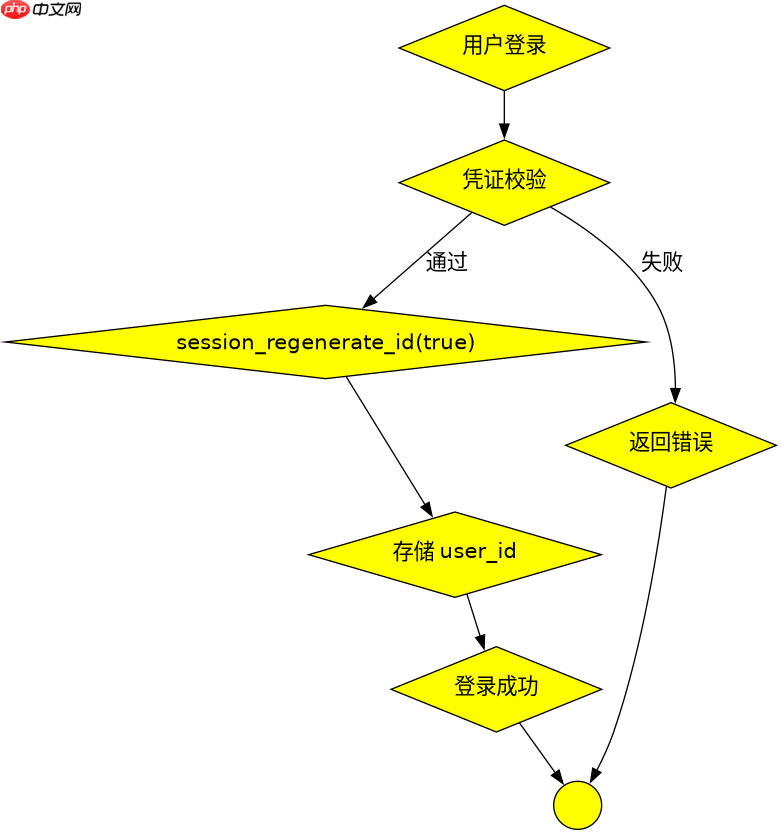
在用户提交凭证并通过验证后,应立即调用 session_regenerate_id(true)。这会在分配新ID的同时销毁旧的会话文件,防止攻击者继续使用已知的旧ID进行后续请求。必须在检查密码或令牌成功后、写入用户身份标识前执行。
<?php
// 假设 $user 已通过身份验证
if ($user) {
    // 1. 生成新ID并删除旧会话数据
    session_regenerate_id(true);

    // 2. 安全地存储用户信息
    $_SESSION['user_id'] = $user['id'];
    $_SESSION['username'] = $user['name'];

    echo 'Login successful';
} else {
    echo 'Invalid credentials';
}
?>
上述代码展示了标准的安全登录流程。首先通过 session_regenerate_id(true) 刷新ID,随后才将 $_SESSION 中的键值对更新为当前用户的实际数据。若顺序颠倒,攻击者仍可能利用旧ID覆盖新会话。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
为什么必须使用 true 参数来清理旧会话
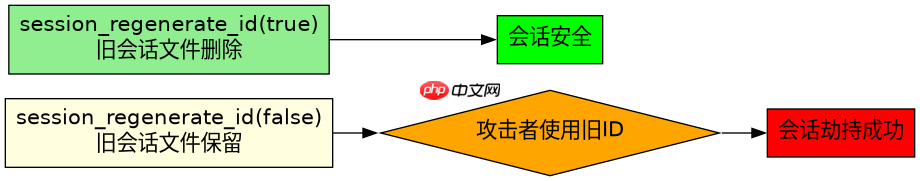
如果不传递 true 参数,session_regenerate_id() 仅会生成新ID,但旧的会话文件仍保留在服务器上。这意味着攻击者手中的旧ID依然有效,直到旧会话过期或被手动销毁。显式传入 true 能强制删除旧资源,消除残留风险。
<?php
// 错误示范:未清理旧会话
session_regenerate_id(false); // 旧文件仍存在
$_SESSION['admin'] = true;

// 正确示范:彻底清理
session_regenerate_id(true); // 旧文件被删除
$_SESSION['admin'] = true;
?>
对比两种写法可见,参数差异直接决定了旧会话的生命周期。在涉及权限提升的场景中,必须使用 true 以确保旧凭证立即失效,避免会话固定漏洞的利用窗口。
在修改会话数据前未调用再生函数的后果
如果在调用 session_regenerate_id() 之前就向 $_SESSION 写入了敏感数据,攻击者可以利用已知的旧ID读取或篡改这些数据。即使随后调用了再生函数,旧ID在过渡期间仍可能访问到刚写入的信息,导致数据泄露或越权操作。



















