








php验证码验证失败且session对不上,通常是因为服务器端session存储路径权限不足、session id在请求间丢失或cookie配置错误。解决的核心做法是确保session_start()在所有输出前调用,检查php.ini中session.save_path的读写权限,并确认客户端是否接收并发送了正确的phpsessid cookie。
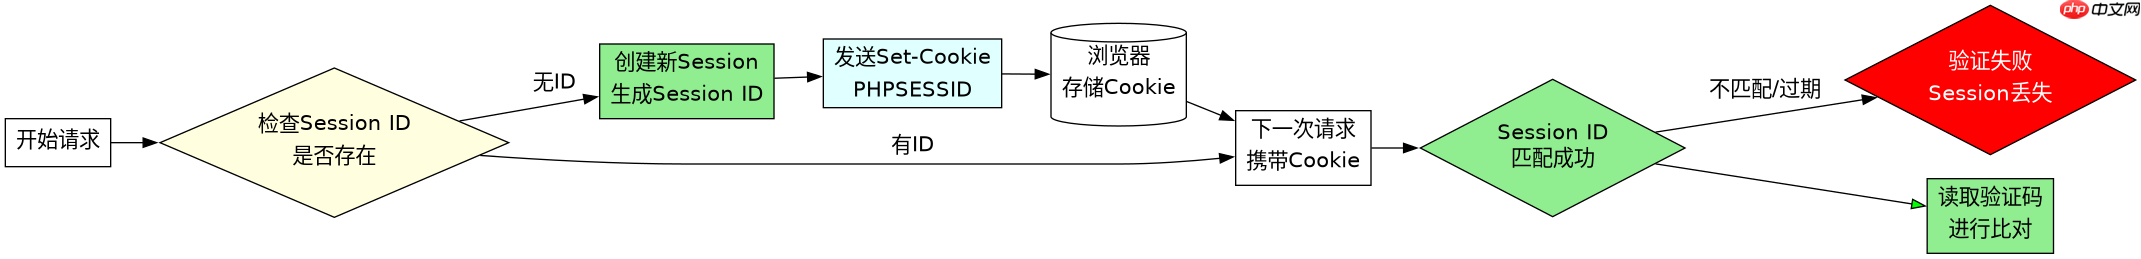
为什么Session ID在请求间丢失
Session ID丢失导致验证码无法匹配,最常见的原因是客户端浏览器禁用了Cookie,或者服务器生成的Session ID未能正确写入响应头。当使用session_start()时,PHP默认通过Set-Cookie头将Session ID发送给浏览器。如果网络中间件(如反向代理)修改了Header,或者域名与Cookie域不匹配,ID就会断裂。此外,如果在session_start()之前有任何HTML输出或空格,会导致Header已发送,从而无法设置Cookie,进而引发后续请求找不到Session数据。
session_start();
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $input_code = trim($_POST['code']);
    if (isset($_SESSION['captcha']) && strtolower($input_code) === strtolower($_SESSION['captcha'])) {
        echo "验证成功";
    } else {
        echo "验证失败或Session过期";
    }
} else {
    $_SESSION['captcha'] = strtoupper(substr(md5(time()), 0, 4));
    echo "请提交表单";
}
如何排查Session存储路径权限问题
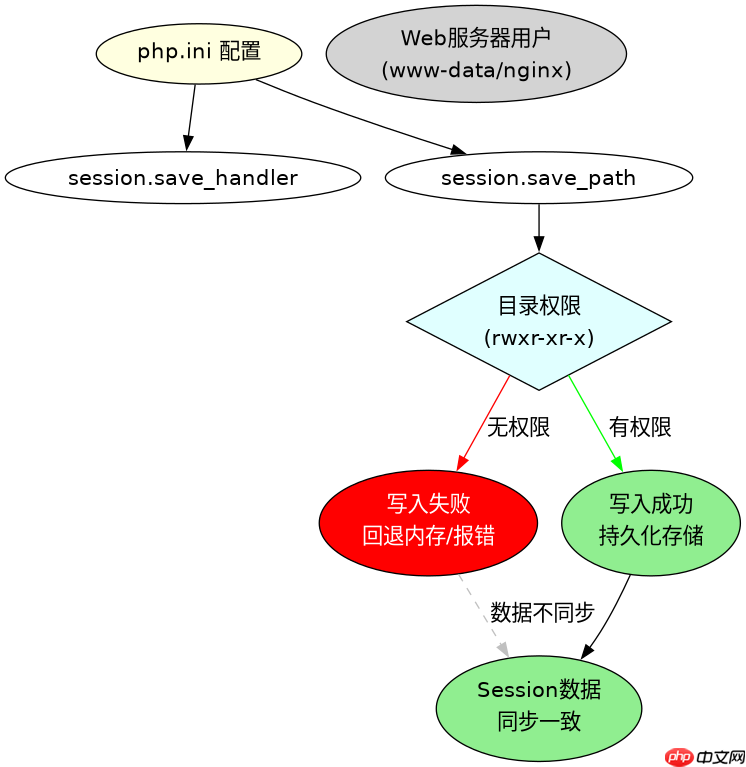
即使Session ID传递正常,如果服务器无法将Session数据持久化到磁盘或Redis,也会导致“对不上”的现象。这表现为新请求创建了新的Session文件,而旧验证码存储在另一个临时文件中。需要检查session.save_handler和session.save_path的配置。在Linux系统中,Web服务器用户(如www-data或nginx)必须对保存目录有读写执行权限。如果权限被拒绝,PHP会回退到内存存储或报错,具体取决于版本和配置,但通常会导致数据不同步。

记录结构化的Claude Code轨迹、影子git diff,并在代理行为需要法医级调试而非临时转录审查时回放分支。
立即学习“PHP免费学习笔记(深入)”;
// 检查当前Session配置
print_r(session_get_cookie_params());
echo session_save_path();

// 手动测试写入
$test_file = session_save_path() . '/test_session';
file_put_contents($test_file, 'test');
if (file_exists($test_file)) {
    echo "路径可写";
    unlink($test_file);
} else {
    echo "路径不可写,请检查权限";
}
基于验证码生成时机与Session初始化的具体问题
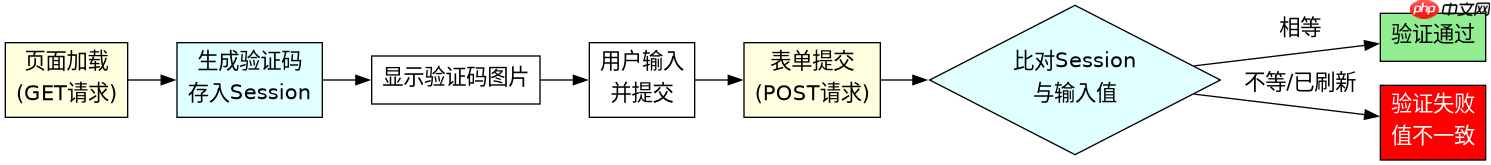
在代码实现中,一个常见的陷阱是在每次页面加载时都重新生成验证码,而不是仅在首次加载或刷新时生成。如果逻辑是每次请求都执行$_SESSION['captcha'] = ...,那么用户在提交表单时,服务器端存储的验证码已经是最新生成的,而用户输入的是上一屏看到的旧验证码,导致永远验证失败。正确的做法是将验证码生成逻辑限制在GET请求或非提交状态下,确保在用户看到验证码的那一刻,Session中存储的就是该值,直到用户提交POST请求进行比对。


















