








php7.3文件包含漏洞的彻底修复方法是:在代码中严格限制允许包含的文件路径,避免直接使用用户输入作为文件名。具体做法是定义一个白名单数组,只包含预期的合法文件,并使用`in_array()`函数验证用户输入是否在该白名单内。如果验证失败,则抛出异常或返回错误信息,从而防止攻击者通过构造恶意路径(如`../../etc/passwd`)来读取敏感文件或执行任意代码。
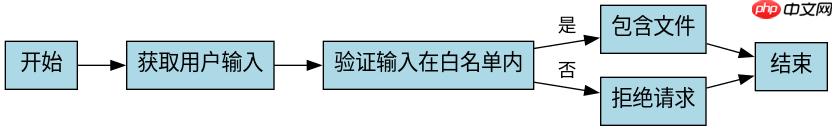
如何验证用户输入是否在白名单内
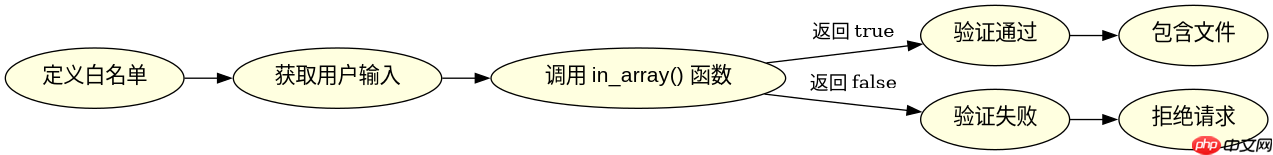
要验证用户输入是否在白名单内,可以使用`in_array()`函数。该函数检查给定的值是否存在于数组中。如果存在,返回`true`;否则返回`false`。例如,假设我们有一个白名单数组`$allowed_files`,其中包含`'index.php'`和`'about.php'`。当用户请求包含某个文件时,我们可以将用户输入的值与`$allowed_files`进行比较。如果用户输入的值不在白名单中,则拒绝该请求。
<?php
// 定义白名单
$allowed_files = ['index.php', 'about.php'];

// 获取用户输入的文件名
$user_input = $_GET['file'] ?? '';

// 验证用户输入是否在白名单内
if (in_array($user_input, $allowed_files)) {
    // 包含文件
    include_once $user_input;
} else {
    // 拒绝请求
    die('Invalid file requested.');
}
?>
上述代码首先定义了一个白名单数组`$allowed_files`,然后获取用户输入的文件名`$user_input`。接着,使用`in_array()`函数验证`$user_input`是否在`$allowed_files`中。如果验证通过,则包含文件;否则,拒绝请求并输出错误信息。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何处理用户输入中的特殊字符
处理用户输入中的特殊字符是防止文件包含漏洞的另一重要步骤。可以使用`basename()`函数提取用户输入中的文件名部分,去除路径信息。此外,还可以使用`htmlspecialchars()`函数对用户输入进行HTML实体编码,防止XSS攻击。例如,假设用户输入为`'../../etc/passwd'`,使用`basename()`函数后,结果为`'passwd'`。这样,即使攻击者尝试通过路径遍历来访问敏感文件,也无法成功。

<?php
// 定义白名单
$allowed_files = ['index.php', 'about.php'];

// 获取用户输入的文件名
$user_input = $_GET['file'] ?? '';

// 提取文件名部分
$file_name = basename($user_input);

// 验证文件名是否在白名单内
if (in_array($file_name, $allowed_files)) {
    // 包含文件
    include_once $file_name;
} else {
    // 拒绝请求
    die('Invalid file requested.');
}
?>
上述代码在获取用户输入后,使用`basename()`函数提取文件名部分,并将其存储在`$file_name`变量中。然后,使用`in_array()`函数验证`$file_name`是否在`$allowed_files`中。如果验证通过,则包含文件;否则,拒绝请求并输出错误信息。这种方法有效防止了路径遍历攻击。
基于程序中某个输入、条件或结果的具体问题
在程序运行过程中,如果用户输入的文件名既不在白名单中,又包含特殊字符,程序会如何处理?在上述代码中,如果用户输入为`'../../etc/passwd'`,使用`basename()`函数后,结果为`'passwd'`。由于`'passwd'`不在白名单`$allowed_files`中,程序会拒绝请求并输出错误信息`'Invalid file requested.'`。因此,无论用户输入多么复杂,只要不在白名单中,程序都会安全地拒绝该请求。


















