








发现symfony生产环境相关安全问题时,应通过security@symfony.com私下报告,在修复发布前不要提交公开issue或公开完整复现细节。symfony成为cna后,同一邮箱也用于已公开问题的cve编号申请与编号查询;先确认问题属于其职责项目,再整理受影响版本、触发条件和最小复现。
先核对项目和问题性质
Symfony的CNA范围包括symfony、symfony-cli、symfony-tools、twigphp和symfonycorp组织托管的项目,包含不再维护的版本。依赖库中的问题应联系相应项目或CNA,不因为应用基于Symfony就全部提交给Symfony。
官方安全政策将仅在调试、测试工具中出现且不应在生产环境启用的问题,与生产安全漏洞区分处理;分类有疑问时可以先发邮件询问,不要自行承诺一定获得CVE或奖励。
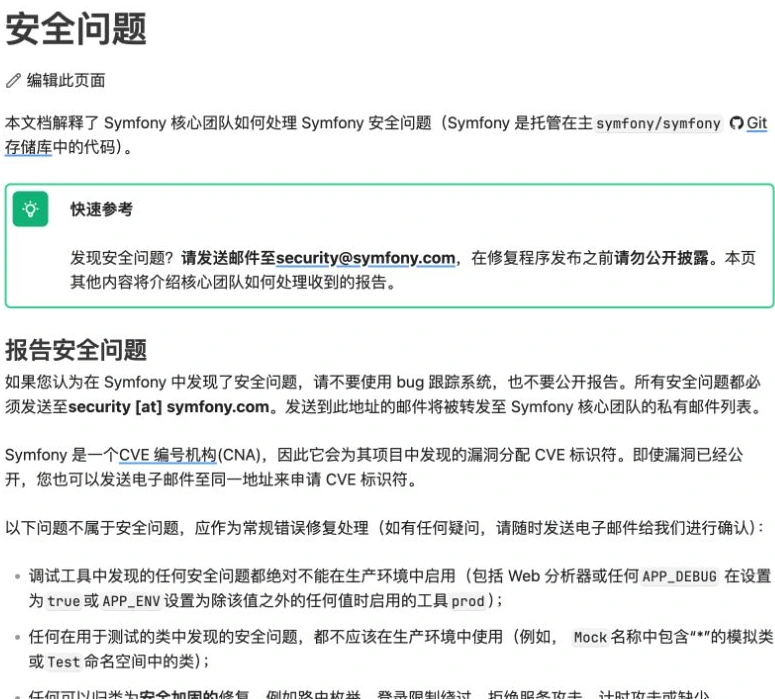
官方政策明确邮件入口,并要求修复前不要公开报告。
让报告能复现,也避免泄露真实数据
邮件中写清组件或仓库、实际版本、运行环境和触发前提,再提供最小复现步骤、预期与实际行为,以及可观察的安全影响。使用虚构数据或隔离环境的示例,移除真实口令、客户信息和访问令牌。已有本地修复建议时可附差异,但不要把未经确认的影响范围写成定论。

这些内容用于帮助维护者定位问题,不是额外的官方必填表单。发送前确认收件人为security@symfony.com,标题简述组件与现象;保存原始材料,后续补充沿用同一邮件线程,避免公开重复投递。
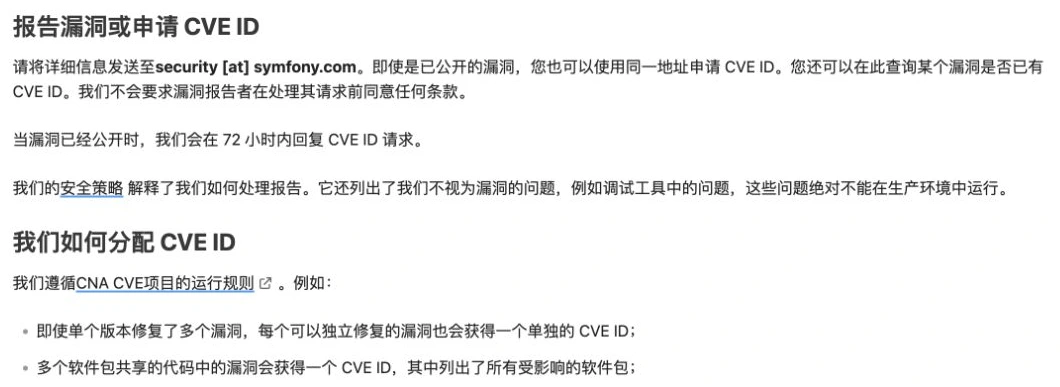
官方政策将已公开漏洞的编号请求回复时限单独说明。
已经公开的问题单独申请编号
若漏洞已经公开,可在同一邮箱提供公开说明、受影响项目、版本及修复关联,申请CVE ID或确认是否已有编号。政策说明会在72小时内回复已公开漏洞的CVE请求;这是回复请求的时限,不是保证72小时完成补丁。
可独立修复的多个问题通常分别编号,共享代码中的同一问题可在一个编号下列出多个软件包。收到编号后仍应核对公告中的版本范围、修复状态与发布安排,不把编号本身当作问题已经解决。
























