








symfony于11月17日宣布成为cve编号机构(cna),可为自身范围内的漏洞分配cve id并发布对应记录,根cna为red hat。新职责覆盖symfony及相关组织托管的项目,包括已停止维护的版本;获得编号不代表该版本重新得到维护,也不等于漏洞已经修复。
Symfony公告与CVE Program合作伙伴标识。
职责覆盖五个GitHub组织
官方列出的范围为symfony、symfony-cli、symfony-tools、twigphp与symfonycorp,涵盖框架、组件、UX、AI、命令行及相关工具等项目。第三方依赖的漏洞不自动进入Symfony职责范围,应由对应项目维护者或其CNA处理。
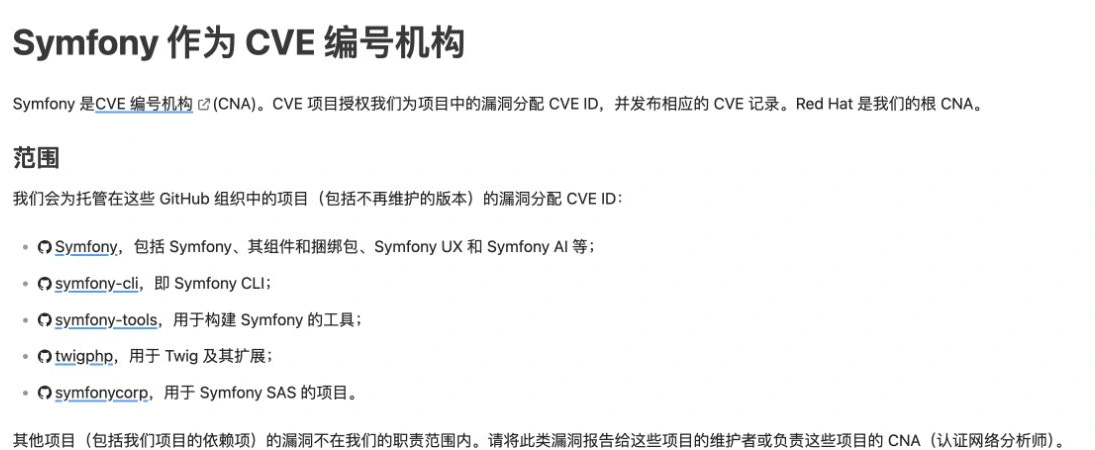
官方CNA政策同时说明第三方依赖不属于其直接编号范围。
减少编号等待,不改变公告入口
Symfony表示,过去借助外部平台取得编号可能出现等待,直接担任CNA后可以在安全公告发布时安排CVE ID,并在随后一天内发布相应CVE记录。GitHub Security Advisories、Symfony安全博客和FriendsOfPHP安全数据库仍是原有通报渠道。

新提供的symfony.com/cve-YYYY-NNNNN形式地址会将本机构分配的编号转到相应博客说明,不是所有外部机构CVE的通用查询入口。
一项编号对应什么问题
可独立修复的漏洞分别分配编号;多个软件包共享代码中的同一问题可共用一个编号,并列出全部受影响软件包。编号标识问题,受影响版本、修复版本和可用规避方式仍需查看各条公告,不能仅凭“已有CVE”推断风险已经解除。























