








在php中限制同一session重复请求验证码,核心做法是在生成验证码前检查session中是否已存在有效标识,若存在则直接返回或重定向,避免重复生成。具体实现时,需在session启动后判断特定键(如 captcha_generated)的状态,并在验证成功后重置该状态,从而确保一个session周期内只能成功获取一次验证码。
如何检测并阻止重复的验证码请求
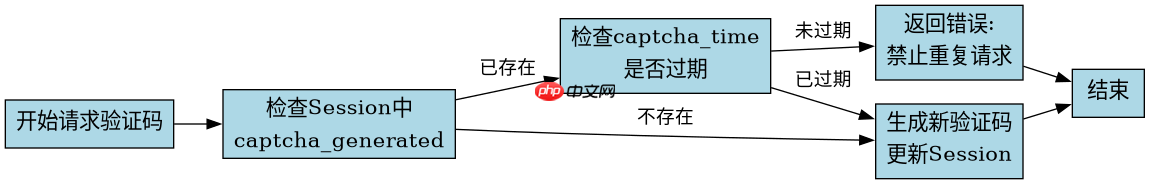
要阻止重复请求,必须在每次请求验证码接口时立即检查Session状态。如果检测到验证码已经生成且未过期,应直接拒绝新的生成请求。这通常通过设置一个布尔值或时间戳来实现,例如在Session中存储 captcha_time。当用户刷新页面或恶意循环请求时,后端能识别出该Session已在短时间内生成过验证码,从而跳过生成逻辑。
<?php
session_start();

// 配置:验证码有效期为300秒
$CAPTCHA_EXPIRY = 300;

// 检查是否已生成且未过期
if (isset($_SESSION['captcha_generated']) &&
    isset($_SESSION['captcha_time']) &&
    ($_SESSION['captcha_time'] + $CAPTCHA_EXPIRY) > time()) {
    // 已存在有效验证码,直接返回旧数据或提示
    echo json_encode(['status' => 'error', 'message' => '验证码已生成,请勿重复请求']);
    exit;
}

// 生成新验证码的逻辑
$captcha_code = strtoupper(substr(md5(time()), 0, 5));
$_SESSION['captcha_code'] = $captcha_code;
$_SESSION['captcha_generated'] = true;
$_SESSION['captcha_time'] = time();

// 输出图片等逻辑...
echo "New Captcha: " . $captcha_code;
?>
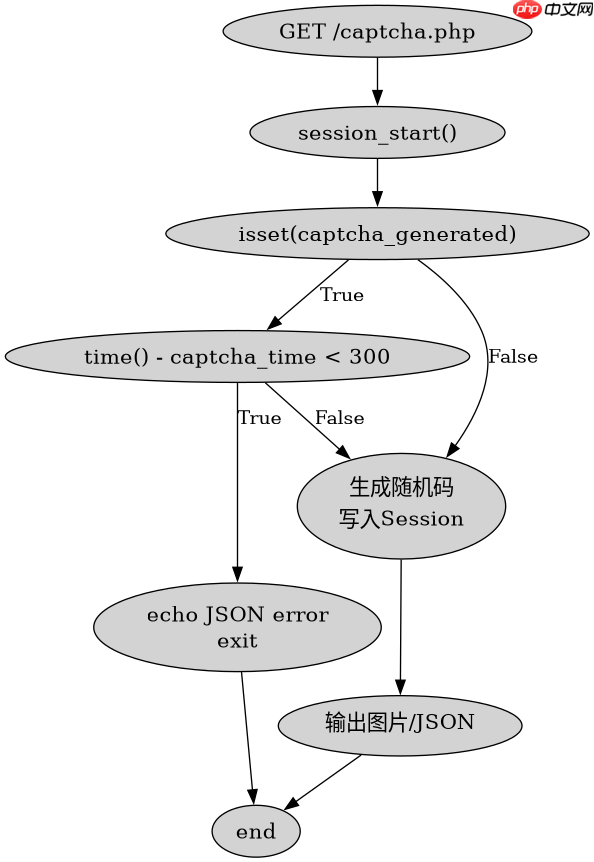
上述代码展示了基本的防重复机制。首先启动Session,然后检查 captcha_generated 和 captcha_time 是否存在。如果存在且当前时间与生成时间的差值小于设定的有效期(这里是300秒),则判定为重复请求,直接返回错误信息并终止脚本。只有当检查失败(即没有生成过或已过期)时,才会执行后续的验证码生成和Session写入操作。这种方式简单有效,适用于大多数Web应用。
立即学习“PHP免费学习笔记(深入)”;

记录结构化的Claude Code轨迹、影子git diff,并在代理行为需要法医级调试而非临时转录审查时回放分支。
如何在验证成功后重置状态以允许下次请求
仅仅防止重复生成是不够的,还需要在用户提交表单并验证通过后,清除或重置相关的Session状态,以便用户可以再次获取新的验证码。如果在验证成功后不重置状态,用户在刷新页面或进行下一次操作时将无法再获取验证码,导致功能失效。因此,验证逻辑必须包含清理 captcha_generated 和 captcha_time 的步骤。

<?php
session_start();

// 假设这是表单提交处理逻辑
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $input_code = $_POST['captcha_input'];
    $stored_code = $_SESSION['captcha_code'] ?? '';

    if ($input_code === $stored_code) {
        // 验证成功
        echo "Verification Successful";

        // 关键步骤:重置状态,允许下次请求
        unset($_SESSION['captcha_generated']);
        unset($_SESSION['captcha_time']);
        unset($_SESSION['captcha_code']);
    } else {
        // 验证失败,可以选择保留或重置,这里选择保留以防暴力破解
        echo "Verification Failed";
    }
}
?>
这段代码演示了验证成功后的处理流程。当用户输入的验证码与Session中存储的 captcha_code 匹配时,除了执行成功的业务逻辑外,必须调用 unset() 函数清除 captcha_generated、captcha_time 和 captcha_code。这样做的目的是将Session恢复到初始状态,使得下一次请求验证码接口时,之前的检查条件不再满足,从而允许生成新的验证码。如果不执行这些清除操作,用户的Session将被永久锁定在“已生成”状态,除非Session自然过期或被手动销毁。
基于Session中captcha_time字段的具体问题
在实际开发中,基于 captcha_time 字段的一个常见问题是时区不一致导致的验证码提前过期或长期有效。如果服务器设置的时区与开发者本地测试时区不同,或者客户端与服务器时间存在较大偏差,基于 time() 计算的有效期可能会出现意外情况。例如,服务器时间比预期快,可能导致验证码刚生成就显示过期;反之,则可能延长攻击者的尝试窗口。解决这一问题需要确保服务器环境中的时区设置正确,并在必要时使用UTC时间进行计算,以保证跨地域访问的一致性。


















