








java 单元测试无法直接替代渗透测试,但可以通过集成 owasp zap 的命令行工具或 java api,在 ci/cd 流水线中自动发起针对本地运行应用的扫描请求,从而验证防御能力。具体做法是启动应用服务,调用 zap 执行被动或主动扫描,解析返回的 json 报告并断言关键漏洞(如 sql 注入、xss)的数量为零,以此实现自动化安全验证。

ZAP 命令行如何集成到 Maven 插件中
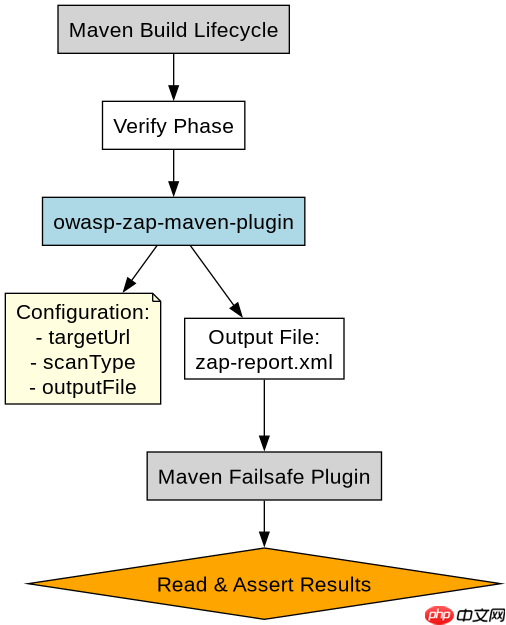
通过配置 owasp-zap-maven-plugin,可以在 verify 阶段自动触发扫描。该插件支持指定目标 URL、扫描类型(被动或主动)以及输出格式。配置完成后,Maven 会启动 ZAP Daemon,执行扫描并将结果保存为 XML 或 JSON 文件,随后可通过 failsafe 插件读取这些文件进行断言。
<plugin>
    <groupId>org.owasp</groupId>
    <artifactId>zap-maven-plugin</artifactId>
    <version>2.9.0</version>
    <configuration>
        <zapPort>8090</zapPort>
        <targetUrl>http://localhost:8080</targetUrl>
        <scanType>spider</scanType>
        <outputFile>target/zap-report.xml</outputFile>
    </configuration>
    <executions>
        <execution>
            <phase>verify</phase>
            <goals>
                <goal>start</goal>
                <goal>scan</goal>
                <goal>alertsummary</goal>
            </goals>
        </execution>
    </executions>
</plugin>
上述配置会在 Maven 构建时启动 ZAP 守护进程,监听 8090 端口,并对 http://localhost:8080 进行蜘蛛爬取。扫描结束后,生成 zap-report.xml。开发者需确保应用在测试前已启动,且 ZAP 插件版本与当前 Java 环境兼容。若扫描发现高危漏洞,插件默认会抛出异常中断构建,从而实现防御能力的自动化验证。
立即学习“Java免费学习笔记(深入)”;

如何通过 Java API 编程控制 ZAP 扫描流程
使用 owasp-zap-v2.4 Java SDK 可以更灵活地控制扫描过程。通过实例化 ZapClient,可以手动触发 spider、ascan 和 passive scan 等模块,并实时获取扫描状态。这种方式适合需要自定义扫描策略或动态调整目标的场景。API 调用返回的对象包含漏洞详情,便于在代码中进行细粒度的断言处理。

import org.zaproxy.clientapi.core.ClientApi;
import org.zaproxy.clientapi.core.ApiResponse;

public class ZapIntegrationTest {
    public static void main(String[] args) throws Exception {
        ClientApi api = new ClientApi("localhost", 8090);

        // 启动 Spider 扫描
        ApiResponse spider = api.spider.scan("http://localhost:8080");
        System.out.println("Spider started: " + spider);

        // 等待扫描完成
        while (true) {
            int progress = Integer.parseInt(api.spider.status().get(0));
            if (progress == 100) break;
            Thread.sleep(1000);
        }

        // 获取告警列表
        ApiResponse alerts = api.core.alerts();
        System.out.println("Alerts count: " + alerts.get(0).length());
    }
}
该示例代码展示了如何使用 Java API 启动 Spider 扫描并等待其完成。通过轮询 spider.status() 获取进度,当进度达到 100 时停止等待。随后调用 core.alerts() 获取所有发现的漏洞告警。开发者可根据告警数量或严重程度进行断言,例如要求高危漏洞数量为 0。此方法允许在单元测试中嵌入更复杂的安全验证逻辑,如针对不同用户角色执行不同的扫描策略。
扫描报告中如何识别并过滤误报漏洞
ZAP 扫描报告可能包含误报,特别是在处理动态内容或特定业务逻辑时。通过解析报告中的 alert 节点,可以检查 risk、confidence 和 desc 字段来过滤误报。例如,将 confidence 设置为 High 仅保留高置信度漏洞,或根据 desc 中的关键词排除已知误报项。此外,可结合 ignoreNode 配置忽略特定路径的扫描结果。
<!-- zap-config.xml -->
<ignoreNodes>
    <ignoreNode>
        <url>http://localhost:8080/api/test</url>
        <method>GET</method>
    </ignoreNode>
</ignoreNodes>
上述配置片段展示了如何在 ZAP 配置中忽略特定 URL 和方法的扫描结果。通过定义 ignoreNode,可以避免对已知安全或无需扫描的路径产生误报。在实际应用中,建议定期审查扫描报告,更新忽略规则,以确保验证结果的准确性。同时,结合人工复核机制,进一步降低误报对开发效率的影响。


















