








在 nginx 中配置灰度发布的子域名分流,核心做法是利用 `server_name` 指令匹配特定的子域名(如 `v1.api.example.com`),并在对应的 `server` 块中将请求代理到专门部署的灰度版本后端集群。通过 dns 解析将部分流量指向该子域名,即可实现基于域名的流量隔离与灰度验证。
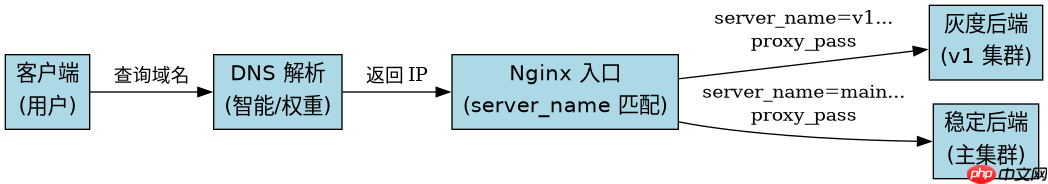
v1 子域名如何指向灰度后端
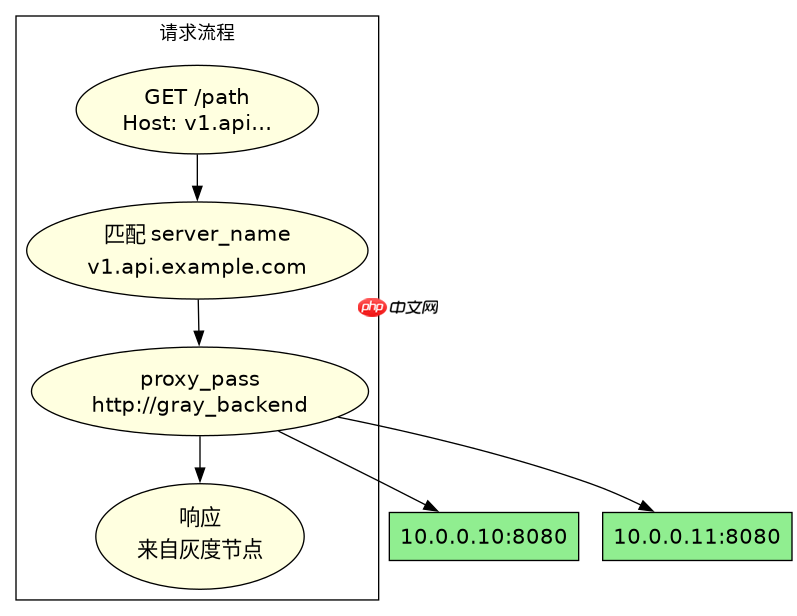
当访问 `v1.api.example.com` 时,Nginx 会将其路由至灰度后端服务器组。这要求 Nginx 配置中显式定义一个监听该域名的 server 块,并通过 `proxy_pass` 指向灰度环境的 upstream 地址。
upstream gray_backend {
    server 10.0.0.10:8080;
    server 10.0.0.11:8080;
}

server {
    listen 80;
    server_name v1.api.example.com;

    location / {
        proxy_pass http://gray_backend;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
上述配置中,`upstream gray_backend` 定义了灰度后端的 IP 列表。当请求进入 `v1.api.example.com` 时,Nginx 会将请求转发给这两个灰度节点。生产环境的主域名 `api.example.com` 则应配置另一个 server 块指向稳定版后端,从而在入口层完成分流。

主域名流量如何保持不受影响
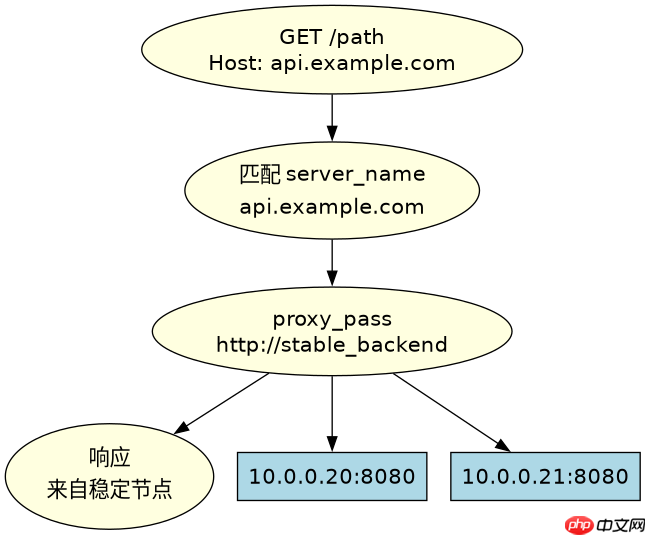
主域名 `api.example.com` 的流量应继续指向稳定版后端,确保大多数用户不受灰度发布影响。通过在 Nginx 中为不同域名配置独立的 server 块,可以实现流量的精确控制。
upstream stable_backend {
    server 10.0.0.20:8080;
    server 10.0.0.21:8080;
}

server {
    listen 80;
    server_name api.example.com;

    location / {
        proxy_pass http://stable_backend;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
此配置确保了 `api.example.com` 的请求始终由稳定版后端处理。结合 DNS 层面的配置,可以将少量用户的解析记录指向 `v1.api.example.com`,从而实现小比例流量的灰度测试。这种基于子域名的方式简单直观,便于监控和回滚。
DNS 解析如何配合实现灰度流量引入
灰度发布的关键在于如何将少量真实流量引导至灰度子域名。通常的做法是在 DNS 层面进行配置,例如使用智能 DNS 或负载均衡器的 DNS 解析功能,根据用户 ID、地域或随机权重,将部分请求解析到 `v1.api.example.com`,其余请求解析到 `api.example.com`。Nginx 本身不处理 DNS 解析,它只负责接收已解析的 HTTP 请求并根据 `server_name` 进行路由。因此,灰度流量的引入依赖于上游 DNS 或网关的配置,Nginx 仅作为执行者,确保目标域名被正确代理到对应的后端集群。


















