








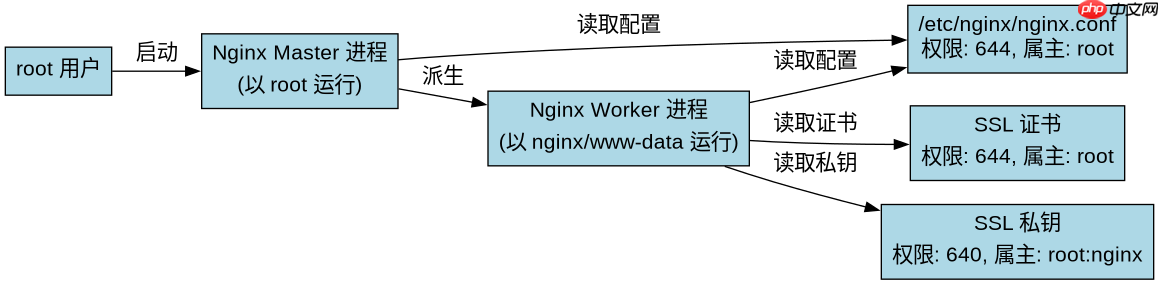
linux 中 nginx 配置文件权限的正确设置是:主配置文件 /etc/nginx/nginx.conf 及其包含的目录(如 /etc/nginx/conf.d/)的所有者应为 root,权限设为 644;而配置文件中引用的资源文件(如 ssl 证书、密钥等)若需被 nginx worker 进程读取,则必须赋予 nginx 用户或 www-data 用户读取权限。nginx 启动时由 root 解析配置并生成 worker 进程,worker 进程以非特权用户运行,因此配置文件本身无需对 worker 用户开放写权限,但需确保其能读取所有依赖的资源。
为什么 Nginx 配置文件所有者必须是 root?
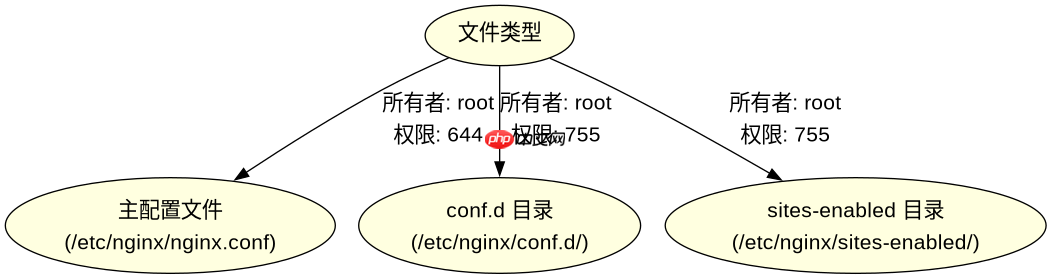
Nginx 的主进程在启动时以 root 身份运行,负责解析配置文件并绑定 privileged ports(如 80 和 443)。由于主进程需要读取整个配置树,包括 /etc/nginx/nginx.conf 及 /etc/nginx/sites-enabled/ 下的所有文件,这些文件必须由 root 拥有,以防止未授权用户篡改配置导致服务劫持或信息泄露。权限 644 表示 owner (root) 可读写,group 和其他用户仅可读,这符合最小权限原则。
sudo chown -R root:root /etc/nginx
sudo chmod -R 644 /etc/nginx/*.conf
sudo chmod -R 755 /etc/nginx/conf.d/
sudo chmod -R 755 /etc/nginx/sites-enabled/
ls -l /etc/nginx/nginx.conf
# 输出示例:
# -rw-r--r-- 1 root root 1024 Jan 1 00:00 /etc/nginx/nginx.conf
上述命令将 /etc/nginx 下所有 .conf 文件设为 644,目录设为 755。验证时可通过 ls -l 确认所有者为 root,且无其他用户的写权限。若误设为 666 或 777,任何用户均可修改配置,可能导致恶意重定向或注入。

SSL 证书和密钥文件的权限应如何设置?
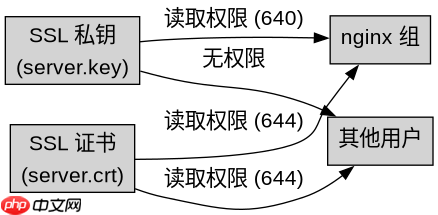
当 Nginx 配置中使用 ssl_certificate 和 ssl_certificate_key 指令时,worker 进程(通常以 nginx 或 www-data 用户运行)需要读取这些文件。若权限过严(如 600 且属主为 root),worker 将无法访问,导致 HTTPS 服务失败。正确做法是将证书文件设为 644(公开可读),而私钥文件设为 600 或 640,并将 group 设为 nginx 或 www-data,使该组用户可读取。
# 假设使用 nginx 用户
sudo chown root:nginx /etc/nginx/ssl/server.key
sudo chmod 640 /etc/nginx/ssl/server.key
sudo chown root:root /etc/nginx/ssl/server.crt
sudo chmod 644 /etc/nginx/ssl/server.crt
ls -l /etc/nginx/ssl/
# 输出示例:
# -rw-r----- 1 root nginx 1704 Jan 1 00:00 server.key
# -rw-r--r-- 1 root root 1318 Jan 1 00:00 server.crt
此设置确保只有 nginx 组的成员(即 worker 进程)能读取私钥,而其他用户无法访问。若使用 www-data 用户,请将 group 替换为 www-data。测试时可通过 nginx -t 验证配置合法性,若出现 “permission denied” 错误,说明权限未正确配置。
如果 Nginx worker 进程无法读取配置文件会怎样?
若 /etc/nginx/nginx.conf 或其包含的文件对 worker 进程不可读,Nginx 将在启动时抛出 “open() "/etc/nginx/nginx.conf" failed (13: Permission denied)” 错误,导致服务无法启动。这是因为 worker 进程继承自 master 进程的用户上下文,若配置文件属主非 root 或权限不足,worker 将无法加载配置。解决方法是恢复 root 所有权和 644 权限,并确保 SELinux 或 AppArmor 策略允许 Nginx 读取 /etc/nginx 目录。





















