








在 nginx 中实现多租户系统的独立路径重写,核心做法是利用正则表达式捕获 url 中的租户标识(如子域名或路径前缀),将其存入变量,随后通过 `if` 指令判断该变量并应用特定的 `rewrite` 规则。这样做可以将不同租户的请求动态映射到各自的业务目录或后端服务,同时保持主配置的结构化。如果租户标识缺失或未匹配任何已知规则,nginx 会按默认逻辑处理或返回错误,确保请求不迷路。
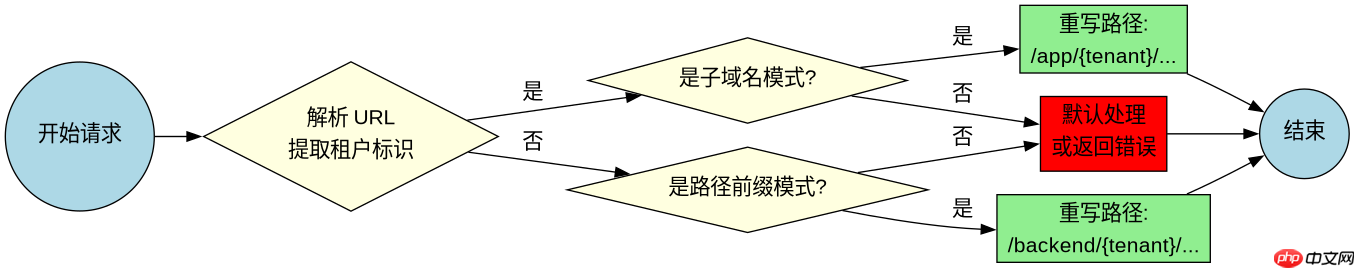
如何根据子域名提取租户 ID 并重写路径
当多租户系统采用子域名模式(如 tenant-a.example.com)时,可以通过 `server_name` 的正则匹配将租户 ID 提取到变量中,并在 `location` 块中使用 `rewrite` 将请求重定向到统一入口或特定目录。这种方法利用了 Nginx 的正则捕获组功能,能够灵活适应不同租户的命名规范。只要子域名格式符合预期,租户 ID 就会被正确识别并用于后续的路径拼接或重写。

server {
    listen 80;
    server_name ~^(?<tenant>[a-z0-9-]+)\.example\.com$;

    location / {
        # 将租户ID作为参数传递给后端,或者重写内部路径
        rewrite ^/(.*)$ /app/$tenant/$1 last;
    }
}
上述配置中,`server_name` 使用正则表达式 `~^` 来匹配子域名,并将匹配到的 `[a-z0-9-]+` 部分存储为变量 `$tenant`。在 `location /` 块中,`rewrite` 指令将原始请求路径 `/path/to/resource` 重写为 `/app/$tenant/path/to/resource`。这里的 `last` 标志表示重写完成后,Nginx 会重新搜索匹配的 `location` 块,从而可能触发针对 `/app/...` 的进一步处理。这种机制确保了每个子域名的请求都能被隔离到对应的租户目录下。

如何基于路径前缀区分租户并应用独立规则
对于采用路径前缀模式(如 example.com/tenant-a/)的多租户系统,需要在 `location` 块中使用正则匹配来识别租户前缀,并根据不同的租户应用不同的重写规则。这种方式允许在同一域名下通过 URL 路径结构来隔离租户数据。通过定义多个 `location` 或使用带有条件的 `rewrite`,可以精确控制每个租户的请求流向。若未指定租户前缀,可设置默认租户或拒绝访问。

server {
    listen 80;
    server_name example.com;

    location ~ ^/(?<tenant>[a-z0-9-]+)/(.*)$ {
        # 假设租户 'alpha' 有特殊规则
        if ($tenant = 'alpha') {
            rewrite ^/alpha/(.*)$ /backend/alpha-service/$1 last;
        }
        # 默认规则:其他租户
        rewrite ^/(?<tenant>[a-z0-9-]+)/(.*)$ /backend/default/$tenant/$2 last;
    }
}
在这个配置中,`location ~ ^/(?$tenant` 和 `$2` 变量。`if` 指令用于检查租户是否为 'alpha',如果是,则应用特定的重写规则,将其转发到 `/backend/alpha-service/`。对于其他租户,执行默认的 `rewrite` 规则,将请求转发到 `/backend/default/$tenant/$2`。这种结构允许为特定租户定制行为,同时保持通用逻辑的一致性。
当租户变量为空时 rewrite 的行为是什么
当请求路径中不包含有效的租户标识,导致 `$tenant` 变量为空或未定义时,`rewrite` 指令的行为取决于具体的正则匹配结果和 `if` 条件。如果正则表达式未能匹配,请求将不会进入相应的 `location` 块,而是继续尝试其他 `location` 匹配或返回 404。如果在 `location` 块内使用了 `if` 且变量为空,条件判断通常为假,从而跳过特定的重写规则,执行后续的默认逻辑或保持原路径不变。这种机制防止了因缺少租户信息而导致的错误路由。


















