








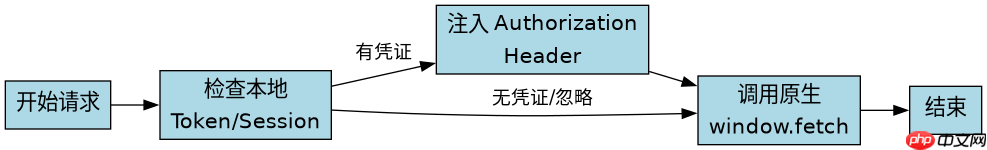
通过拦截器模式实现请求数据预授权策略,核心是在发起网络请求前统一处理鉴权逻辑。具体做法是封装一个自定义的 fetch 函数,在内部先检查本地存储的 token 或用户状态,若有效则自动注入 header,否则触发登录流程或拒绝请求。
如何拦截并修改请求头以携带凭证?
利用 JavaScript 的原型链扩展能力,可以重写全局 window.fetch 方法来实现透明的凭证注入。在重写的函数中,解析原始配置对象,将获取到的认证信息添加到 headers 字段中,然后调用原生 fetch 执行请求。这种方式对业务代码无侵入,所有后续的网络请求都会自动携带预授权的凭证。
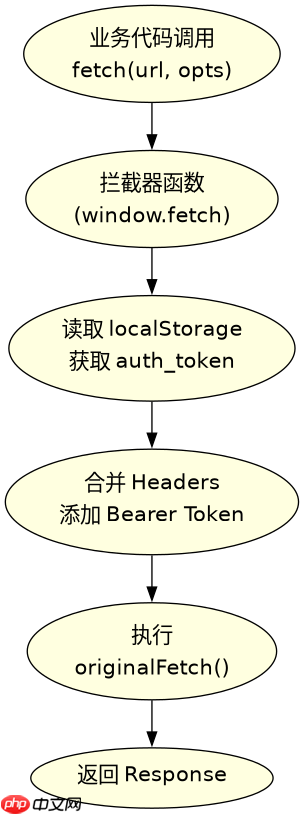
const originalFetch = window.fetch;
window.fetch = async function(url, options = {}) {
    const token = localStorage.getItem('auth_token');
    if (token) {
        options.headers = {
            ...options.headers,
            'Authorization': `Bearer ${token}`
        };
    }
    return originalFetch.call(this, url, options);
};
如何处理 Token 过期导致的 401 错误?
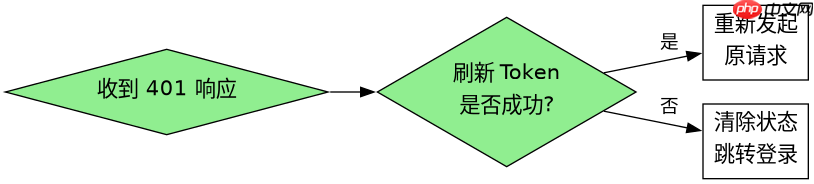
当服务器返回 401 状态码时,说明当前的预授权凭证已失效。此时应在拦截器中捕获该异常,触发刷新 Token 的逻辑。如果刷新成功,使用新的 Token 重新发起原请求;如果刷新失败,则清除本地状态并重定向到登录页。这种重试机制保证了用户在 Token 短暂过期时不会中断操作。

立即学习“Java免费学习笔记(深入)”;
async function retryWithNewToken(originalRequest) {
    try {
        const newToken = await refreshAccessToken();
        originalRequest.headers['Authorization'] = `Bearer ${newToken}`;
        return fetch(originalRequest.url, originalRequest.options);
    } catch (error) {
        console.error('Auth failed', error);
        window.location.href = '/login';
    }
}
基于拦截器中未检测到 Token 时的具体行为是什么?
当拦截器执行到检查步骤但发现本地存储中没有有效的 Token 时,程序会直接阻断当前请求的执行。此时不会向服务器发送任何数据,而是立即抛出一个错误或返回一个被拒绝的 Promise,从而防止未授权的数据访问尝试。开发者可以在业务层捕获这个错误,引导用户进行身份验证。

















