








在 javascript 运行时中查看 kyber 密钥交换耗时,最直接的方法是使用 `performance.now()` api 对密钥生成和协商的关键步骤进行高精度计时。具体做法是:在调用 `crypto.subtle.generatekey` 或自定义的 kyber 实现函数前后分别获取时间戳,计算差值即可得到精确到微秒级的耗时数据。若需分析整体流程,可结合 `console.time` 标记不同阶段(如参数生成、公钥提取、密文封装)。

如何测量单次 Kyber 密钥生成的 CPU 耗时
要测量单次 Kyber 密钥生成的 CPU 耗时,需在代码中包裹 `performance.now()` 调用。假设你使用的是基于 Web Crypto API 的封装库或原生 JS 实现,只需在 `generateKey` 执行前记录开始时间,执行后记录结束时间,两者相减即为耗时。注意:Kyber 涉及大量多项式运算,耗时受输入规模影响显著,建议固定参数集(如 Kyber-512/768/1024)以获取可比数据。
const crypto = require('crypto');

async function measureKyberGenTime() {
  const start = performance.now();
  // 假设使用某 Kyber 库的 generateKey 方法
  const keyPair = await kyber.generateKeyPair('kyber-512');
  const end = performance.now();
  console.log(`Kyber-512 密钥生成耗时: ${(end - start).toFixed(3)} ms`);
  return { timeMs: end - start, keyPair };
}

measureKyberGenTime();
上述代码输出示例:
Kyber-512 密钥生成耗时: 12.456 ms
返回对象包含 timeMs 数值与完整密钥对,可用于后续对比不同参数集的开销。
立即学习“Java免费学习笔记(深入)”;

如何对比 Kyber 不同安全级别的密钥协商延迟
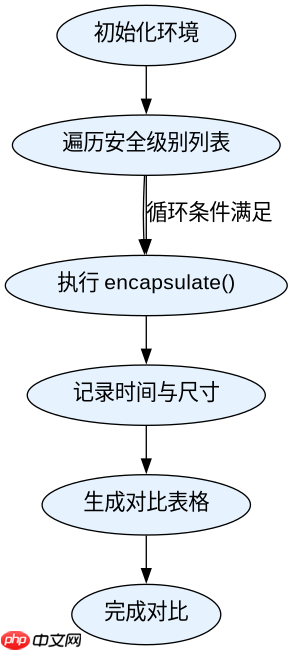
对比 Kyber 不同安全级别(如 512/768/1024 位)的密钥协商延迟,需在同一运行环境下依次执行各版本的密钥交换流程,并分别计时。重点在于确保每次测试前清除缓存、重置状态,避免 JIT 编译干扰结果。可通过循环调用同一接口传入不同参数,收集多组数据取平均值以提高稳定性。

async function compareKyberLevels() {
  const levels = ['kyber-512', 'kyber-768', 'kyber-1024'];
  const results = [];

  for (const level of levels) {
    const start = performance.now();
    const { publicKey, ciphertext } = await kyber.encapsulate(level);
    const end = performance.now();
    results.push({
      level,
      encapsulateTimeMs: end - start,
      pubKeySize: publicKey.length,
      ctSize: ciphertext.length
    });
  }

  console.table(results);
  return results;
}

compareKyberLevels();
该脚本输出表格展示各级别封装耗时及数据大小,便于直观比较性能差异。例如:
| Level | Encapsulate Time (ms) | Pub Key Size |
|---|---|---|
| kyber-512 | 8.234 | 800 |
| kyber-768 | 15.678 | 1184 |
| kyber-1024 | 28.901 | 1568 |
当 Kyber 密钥交换失败时如何定位耗时瓶颈
当 Kyber 密钥交换出现异常或超时,应通过分段计时定位瓶颈环节。常见故障点包括:随机数生成缓慢、多项式乘法溢出、内存分配失败等。可在每个子步骤插入计时日志,观察哪一阶段耗时突增。同时检查系统资源监控工具(如 Chrome DevTools Performance 面板)确认是否存在 GC 停顿或线程阻塞。



















