








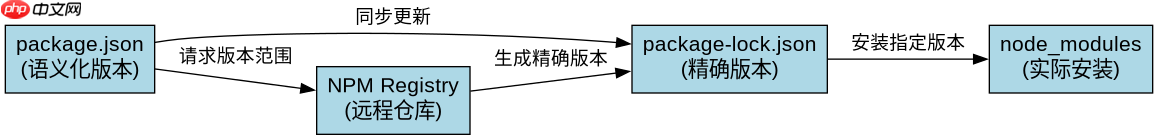
通过锁定依赖树的具体版本来实现,核心做法是提交并维护 package-lock.json 文件。在初始化项目时运行 npm install,npm 会自动解析所有依赖的精确版本号并生成该文件。后续团队成员或 ci/cd 环境只需执行 npm ci,即可严格依据锁文件中的记录安装完全一致的依赖包,从而避免版本漂移。
如何确保团队安装与开发环境一致的依赖
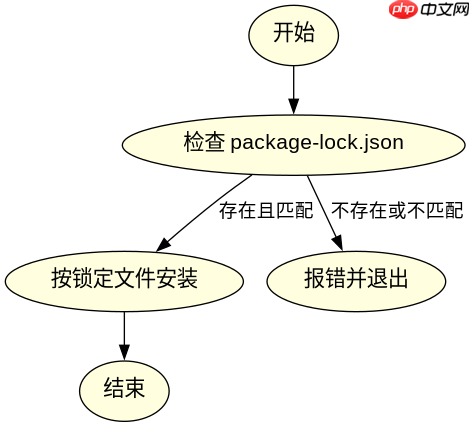
使用 npm ci 命令可以确保团队安装与开发环境一致的依赖。该命令会读取 package-lock.json 并直接安装其中记录的精确版本,跳过 package.json 中的语义化版本范围解析。这种方式不仅速度快,而且如果锁文件与实际请求不匹配会报错,保证了环境的一致性。
{
  "name": "locked-project",
  "version": "1.0.0",
  "dependencies": {
    "lodash": "^4.17.21"
  }
}
上述 package.json 定义了 lodash 的范围。当运行 npm ci 时,NPM 会查找锁文件中记录的 4.17.21 具体版本进行安装,而不是去仓库拉取最新的符合 ^4.17.21 的版本。
立即学习“Java免费学习笔记(深入)”;

如何处理依赖冲突导致的锁定失败
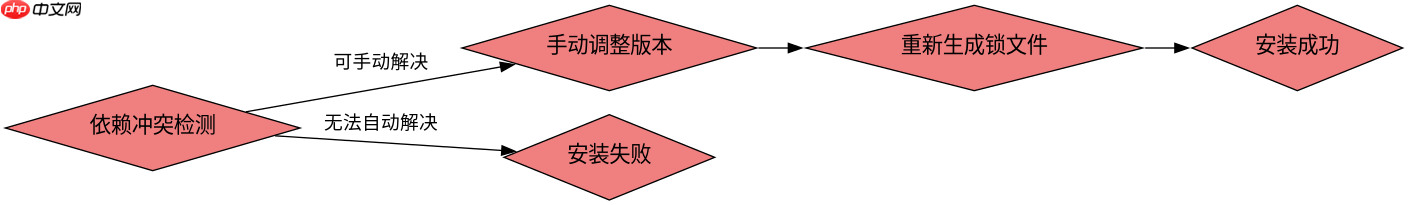
当子依赖之间存在版本冲突且无法自动解决时,NPM 会在控制台输出错误信息并停止安装。此时需要手动调整 package.json 中的依赖版本范围,或者使用 npm update 重新生成锁文件以解决冲突。这种机制确保了在出现不可调和的依赖关系时,系统不会静默失败,而是提示开发者介入。
{
  "name": "conflict-project",
  "version": "1.0.0",
  "dependencies": {
    "lib-a": "1.0.0",
    "lib-b": "1.0.0"
  }
}
假设 lib-a 和 lib-b 都依赖不同版本的 shared-lib,npm ci 会因冲突而失败。开发者需检查 package.json 并统一 shared-lib 的版本要求,然后重新运行 npm install 更新锁文件。
基于 package-lock.json 中 resolved 字段的具体问题
package-lock.json 中的 resolved 字段记录了依赖包的确切下载地址和哈希值。这个字段确保了即使上游包被删除或替换,NPM 也能从指定的 URL 获取到完全相同的代码内容,从而实现真正的可重现构建。

















