





讲师中心 微信公众号

工具推荐

视频效率加速
updream

一键生成高质量推广成片

SoundView
SoundView

字幕擦除翻译、配音口型同步

立刻MV
立刻MV

低成本歌曲 MV、视频生成

剧云
剧云

中文短剧剧本制作平台

PHP7.4文件包含漏洞如何彻底修复详细教程

星晨酱_7745

星晨酱_7745

发布时间:2026-11-18 09:23:19

|

746人浏览过

|

来源于php中文网

原创

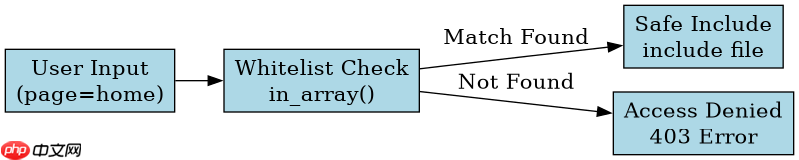
彻底修复php7.4文件包含漏洞的核心做法是:严禁将用户输入直接拼接到文件路径中,必须使用白名单机制对文件名进行严格校验。具体实现时,应定义一个允许访问的文件列表数组,利用in_array()或array_key_exists()函数验证请求参数是否在该列表中,只有匹配成功才执行include或require操作。这种做法能从根本上阻断攻击者通过../等路径遍历符号读取敏感文件或执行恶意代码的可能。
PHP7.4文件包含漏洞如何彻底修复详细教程

如何构建安全的文件包含白名单

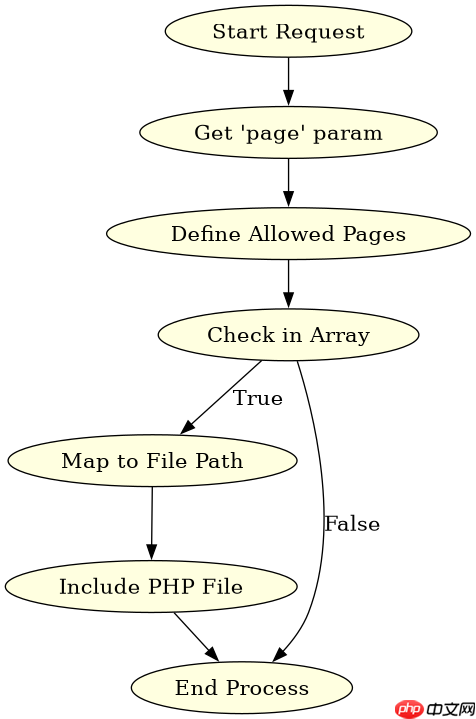
构建白名单的关键在于预先定义合法的文件集合,并在每次请求时进行精确比对。开发者需要创建一个包含所有允许加载的页面或模块名称的数组,例如$allowed_pages。当接收到GET或POST传来的page参数时,不应直接将其用于文件路径拼接,而是先检查该参数是否存在于白名单数组中。如果存在,则从预定义的路径映射表中获取实际的文件路径;如果不存在,则拒绝访问并返回错误信息。这种方法避免了动态解析用户输入带来的不确定性,确保了只有受控的资源才能被加载。
PHP7.4文件包含漏洞如何彻底修复详细教程

<?php
// 定义允许访问的页面白名单
$allowed_pages = ['home', 'about', 'contact', 'faq'];

// 获取用户输入的页面参数,默认值为 home
$page = $_GET['page'] ?? 'home';

// 检查输入是否在白名单中
if (in_array($page, $allowed_pages, true)) {
    // 定义页面到文件路径的映射关系
    $file_map = [
        'home' => '/var/www/html/views/home.php',
        'about' => '/var/www/html/views/about.php',
        'contact' => '/var/www/html/views/contact.php',
        'faq' => '/var/www/html/views/faq.php'
    ];
    
    // 安全地包含文件
    include $file_map[$page];
} else {
    http_response_code(403);
    echo "Access Denied: Invalid page parameter.";
}
?>

上述代码展示了完整的白名单校验流程。首先通过$_GET['page'] ?? 'home'获取参数并提供默认值,防止未定义索引警告。接着使用in_array($page, $allowed_pages, true)进行严格类型检查,确保输入字符串与白名单中的项完全一致。只有验证通过后,才通过$file_map字典获取固定的服务器绝对路径。这种设计使得即使攻击者传入../../etc/passwd%00这样的恶意 payload,也会因为不在白名单中被拦截,从而彻底消除文件包含风险。

立即学习“PHP免费学习笔记(深入)”;

Build MCP servers and clients for PHP applications with the official PHP SDK

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

下载

如何处理动态模块加载时的路径隔离

在处理动态模块或插件加载时,除了白名单校验,还需要实施路径隔离策略,防止目录穿越攻击。即使使用了白名单,也应确保最终生成的文件路径位于特定的根目录下。可以通过realpath()函数解析文件的绝对路径,并检查该路径是否以预期的安全目录开头。此外,禁用allow_url_include配置项也是必要的防御措施,它能阻止远程URL的文件包含尝试。结合路径前缀检查和配置限制,可以形成多层防御体系,确保即便白名单逻辑出现疏漏,攻击者也无法跳出安全沙箱。

PHP7.4文件包含漏洞如何彻底修复详细教程

<?php
// 定义安全根目录
$safe_root = '/var/www/html/modules/';

// 假设有一个模块名
$module = $_GET['module'] ?? '';

// 白名单校验
$allowed_modules = ['auth', 'payment', 'notification'];
if (!in_array($module, $allowed_modules, true)) {
    die('Invalid module');
}

// 构建潜在的文件路径
$potential_path = $safe_root . $module . '.php';

// 解析真实路径并进行隔离检查
$real_path = realpath($potential_path);

// 检查解析后的路径是否仍在安全根目录下
if ($real_path && strpos($real_path, $safe_root) === 0) {
    include $real_path;
} else {
    die('Path traversal attempt detected');
}
?>

这段代码在基础白名单之上增加了路径隔离层。首先定义$safe_root为模块所在的绝对目录。在通过白名单校验后,代码使用realpath()将相对路径转换为服务器上的绝对物理路径。随后,通过strpos($real_path, $safe_root) === 0判断解析后的路径是否确实以安全目录开头。这一步至关重要,因为它能识别出攻击者试图通过../跳出指定目录的行为。如果路径解析结果超出了安全范围,程序将直接终止执行。配合php.ini中allow_url_include = Off的设置,可有效抵御本地和远程两种类型的文件包含攻击。

基于程序中某个输入、条件或结果的具体问题

在实现白名单机制时,一个常见的具体问题是如何处理大小写敏感性和特殊字符。PHP的in_array()函数默认区分大小写,且realpath()在不同操作系统下对路径分隔符的处理可能不同。如果用户输入Home而白名单中是home,严格模式下会失败,导致功能异常;而非严格模式或忽略大小写的比较可能引入新的绕过风险。此外,如果文件名中包含空格或特殊符号,直接拼接可能导致路径解析错误。解决此问题的最佳实践是在白名单定义阶段统一规范化文件名(如全部转为小写),并在获取用户输入后立即进行strtolower()转换和trim()清理,确保比较环境的一致性。同时,避免直接使用用户输入作为文件名的一部分,始终通过映射表间接引用,可最大程度减少因输入格式差异导致的逻辑漏洞。

相关文章

PHP速学教程(入门到精通)
PHP速学教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

热门AI工具

更多
花生AI
花生AI Hot

一款AI视频创作工具,主要用于B站推出的AI视频创作工具,适合需要提升相关任务效率的用户。

豆包大模型

豆包大模型是一款由字节跳动推出的企业级大语言模型服务平台。

SkildArt
SkildArt Hot

SkildArt是一款AI文本写作工具,一站式 AI 视觉创作平台。

咔片AIPPT

一款在线AI演示文稿制作工具,可根据主题和内容需求辅助生成PPT结构与页面,提高演示材料制作效率。

WorkBuddy

一款AI办公效率工具,主要用于腾讯云推出的AI原生桌面智能体工作台,适合需要提升相关任务效率的用户。

创客贴AI

创客贴AI是一款AI图像与设计工具,AI辅助的智能在线设计工具。

切问学术

切问学术是一款AI论文写作工具,复旦大学NLP团队推出的AI学术智能体。

DeepSeek

DeepSeek是一款面向对话、写作、编程和推理场景的AI大模型工具。

PixTV
PixTV Hot

PixTV是一款面向AIGC内容创作的AI视频生成工具。

相关专题

更多
php文件怎么打开
php文件怎么打开

打开php文件步骤:1、选择文本编辑器;2、在选择的文本编辑器中,创建一个新的文件,并将其保存为.php文件;3、在创建的PHP文件中,编写PHP代码;4、要在本地计算机上运行PHP文件,需要设置一个服务器环境;5、安装服务器环境后,需要将PHP文件放入服务器目录中;6、一旦将PHP文件放入服务器目录中,就可以通过浏览器来运行它。

13104

2023.09.01

php怎么取出数组的前几个元素
php怎么取出数组的前几个元素

取出php数组的前几个元素的方法有使用array_slice()函数、使用array_splice()函数、使用循环遍历、使用array_slice()函数和array_values()函数等。本专题为大家提供php数组相关的文章、下载、课程内容,供大家免费下载体验。

7501

2023.10.11

php反序列化失败怎么办
php反序列化失败怎么办

php反序列化失败的解决办法检查序列化数据。检查类定义、检查错误日志、更新PHP版本和应用安全措施等。本专题为大家提供php反序列化相关的文章、下载、课程内容,供大家免费下载体验。

2275

2023.10.11

php怎么连接mssql数据库
php怎么连接mssql数据库

连接方法:1、通过mssql_系列函数;2、通过sqlsrv_系列函数;3、通过odbc方式连接;4、通过PDO方式;5、通过COM方式连接。想了解php怎么连接mssql数据库的详细内容,可以访问下面的文章。

4748

2023.10.23

php连接mssql数据库的方法
php连接mssql数据库的方法

php连接mssql数据库的方法有使用PHP的MSSQL扩展、使用PDO等。想了解更多php连接mssql数据库相关内容,可以阅读本专题下面的文章。

5454

2023.10.23

html怎么上传
html怎么上传

html通过使用HTML表单、JavaScript和PHP上传。更多关于html的问题详细请看本专题下面的文章。php中文网欢迎大家前来学习。

4291

2023.11.03

PHP出现乱码怎么解决
PHP出现乱码怎么解决

PHP出现乱码可以通过修改PHP文件头部的字符编码设置、检查PHP文件的编码格式、检查数据库连接设置和检查HTML页面的字符编码设置来解决。更多关于php乱码的问题详情请看本专题下面的文章。php中文网欢迎大家前来学习。

6237

2023.11.09

php文件怎么在手机上打开
php文件怎么在手机上打开

php文件在手机上打开需要在手机上搭建一个能够运行php的服务器环境,并将php文件上传到服务器上。再在手机上的浏览器中输入服务器的IP地址或域名,加上php文件的路径,即可打开php文件并查看其内容。更多关于php相关问题,详情请看本专题下面的文章。php中文网欢迎大家前来学习。

4902

2023.11.13

Go-Zero API开发使用教程
Go-Zero API开发使用教程

本专题聚焦Go-Zero的API开发,拆解.api描述文件的语法结构、路由与分组定义、参数绑定与校验规则,说明统一响应体、JWT鉴权、跨域与接口文档生成的落地方式,并给出网关聚合与接口测试的实践建议。

140

2026.11.12

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
墨刀帮助中心
墨刀帮助中心

共0课时 | 0人学习

MyEclipse学习中心
MyEclipse学习中心

共0课时 | 0人学习

Apache Subversion 官方手册

共0课时 | 0人学习

关于我们 免责申明 举报中心 意见反馈 讲师合作 广告合作 最新更新
php中文网:公益在线php培训,帮助PHP学习者快速成长!
关注服务号
PHP中文网订阅号
每天精选资源文章推送

Copyright 2014-2026 https://www.php.cn/ All Rights Reserved | php.cn








