








PHP生成短信验证码的核心逻辑是什么
php生成短信数字验证码的核心逻辑是随机数生成、长度控制与格式校验。具体做法是调用random_int()函数生成指定范围内的整数,通过str_pad()或字符串截取补齐指定位数,最后将结果存入会话或缓存并设置过期时间。这样做能确保验证码的不可预测性,同时满足短信发送的长度要求。若未使用安全的随机数函数,生成的验证码容易被预测。

<?php
// 定义验证码参数
$length = 6;
$min = pow(10, $length - 1);
$max = pow(10, $length) - 1;

// 生成安全随机数
$code = random_int($min, $max);

// 转换为字符串(可选,用于格式化)
$codeStr = (string)$code;

// 模拟存储到Redis,设置过期时间
// Redis::setex('sms_code:13800138000', 300, $codeStr);

echo "Generated Code: " . $codeStr . "\n";
?>上述代码中,random_int()是PHP 7引入的安全随机数生成器,比旧的rand()更抗预测。生成的$code是一个整数,例如582910。在实际业务中,通常会将其作为字符串存储在Redis中,键名包含手机号,值为验证码本身,TTL设为300秒。发送短信时,将$codeStr填入短信模板即可。
图片版验证码与文本版在实现上的主要区别
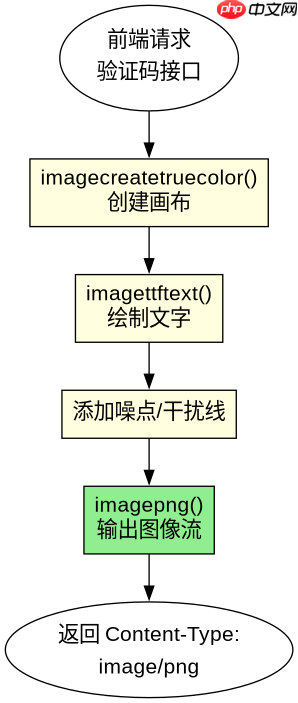
图片版验证码与文本版的主要区别在于输出介质和防机器识别的处理流程。文本版直接返回纯文本字符串,而图片版需要创建画布、绘制背景噪点、扭曲文字并输出为图像流。具体做法是使用GD库或ImageMagick,先实例化imagecreatetruecolor(),再调用imagettftext()写入字符,最后通过imagepng()输出。Content-Type头必须设置为image/png。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
<?php
// 设置内容类型为图片
header('Content-Type: image/png');

// 创建画布
$width = 100;
$height = 40;
$img = imagecreatetruecolor($width, $height);

// 分配颜色
$bgColor = imagecolorallocate($img, 240, 240, 240);
$textColor = imagecolorallocate($img, 0, 0, 0);

// 填充背景
imagefill($img, 0, 0, $bgColor);

// 生成随机验证码字符串
$code = substr(str_shuffle('0123456789'), 0, 4);

// 绘制文字
// 注意:需要有效的ttf字体文件路径
$fontFile = '/usr/share/fonts/truetype/dejavu/DejaVuSans.ttf';
imagettftext($img, 20, 0, 10, 30, $textColor, $fontFile, $code);

// 添加噪点干扰
for ($i = 0; $i < 50; $i++) {
    $noiseColor = imagecolorallocate($img, rand(0, 255), rand(0, 255), rand(0, 255));
    imagesetpixel($img, rand(0, $width), rand(0, $height), $noiseColor);
}

// 输出图片
imagepng($img);
imagedestroy($img);

echo "Code in session: " . $code . "\n";
?>这段代码展示了图片验证码的完整生成过程。关键点在于imagettftext()需要系统安装TrueType字体,否则可能失败。噪点的加入是为了增加OCR识别的难度。与短信验证码不同,图片验证码通常存储在Session中,前端通过标签请求该接口获取图片,用户输入后后端比对Session中的值。这种交互模式增加了网络开销,但能有效防止简单的脚本批量注册。
当验证码输入错误次数超过限制时程序如何处理
当验证码输入错误次数超过限制时,程序应锁定该手机号或IP地址,拒绝后续验证请求。具体做法是在每次验证失败时,递增Redis中对应键的错误计数值,并使用TTL管理锁定期。若计数达到阈值(如5次),则返回特定错误码,前端提示“请稍后再试”。这种做法能防止暴力破解攻击。
<?php
$phone = '13800138000';
$lockKey = 'sms_lock:' . $phone;
$maxAttempts = 5;
$lockDuration = 300; // 5分钟

// 检查是否已被锁定
if (Redis::exists($lockKey)) {
    echo "Account locked. Please try again later.";
    exit;
}

// 模拟验证失败
$attempts = Redis::get($lockKey) ?: 0;
$attempts++;

if ($attempts >= $maxAttempts) {
    // 设置锁定
    Redis::setex($lockKey, $lockDuration, $attempts);
    echo "Too many attempts. Locked for $lockDuration seconds.";
} else {
    // 更新尝试次数
    Redis::setex($lockKey, $lockDuration, $attempts);
    echo "Attempt $attempts failed.";
}
?>在上述代码中,Redis::setex()不仅存储了错误次数,还自动处理了过期时间。当$attempts达到$maxAttempts时,锁定期被重置为$lockDuration。这确保了即使攻击者等待一段时间,也需要重新计算冷却时间。这种机制比简单的数据库记录更高效,因为Redis支持原子操作和高并发读取。



















